 Ciberseguridad
Fallas en el ransomware CryptoPokemon y lanzan una clave de descifrado

El CryptoPokemon fue descubierto por primera vez por IntezerLabs, siendo una nueva cepa de ransomware que encripta sus archivos y requiere un pago de 0,02 Bitcoin (unos 104 dólares) para descifrarlos.
Si usted ha sido infectado por CryptoPokemon, no pague el rescate!
Los expertos en seguridad de Emsisoft fueron capaces de encontrar un fallo en el código de ransomware y crear un decrypter que permite descifrar los archivos sin pagar un centavo.
¿Qué es CryptoPokemon?
CryptoPokemon es un ransomware que cifra sus archivos usando SHA256 + AES128. Él viene con una nota de rescate pidiendo que usted transfiera 0,02 Bitcoin a una cartera específica. La nota también contiene una dirección de correo electrónico y un sitio en el que puede ponerse en contacto con los atacantes, que se describen como "un valiente soporte [que] ayudará a resolver este problema".
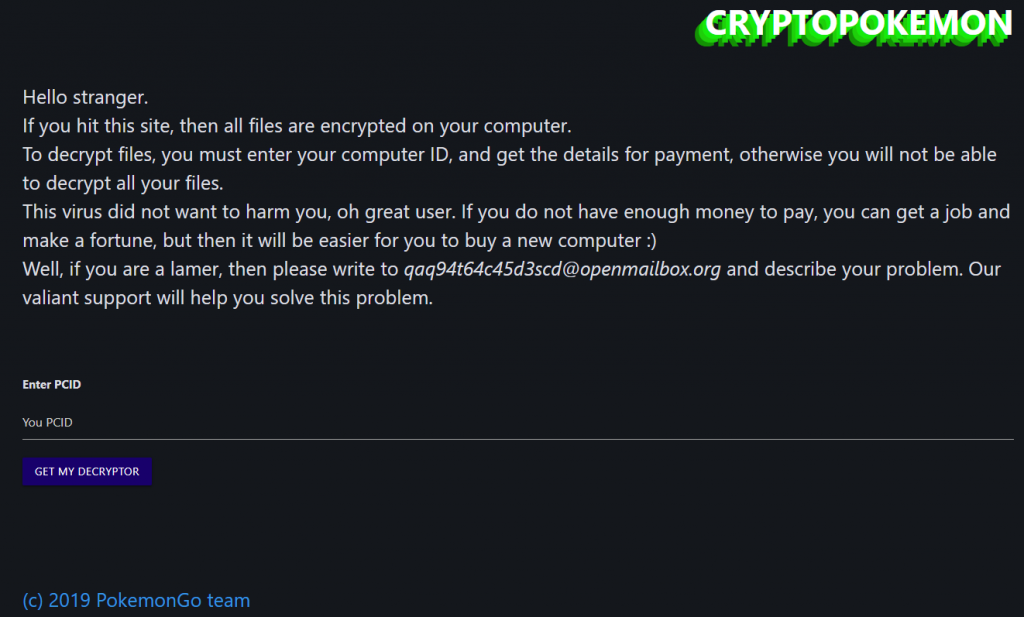
Aquí está la nota de rescate en su totalidad:
Todos los archivos de su ordenador se cifrar. Los archivos tienen la extensión CRYPTOPOKEMON.
No intente descifrar los archivos, esto sólo contribuirá a la pérdida de todos sus datos en el equipo.
Para descifrar archivos, descargue 0,0200000 BTC a 1Lx46kNYSXTRwMWBxhxxdW3nisJ61yfVoW
Después de transferir dinero, escriba al e-mail qaq94t64c45d3scd@openmailbox.org, diciendo esa palabra "12356749412506806744".
Para usuarios avanzados:
Después de transferir dinero, vaya a http://cryptopokemon.top/ y siga las instrucciones.
El identificador de su equipo: 12356749412506806744
Para entrar en el sitio, utilice el navegador.
COPYRIGHT (c) 2019 PokemonGO CRYPTOLOCKER pokemongo.icu
Cómo utilizar el decodificador Emsisoft CryptoPokemon
Como usar o decodificador Emsisoft CryptoPokemon
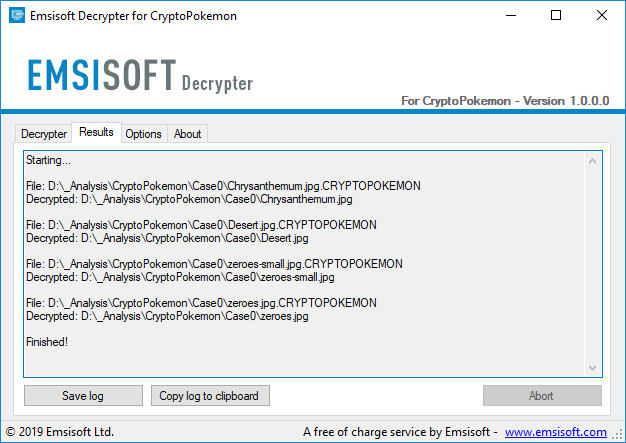
Decodificador Emsisoft CryptoPokemon.
- IMPORTANTE! Asegúrese de quitar el malware de su sistema primero, de lo contrario bloqueará el sistema repetidamente o encriptar los archivos.
- Descargue gratis el decodificador Emsisoft CryptoPokemon.
- Ejecute el ejecutable y confirme el contrato de licencia cuando se le solicite.
- Haga clic en "Inicio" para descifrar sus archivos. Tenga en cuenta que esto puede tardar un poco.
- ¡Todo hecho! ¡Tengo que codificarlos todos!
- Tenga un gran día (libre de malware).
Etiquetado en: Ransomware Malware CryptoPokemon
Abril 12, 2019 09:58 AM
Fuente: MundoHacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS