 Ciberseguridad
30 millones de usuarios de Android infectados con Adware desde la Google Play

Más de 50 aplicaciones maliciosas han sido descubiertas en el mercado de aplicaciones de Google Play, vendiendo adwares a millones de víctimas de Android.
Las 50 aplicaciones de adware, que ya se han eliminado, incluyen aplicaciones de fitness, photoshopping y juegos, y se instalaron 30 millones de veces, dijeron investigadores de Avast en un análisis el martes.
"Las aplicaciones de adware están interconectadas por el uso de bibliotecas Android de terceros, que ignoran las restricciones del servicio en segundo plano presentes en las versiones más recientes de Android", dijeron los investigadores en un post. "Las aplicaciones de este artículo usaban las bibliotecas para mostrar más y más anuncios para el usuario, lo que está en contra de las reglas de Play Store".
Los nombres de las aplicaciones que se han eliminado de Google Play incluyen:
Batalla de ajedrez, conectar los puntos, fotos cortador fácil, mágica Gamepad - El estrés y el aburrimiento Liberador Blocker, Pro Photo falta de definición, marca de agua de cámara libre 2019 Magic Cut y más. Una lista completa de las aplicaciones capturadas por pantalla se puede encontrar aquí.
Adware es un tipo complicado de malware que, una vez descargado, exhibe persistentemente anuncios a pantalla completa y, en algunos casos, intenta persuadir a los usuarios a instalar más aplicaciones maliciosas. Los investigadores dijeron hasta ahora que encontraron dos versiones del adware, apodado "TsSdk" - después de un término encontrado en el código de la primera versión del adware.
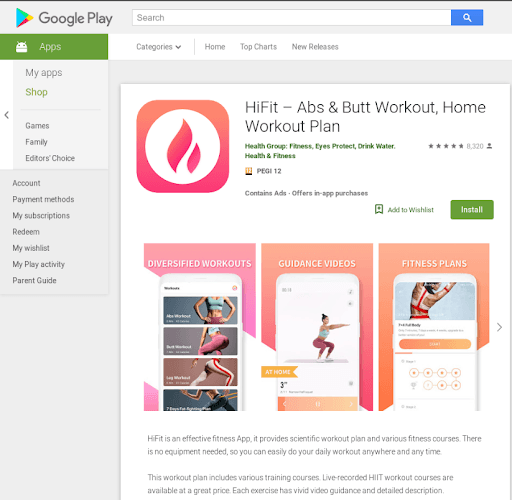
La primera versión fue instalada 3,6 millones de veces en aplicaciones de Google Play que eran simples aplicaciones de juegos, acondicionamiento físico o edición de fotos, como una aplicación llamada HiFit. Estos se instalaron principalmente en India, Indonesia, Filipinas, Pakistán, Bangladesh y Nepal, dijeron investigadores.
Curiosamente, las aplicaciones que venden esta primera versión de adware funcionaban como anunciadas en las descripciones de Google Play. Sin embargo, añadían un atajo de aplicación malintencionado y un "Game Center" a la pantalla inicial de las víctimas, que, una vez pulsados, comenzar a mostrar anuncios a pantalla completa, principalmente para varios juegos.
"[La primera versión del adware] no está muy bien ofuscada y el SDK del adware es fácil de identificar en el código", dijeron los investigadores. "Es también la menos prevalente de las dos versiones. Algunas variantes de [esta versión] también contienen código que descarga otras aplicaciones, solicitando que el usuario los instale".
La segunda versión del adware fue instalada en impresionantes 28 millones de veces, principalmente a través de aplicaciones de fitness y música distribuidas en Filipinas, India, Indonesia, Malasia, Brasil, Nepal y Gran Bretaña.
Esta segunda versión del adware es más avanzada, ya que realiza varias comprobaciones antes de implementar la funcionalidad de anuncios a pantalla completa, y también está encriptada: "Parece que los desarrolladores del adware invirtieron un poco más en la versión más reciente, como parece más reciente y su código es mejor protegido", dijeron los investigadores. "El código de adware se cifra utilizando el empaquetador Tencent, que es bastante difícil de descomprimir por los analistas, pero es fácilmente capturado durante el análisis dinámico en apklab.io."
Además de Google Play, esta nueva versión de adware también se distribuye en los anuncios de Facebook, dijeron los investigadores. En las cuatro horas siguientes a la descarga, esta versión muestra los anuncios cada 15 minutos.
A pesar de la alegación de enero de Google Play de que está aumentando su ofensiva contra aplicaciones maliciosas, siguen atormentando la tienda oficial de aplicaciones para dispositivos Android.
Sólo en enero de este año, Google Play eliminó dos aplicaciones maliciosas que infectaban dispositivos con un notario malware bancario empeñado en recoger las credenciales de la víctima. Además, el mes pasado, un spyware de Android llamado MobSTSPY surgió para ejecutar aplicaciones trojanizadas en los teléfonos de las víctimas, principalmente a través de Google Play.
Además, a principios del año pasado, Google eliminó 22 aplicaciones maliciosas de adware, desde linternas a grabadoras de llamadas, hasta receptores de señal WiFi, que al menos se descargaron 7,5 millones de veces del mercado de Google Play.
Etiquetado en: Adware Android Malware Play Store
Abril 25, 2019 10:39 AM
Fuente: Mundohacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS