 Ciberseguridad
Version Troyanizada de TeamViewer ataca a embajadas

Investigadores creen que la versión troyanizada de TeamViewer está siendo difundida por un hacker de procedencia Rusa.
Informe de Check Point revela que varias embajadas en Europa fueron atacadas con una versión troyanizada de TeamViewer. Las embajadas afectadas en la última ola de ataques incluyen a Nepal, Líbano, Italia, Kenia, Liberia, Guyana y Bermudas.
Según la investigación de Check Point, un pirata informático bajo el alias EvaPiks es responsable de llevar a cabo ataques de malware dirigidos a las embajadas. TeamViewer es una herramienta de acceso remoto que se usa ampliamente en todo el mundo. El motivo detrás de los ataques aún no está claro, pero los investigadores creen que el robo financiero podría ser el objetivo principal.
La investigación reveló además que el presunto hacker tiene vínculos con grupos de habla rusa debido al uso de artefactos cirílicos. Los ataques, según se informa, comenzaron el 1 de abril y desde entonces se han atacado varias embajadas.
En esta campaña, el software malicioso está oculto en TeamViewer en forma de un documento XLSM clasificado del gobierno de EE. UU. Que contiene macros maliciosas y se envía por correo electrónico titulado "Programa de financiamiento militar". El archivo ha sido cuidadosamente diseñado y lleva el logotipo auténtico del Departamento de Estado de EE. UU. mientras que el archivo en sí está marcado como "alto secreto".
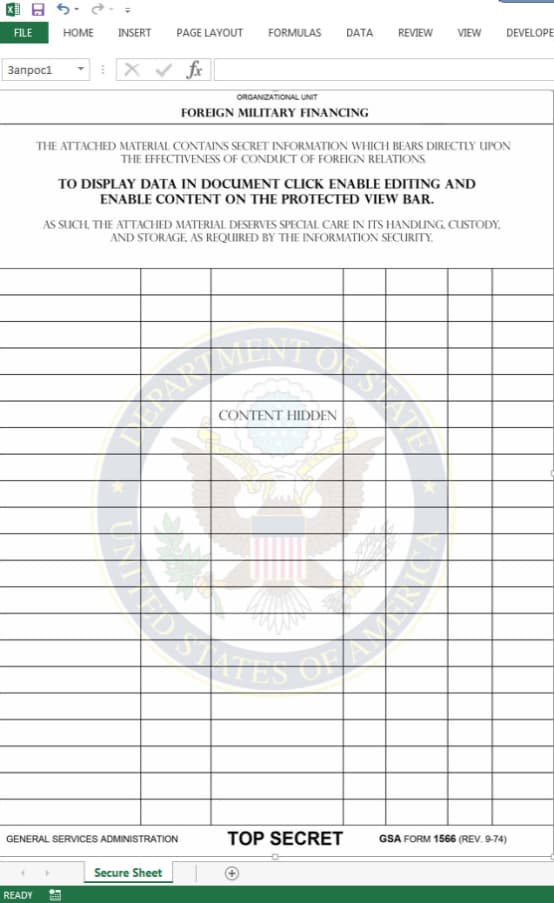
Se recomienda a los usuarios desactivar las macros.
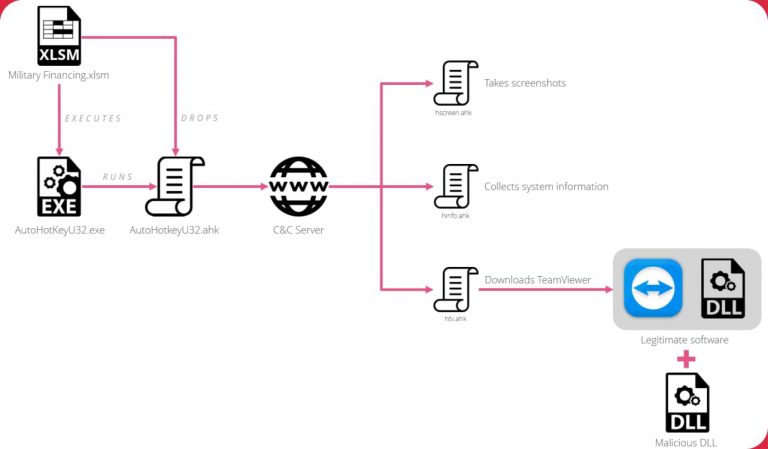
Tan pronto como se habilitan las macros, se extraen dos archivos de las celdas codificadas del documento XLSM. Uno de los archivos es un programa AutoHotkey, mientras que el otro es una versión infectada del archivo que crea una conexión con el servidor de C&C para descargar y ejecutar la versión de TeamViewer que contiene malware. Cuando este archivo se ejecuta, el atacante puede establecer acceso remoto en el dispositivo infectado.
Además, la versión infectada de TeamViewer puede descargar y ejecutar comandos adicionales, como el comando para ocultar la interfaz de TeamViewer para engañar al usuario o transferir las credenciales de la sesión a un documento de texto.
Los investigadores de Threat Point sugieren en su blog que, considerando las víctimas que fueron atacadas y la naturaleza de múltiples etapas de la campaña, es muy posible que estén involucrados hackers patrocinados por la nación o algunos ciberdelincuentes muy sofisticados.
"... Nos preguntamos si se unió a otros para llevar [estos] ataques, o simplemente atacó el ataque de otros a través de su exitosa cadena de infección", dijo Finkelsteen.
En cada ataque, los objetivos fueron seleccionados muy cuidadosamente, y cada individuo estaba conectado a las responsabilidades del gobierno relacionadas con los ingresos o al sector financiero. Sin embargo, hasta ahora no hay evidencia de que el atacante haya intentado acceder a las cuentas bancarias de los gobiernos seleccionados.
Por lo tanto, el otro motivo detrás del ataque podría ser el espionaje cibernético. Actualmente, los investigadores no descartan los motivos geopolíticos como la razón principal detrás de los ataques también. Sin embargo, los usuarios deben desactivar las macros, usar un programa antivirus confiable y mantener actualizado su sistema.
Etiquetado en: Malware Toyano TeamViewer
Abril 30, 2019 10:47 AM
Fuente: HackRead - Ryan De Souza (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS