 Ciberseguridad
Servidor inseguro expone los datos de millones de ciudadanos de Panamá

Un servidor Elasticsearch salió conectado a Internet sin una contraseña, o protección de firewall, se filtró lo que parece ser registros personales e información del paciente de alrededor del 85 por ciento de los ciudadanos de Panamá.
El servidor con fugas fue encontrado en línea la semana pasada por Bob Diachenko, fundador e investigador de seguridad de Security Discovery.
El servidor Elasticsearch, una tecnología usada para alimentar sistemas de búsqueda rápida, contenía 3.427.396 registros de usuarios etiquetados como datos del paciente. Los datos fueron válidos, en la afirmación de ZDNet.
Juzgando que el último censo de Panamá enumeró el país con una población de 4.034.119 ciudadanos, parece que los registros personales del 84,96% de todos los ciudadanos fueron expuestos en línea durante ese accidente de servidor.
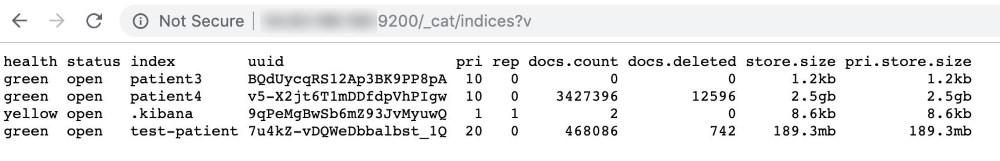
La riqueza de información aquí es un tesoro para los engaños en línea, aunque la buena noticia es que no había recursos financieros en la base de datos.
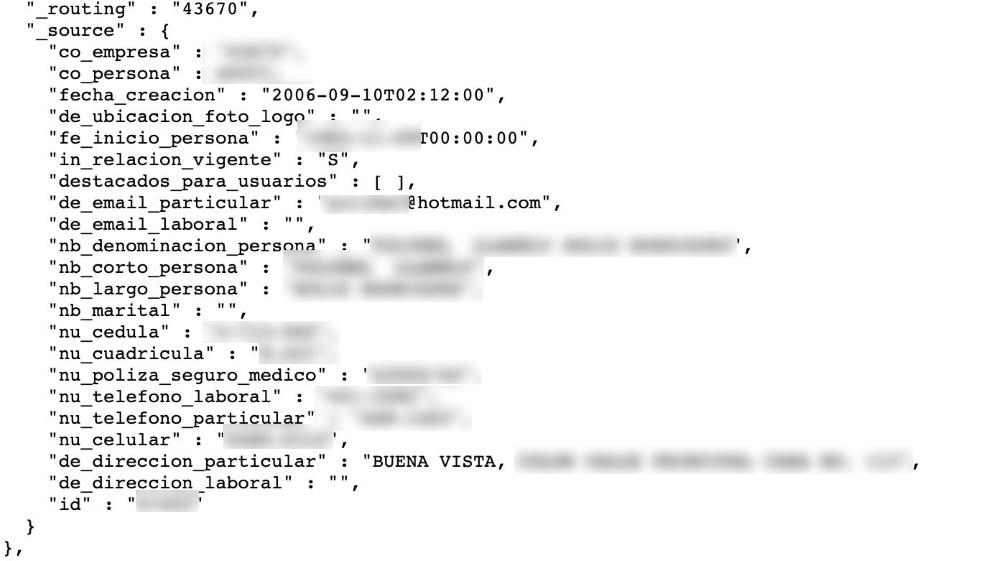
La información almacenada en el servidor de Elasticsearch con fugas incluía nombres, direcciones residenciales, números de teléfono, direcciones de correo electrónico, números de identificación nacional, fechas de nacimiento, números de seguro médico y otros, según el análisis de Diachenko.
No todas las entradas de la base de datos contenían el mismo tipo de información y, para algunos usuarios, sólo parte de estos datos estaba presente en la base de datos. Además, no había ninguna indicación de que la base de datos almacenaba detalles sobre los expedientes médicos de un paciente, condiciones pasadas, tratamientos, etc.
La base de datos fue garantizada el fin de semana después de que Diadenko notificó al Equipo de Respuesta de Emergencia del PC (CERT) de Panamá.
El servidor con fugas tampoco contenía ninguna pista sobre su propiedad, y eso sigue siendo un misterio hoy.
Sin embargo, la empresa o agencia estatal que cree que está ejecutando el servidor Elasticsearch no parece tener buenas prácticas de seguridad.
La misma dirección IP en la que se hospedó el clúster de Elasticsearch también expuso endpoints RDP a través de Internet, permitiendo a cualquier persona iniciar ataques de fuerza bruta e intentar comprometer la red de la empresa. Estos terminales normalmente se exponen en línea detrás de un firewall que limita estrictamente quién puede acceder a ellos.
Etiquetado en: Ciberseguridad Panamá Ciberdelincuentes Brecha de datos
Mayo 13, 2019 09:57 AM
Fuente: Mundohacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS