 Ciberseguridad
Buscan servidores MySQL para implementar el ransomware de GandCrab

Un equipo chino de hackers está rastreando en internet en busca de servidores Windows que estén rodando bases de datos MySQL, para que puedan infectar esos sistemas con el ransomware de GandCrab.
Estos ataques son un tanto exclusivos, ya que las empresas de seguridad cibernética todavía no han visto ningún agente de amenaza que ha atacado a los servidores MySQL que se ejecutan en los sistemas Windows para infectarlos con el transporte.
Andrew Brandt, investigador jefe de Sophos, y el que detectó estos nuevos ataques en los registros de un honeypot describió como "un descubrimiento fortuito" en un correo electrónico para el portal ZDNet.
El investigador publicó hoy una entrada en el blog del sitio de Sophos detallando esta nueva actividad de exploración y su carga útil.
LOS ATACANTES VISITAN BANCOS DE DATOS MYSQL CON VULNERABILIDADES EXPUESTAS
Brandt dijo que los hackers están buscando bases de datos MySQL accesibles a Internet que acepten comandos SQL, para después, verificar si el servidor subyacente funciona en Windows y así poder usar comandos de SQL maliciosos para plantar un archivo en los servidores expuestos, infectando el host con el ransomware GandCrab.
Mientras que la mayoría de los administradores de sistemas suelen proteger sus servidores MySQL con contraseñas, el propósito de estas exploraciones parece ser la exploración oportunista de bases de datos mal configuradas o sin contraseña.
De acuerdo con Brandt, los hackers parecían haber sido muy prodigiosos, aunque no quedo totalmente claro si tuvieron éxito.
El investigador de Sophos rastreó estos ataques a un servidor remoto, que tenía un software de servidor de directorio abierto llamado HFS, que exponía las estadísticas de descarga de las cargas maliciosas del atacante.
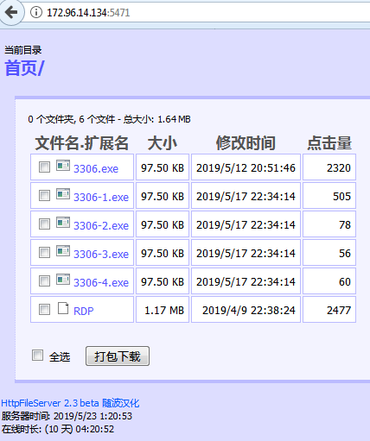
Imagen: Sophos Labs
"El servidor parece indicar más de 500 descargas del ejemplo, la descarga del honeypot de MySQL (3306-1.exe). Sin embargo, los ejemplos llamados 3306-2.exe, 3306-3.exe y 3306-4.exe son idénticos a ese archivo", dijo Brandt.
"Contados juntos, hubo casi 800 descargas en los cinco días desde que se colocaron en este servidor, así como más de 2300 descargas del otro (alrededor de una semana más antigua)” muestra de GandCrab en el directorio abierto.
"Por lo tanto, aunque este no es un ataque masivo o generalizado, representa un serio riesgo para los administradores de servidores MySQL, que abrieron un agujero a través del firewall para que el puerto 3306 en su servidor de base de datos sea accedido por el mundo exterior”, dijo.
Como señala Brandt, estos tipos de ataques son muy raros. Los grupos de hackers generalmente buscan servidores de base de datos para infiltrarse en empresas y robar sus datos o propiedad intelectual, o para plantar malware de minería de criptomoedas.
Instancias en las que un grupo de hackers implanta el transporte son raras.
Etiquetado en: Hackers Ransomware GandCrab Malware
Mayo 27, 2019 10:25 AM
Fuente: Mundohacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS