 Ciberseguridad
Pemex bajo ataque masivo de ransomware

Acorde a reportes de especialistas en auditorías de sistemas, la compañía mexicana Petróleos Mexicanos (PEMEX), controlada por el Estado, se ha convertido en víctima de un ciberataque con una variante de ransomware. El incidente derivó en la clausura de operaciones en algunas de las instalaciones administrativas de la compañía a nivel nacional, especialmente en el estado mexicano de Tabasco.
El incidente fue detectado este fin de semana y, según los primeros reportes, todos los archivos para el trabajo administrativo fueron cifrados y por el momento no hay forma de acceder a los equipos de cómputo comprometidos.
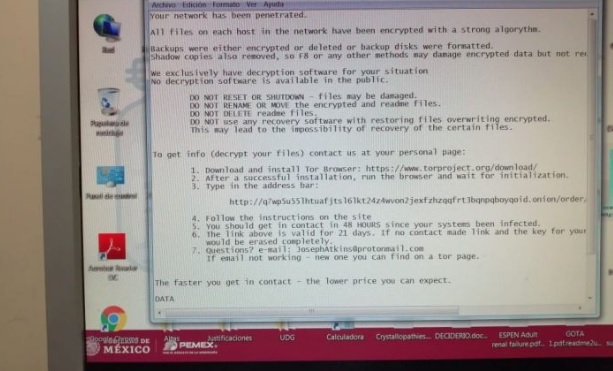
El equipo de auditorías de sistemas de la compañía petrolera mexicana se encuentra en comunicación con todos sus empleados administrativos en PEMEX Tabasco, advirtiéndoles que por el momento deben dejar sus computadoras desconectadas de Internet como medida de seguridad para tratar de detener la propagación del malware de cifrado.
Por ahora no se sabe si los archivos comprometidos se han perdido permanentemente o si el acceso sólo se encuentra bloqueado. No obstante, un comunicado interno de la compañía filtrado por algunos medios locales afirma que las operaciones en las instalaciones comprometidas serán restablecidas por completo a partir del próximo lunes; hasta entonces, la compañía pública solicita a sus empleados acatar todas las recomendaciones de seguridad.
Además de desconectar los equipos de cómputo de Internet, los expertos en auditorías de sistemas de la compañía también recomendaron a los empleados:
No usar las credenciales de acceso de otros usuarios para acceder a los sistemas administrativos internos
Respaldar información crítica en una unidad de almacenamiento extraíble (USB, CD, disco duro extraíble, entre otros)
Reportar al área competente cualquier ícono o archivo sospechoso o inusual
PEMEX no se ha pronunciado oficialmente al respecto del incidente, aunque un comunicado o comparecencia de sus directivos se espera en breve.
Expertos del Instituto Internacional de Seguridad Cibernética (IICS) mencionan que, aunque el pago del rescate es una opción viable, la mejor forma de recuperación de una infección de ransomware es el restablecimiento de sistemas y archivos a partir de respaldos de la compañía.
Etiquetado en: Ransomware Cibercriminales Malware Hackers
Noviembre 19, 2019 09:59 AM
Fuente: Noticias de seguridad (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS