 Ciberseguridad
Seguridad en el correo electrónico en 10 pasos

A la hora de gestionar información en cualquier empresa, el correo electrónico es una herramienta de comunicación básica e imprescindible. En ocasiones, puede que la empresa tenga que hacer uso de más de una cuenta de correo y seguro que serán varios emails los que envíe y reciba diariamente.
Asociado al uso de cualquier herramienta de comunicación corporativa, también para el correo electrónico, la institución deberá tener definida una política para un uso correcto y seguro. Además deberá difundirla entre los empleados y garantizar que se cumple. De esta forma se asegurará que sus empleados puedan enviar y recibir correos con información confidencial, sin el perjuicio que podrían provocar posibles ataques. Adicionalmente, esta política marcará las acciones a llevar a cabo para proteger los buzones corporativos ante spam o correos de phishing que intenten hacerse con credenciales o suplantar la identidad de personas o entidades.
El correo electrónico es una herramienta que aporta grandes beneficios en cuanto a disponibilidad, accesibilidad, rapidez, posibilidad de envíos a varios destinatarios de varios documentos, etc., que permite agilizar gran parte de las tareas del día a día de cualquier oficina. Pero a su vez, esta herramienta es una de las fuentes más comunes de ciberataques e introducción de malware en cualquier empresa o institución. Será muy importante que además de una política sólida de uso, se tenga presente la formación y concienciación a los empleados, ya que son los usuarios finales de las cuentas de correo.
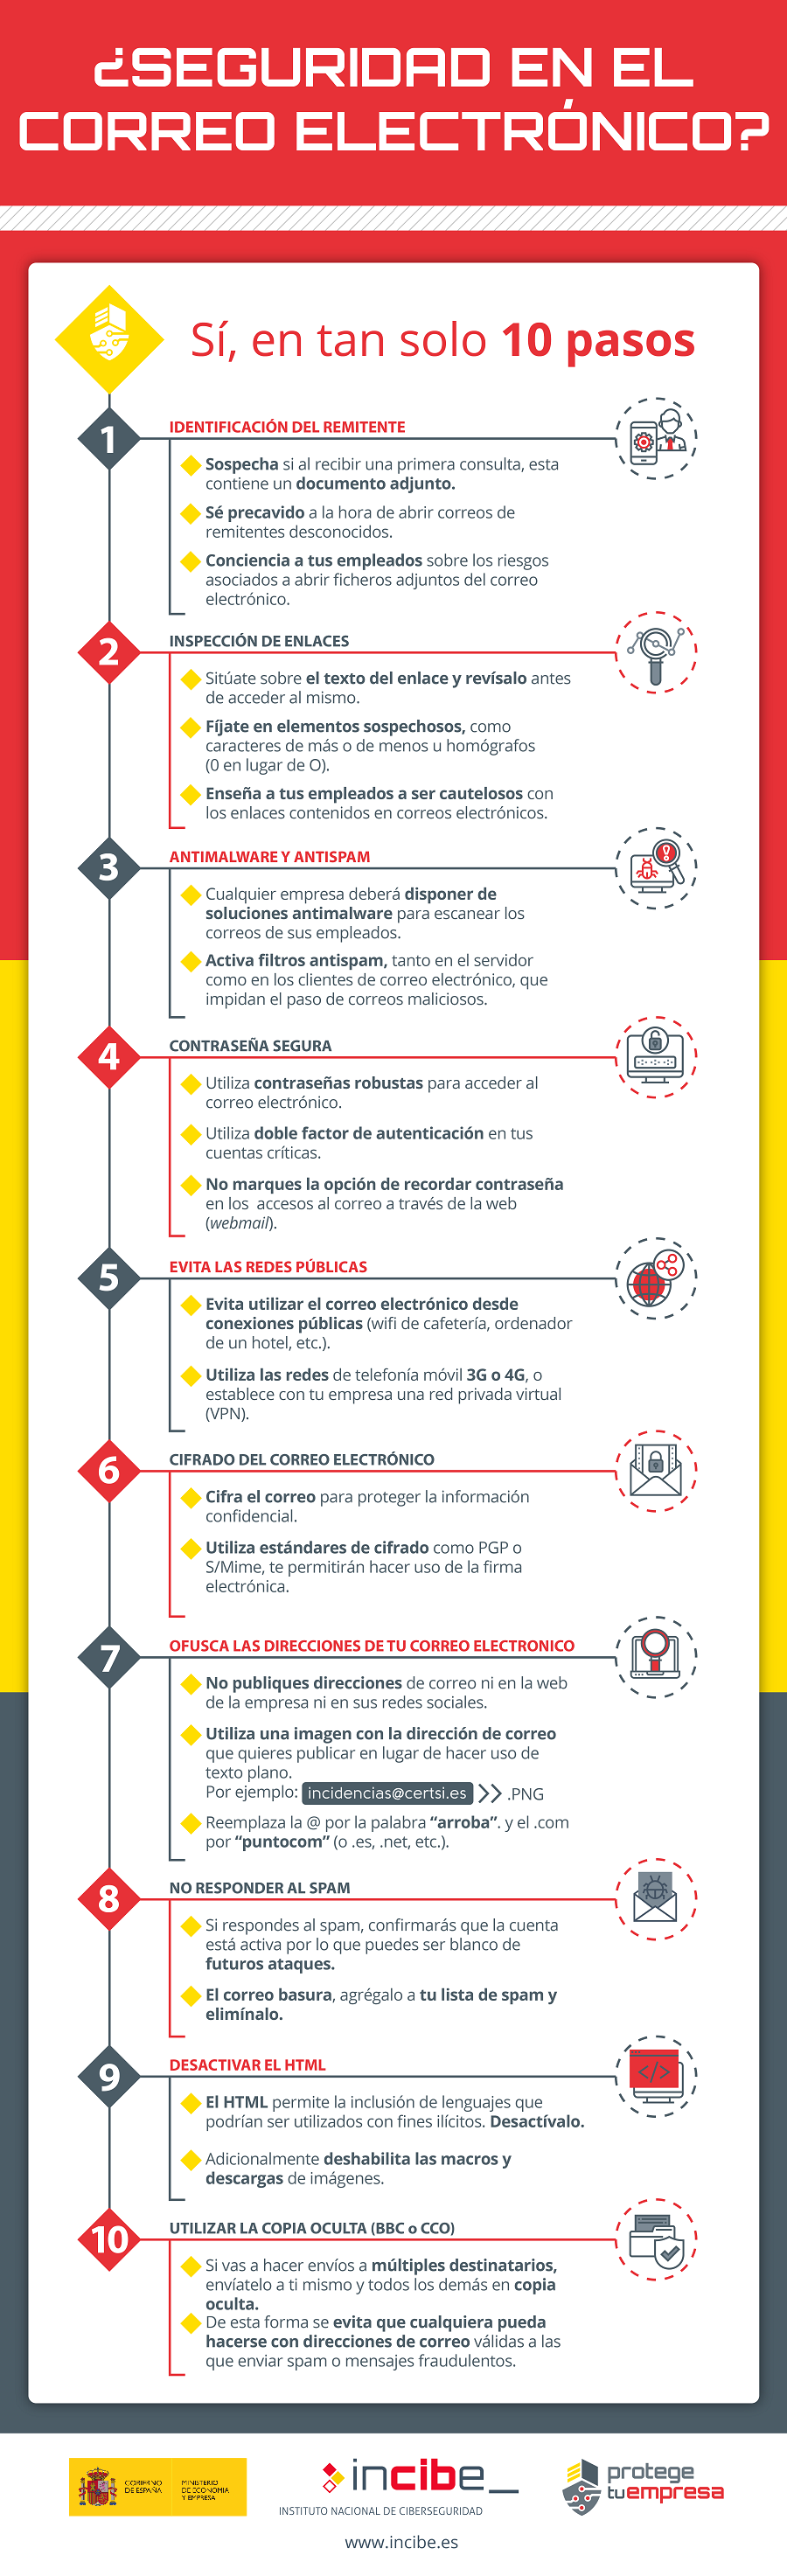
Por lo tanto, a través de esta infografía queremos incidir en una serie de cuestiones a tener en cuenta para realizar un uso correcto del correo electrónico en cualquier organización:
Etiquetado en: correo electrónico phishing recomendaciones seguridad
Abril 30, 2020 10:43 AM
Fuente: INCIBE Instituto Nacional de Ciberseguridad
Publicado por: Lidia Gomez
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS