 Ciberseguridad
Decálogo antiphishing: no muerdas el anzuelo

Una de las amenazas de ciberseguridad más frecuentes es el phishing. El término phishing viene del inglés fishing, que se pronuncia igual, y que significa pescar. En este caso no se pescan peces, sino datos personales como nombres de usuario, contraseñas o datos de cuentas bancarias.
Este incidente tiene dos caras:
- nosotros o nuestros empleados podemos recibir un email, una llamada telefónica o un mensaje SMS, que en realidad es un engaño, con el que intentarán robarnos los datos personales, es decir, seremos los «pescados»;
- nuestra web puede ser atacada para suplantar a otra y enviar correos de phishing con los que robar datos personales de clientes de la entidad suplantada, es decir seremos «la caña del pescador».
Es decir, con este nombre se conoce por una parte a la estafa que podemos sufrir, generalmente a través de un mensaje fraudulento de correo electrónico, con el que el ciberdelincuente pretende capturar de forma ilícita nuestros datos personales: como contraseñas de acceso a nuestros sistemas o datos de nuestras cuentas bancarias.
Para hacer frente a esta amenaza en tu empresa u organización tienes que:
- Proteger tu web para impedir que sea objeto de este tipo de ataques.
- Concienciar a tus empleados para evitar que «piquen» en el anzuelo del email fraudulento y les den por ejemplo las contraseñas de acceso a nuestros sistemas, a nuestra web, o la cuenta del banco.
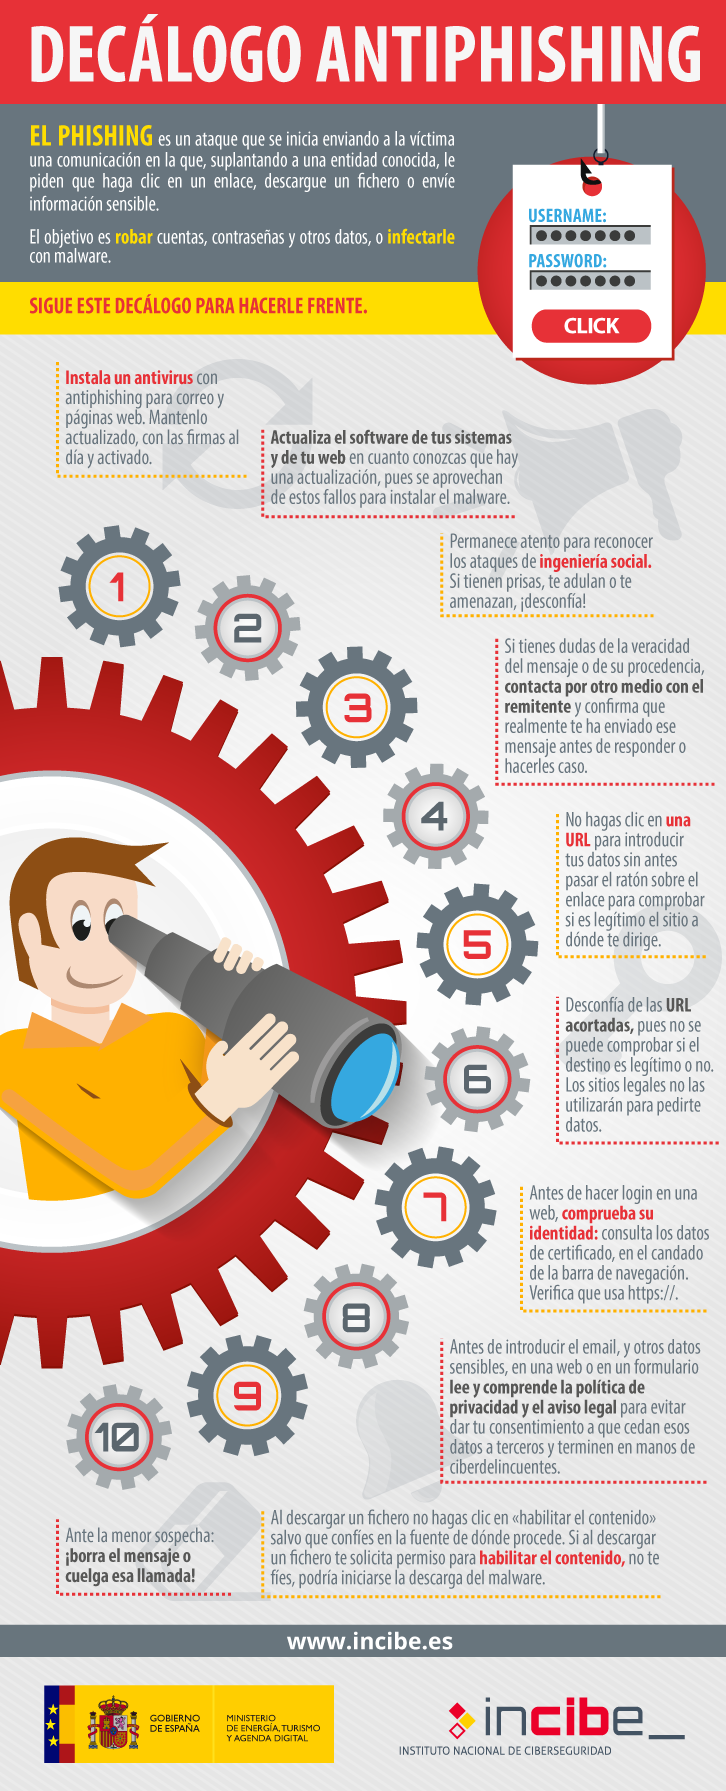
Además de proteger tu web, en esta infografía tienes diez consejos para evitar que tú o tus empleados sean víctimas de phishing.
Los dos primeros van dirigidos al responsable de soporte tecnológico, para que evite cualquier fallo técnico y ponga en marcha las medidas tecnológicas como antivirus o filtros de correo, para evitar o identificar cualquier intento de infección de nuestros sistemas, ya que a través de un mensaje fraudulento podrían instalar algún tipo de malware de los que nos espían (spyware) y roban contraseñas (keyloggers).
Los otros ocho son consejos para todos los empleados o usuarios, para desenmascarar cualquier intento de phishing y no «picar» en esos anzuelos.
El «cebo» de estos mensajes suele ser su remitente, su aspecto suplantando un correo legítimo y su tono de urgencia, adulador o amenazante. Son técnicas de ingeniería social y sólo podemos hacerles frente estando avisados y entrenándonos.
El anzuelo viene en forma de enlace o archivo a descargar. Está afilado y si picamos no podremos soltarnos pues está diseñado con un doble gancho (la «muerte») para no perder la presa. Los enlaces pueden iniciar la descarga de malware o llevarnos a páginas en las que nos pedirán nuestras credenciales. Los archivos adjuntos pueden tener malware o programas que se los descarguen. En ambos casos si hacemos clic, estamos muy cerca de quedar atrapados. Si has hecho clic en un enlace tendrás que aprender a identificar las páginas fraudulentas para que la «muerte» no te atrape. Y si descargas un archivo por error quizá lo mejor sea deshacerte de él.
Etiquetado en: phishing antiphishing recomendaciones ingeniería social decálogo
Abril 30, 2020 10:55 AM
Fuente: INCIBE Instituto Nacional de Ciberseguridad
Publicado por: Lidia Gomez
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS