 Ciberseguridad
OSX.ThiefQuest: un nuevo ransomware dirigido a usuarios de Apple macOS a través de aplicaciones pirateadas

La seguridad de Mac vuelve a verse afectada por una amenaza muy peligrosa un nuevo ransomware llamado OSX.ThiefQuest que se esparce a través de instaladores de software que tienen el código de virus incorporado. En comparación con otras amenazas, esta incluye funcionalidad avanzada.
Inicialmente llamado "EvilQuest", el ransomware causa estragos en las computadoras de las víctimas mediante el cifrado del sistema y los archivos del usuario. Esto no solo evita que los usuarios accedan a sus archivos (que aparentemente se eliminan después de tres días a menos que los usuarios cedan ante una extorsión de $50), el cifrado también hace que macOS se bloquee constantemente.
EvilQuest Ransomware está especialmente diseñado para computadoras Mac, Se extiende a través de paquetes infectados
El ransomware EvilQuest está diseñado para computadoras Mac y ahora los hackers lo distribuyen activamente en paquetes contaminados. En este caso, los archivos de destino fueron versiones piratas de aplicaciones comúnmente instaladas — Esto incluye todas las categorías comunes de paquetes, como suites de creatividad, programas de productividad, utilidades del sistema e incluso juegos.
Hay varios estrategias de infección que puede usarse para difundir estos paquetes infectados con virus:
- Portales de descarga en línea — Estos archivos se pueden cargar en varios portales de descarga de software alojados por organizaciones., comunidades o individuos.
- Las redes peer-to-Peer — Estas son redes populares para compartir archivos que utilizan los usuarios finales para compartir todo tipo de archivos, incluyendo software pirata. El ejemplo más popular es BitTorrent que es bien conocido por los usuarios de escritorio.
- Sitios Hacker-Controlled, Medios & Contenido — Los delincuentes informáticos pueden diseñar varios tipos de sitios de estafa, redirecciones, multimedia y varios elementos web que pueden provocar la infección por el virus. Los elementos comunes que se utilizan para la entrega incluyen pancartas, pop-ups, anuncios y etc..
Esta entrega directa a través de aplicaciones y datos es un mecanismo común y efectivo, especialmente si los piratas informáticos pueden obligar a los usuarios a descargar el paquete. En cualquier momento, los delincuentes pueden elegir cambiar la táctica si descubren que este no es un mecanismo efectivo.
Capacidades y actividad de EvilQuest Mac Ransomware
Las muestras capturadas que se identifican con la amenaza indican que el virus incluye muchas funciones avanzadas. No solo encripta los datos del usuario objetivo y chantajea a los usuarios como se espera de la mayoría del malware estándar de esta categoría. Algunas de las funciones integradas incluyen las siguientes:
- Instalación keylogger — El EvilQuest Mac Ransomware instalará un módulo keylogger que es capaz de secuestrar los datos que se ingresan en formularios y campos, así como rastrear el movimiento del mouse de los usuarios. Esta información se enviará a los controladores de hackers.
- Recopilación de información — El análisis de seguridad muestra que el malware es totalmente capaz de extraer datos sobre el software de criptomonedas instalado e intentar robar las billeteras de los usuarios. Esto se puede mejorar aún más al agregar la capacidad de robar información personal de los usuarios que puede usarse para chantajear a las víctimas. Otro tipo de información que se puede recuperar incluye información de la máquina que se puede usar para generar una identificación única para cada computadora infectada.
- Evasión de seguridad — Se ha descubierto que el motor principal puede ejecutar su propio proceso en regiones protegidas de memoria que no pueden ser escaneadas por software de seguridad. Además, el motor incluye la capacidad de aplicaciones de seguridad de bypass — Esto se hace mediante la identificación de los motores instalados y la reconfiguración de ellos o la detención de sus servicios.. Dependiendo de la configuración exacta, se pueden desactivar o eliminar por completo.
- Operaciones de Troya — Este ransomware para Mac incluye la capacidad de superar el control de los sistemas de las víctimas. Esto se realiza mediante el lanzamiento de un cliente local que establecerá una conexión a un servidor remoto controlado por piratas informáticos.
Se ha encontrado que algunas de las copias del ransomware EvilQuest se incluyen en un Actualización de software de Google paquete que se carga en redes de intercambio de archivos. El otro operador de carga útil ha sido identificado en una copia pirata de un programa de DJ llamado Mixed In Key 8 (Mezclado en clave 8). Otro informe sobre el asunto enumera que el virus se ha encontrado en una versión pirata de Little Snitch, un cortafuegos legítimo popular. La URL de la copia infectada se compartió en un foro ruso que contiene un rastreador de Torrent.
Para ejemplificar la infección, analizaremos a grandes rasgos la instalación del paquete DJ software Mixed In Key descargado de sitios no seguros. Este paquete aparece sin firmar:
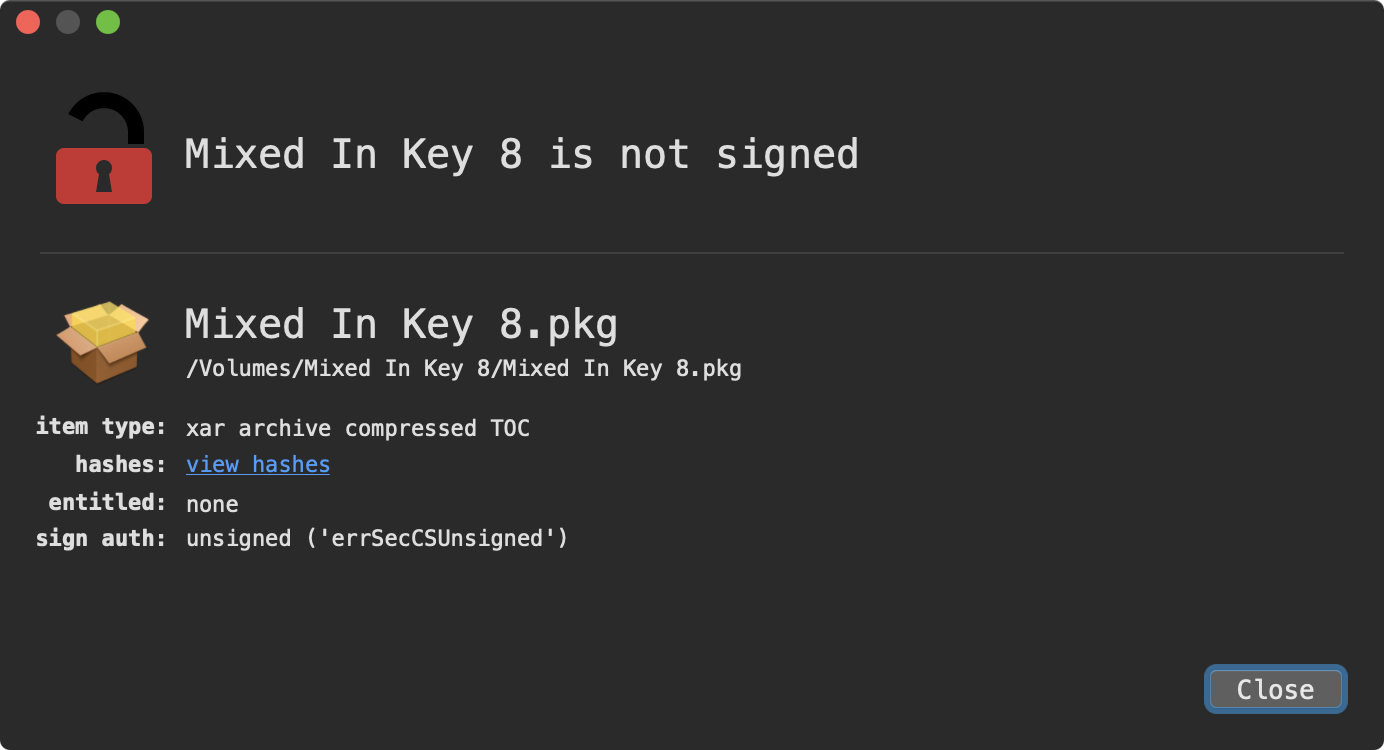
… lo que significa que macOS le preguntará al usuario antes de permitir que se abra:
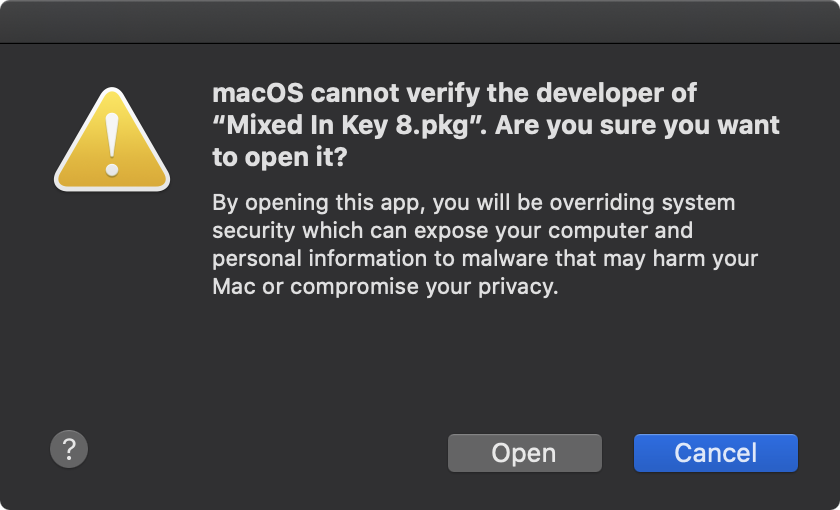
Sin embargo, los usuarios de macOS que intentan piratear el software probablemente ignoren esta advertencia y sigan adelante para garantizar que comience la infección.
Estas copias de malware del virus dan más detalles sobre el secuencia de malware. El primer paso es instalar un archivo ejecutable que se llama patch (Parche) y se coloca en el directorio de usuarios compartidos.
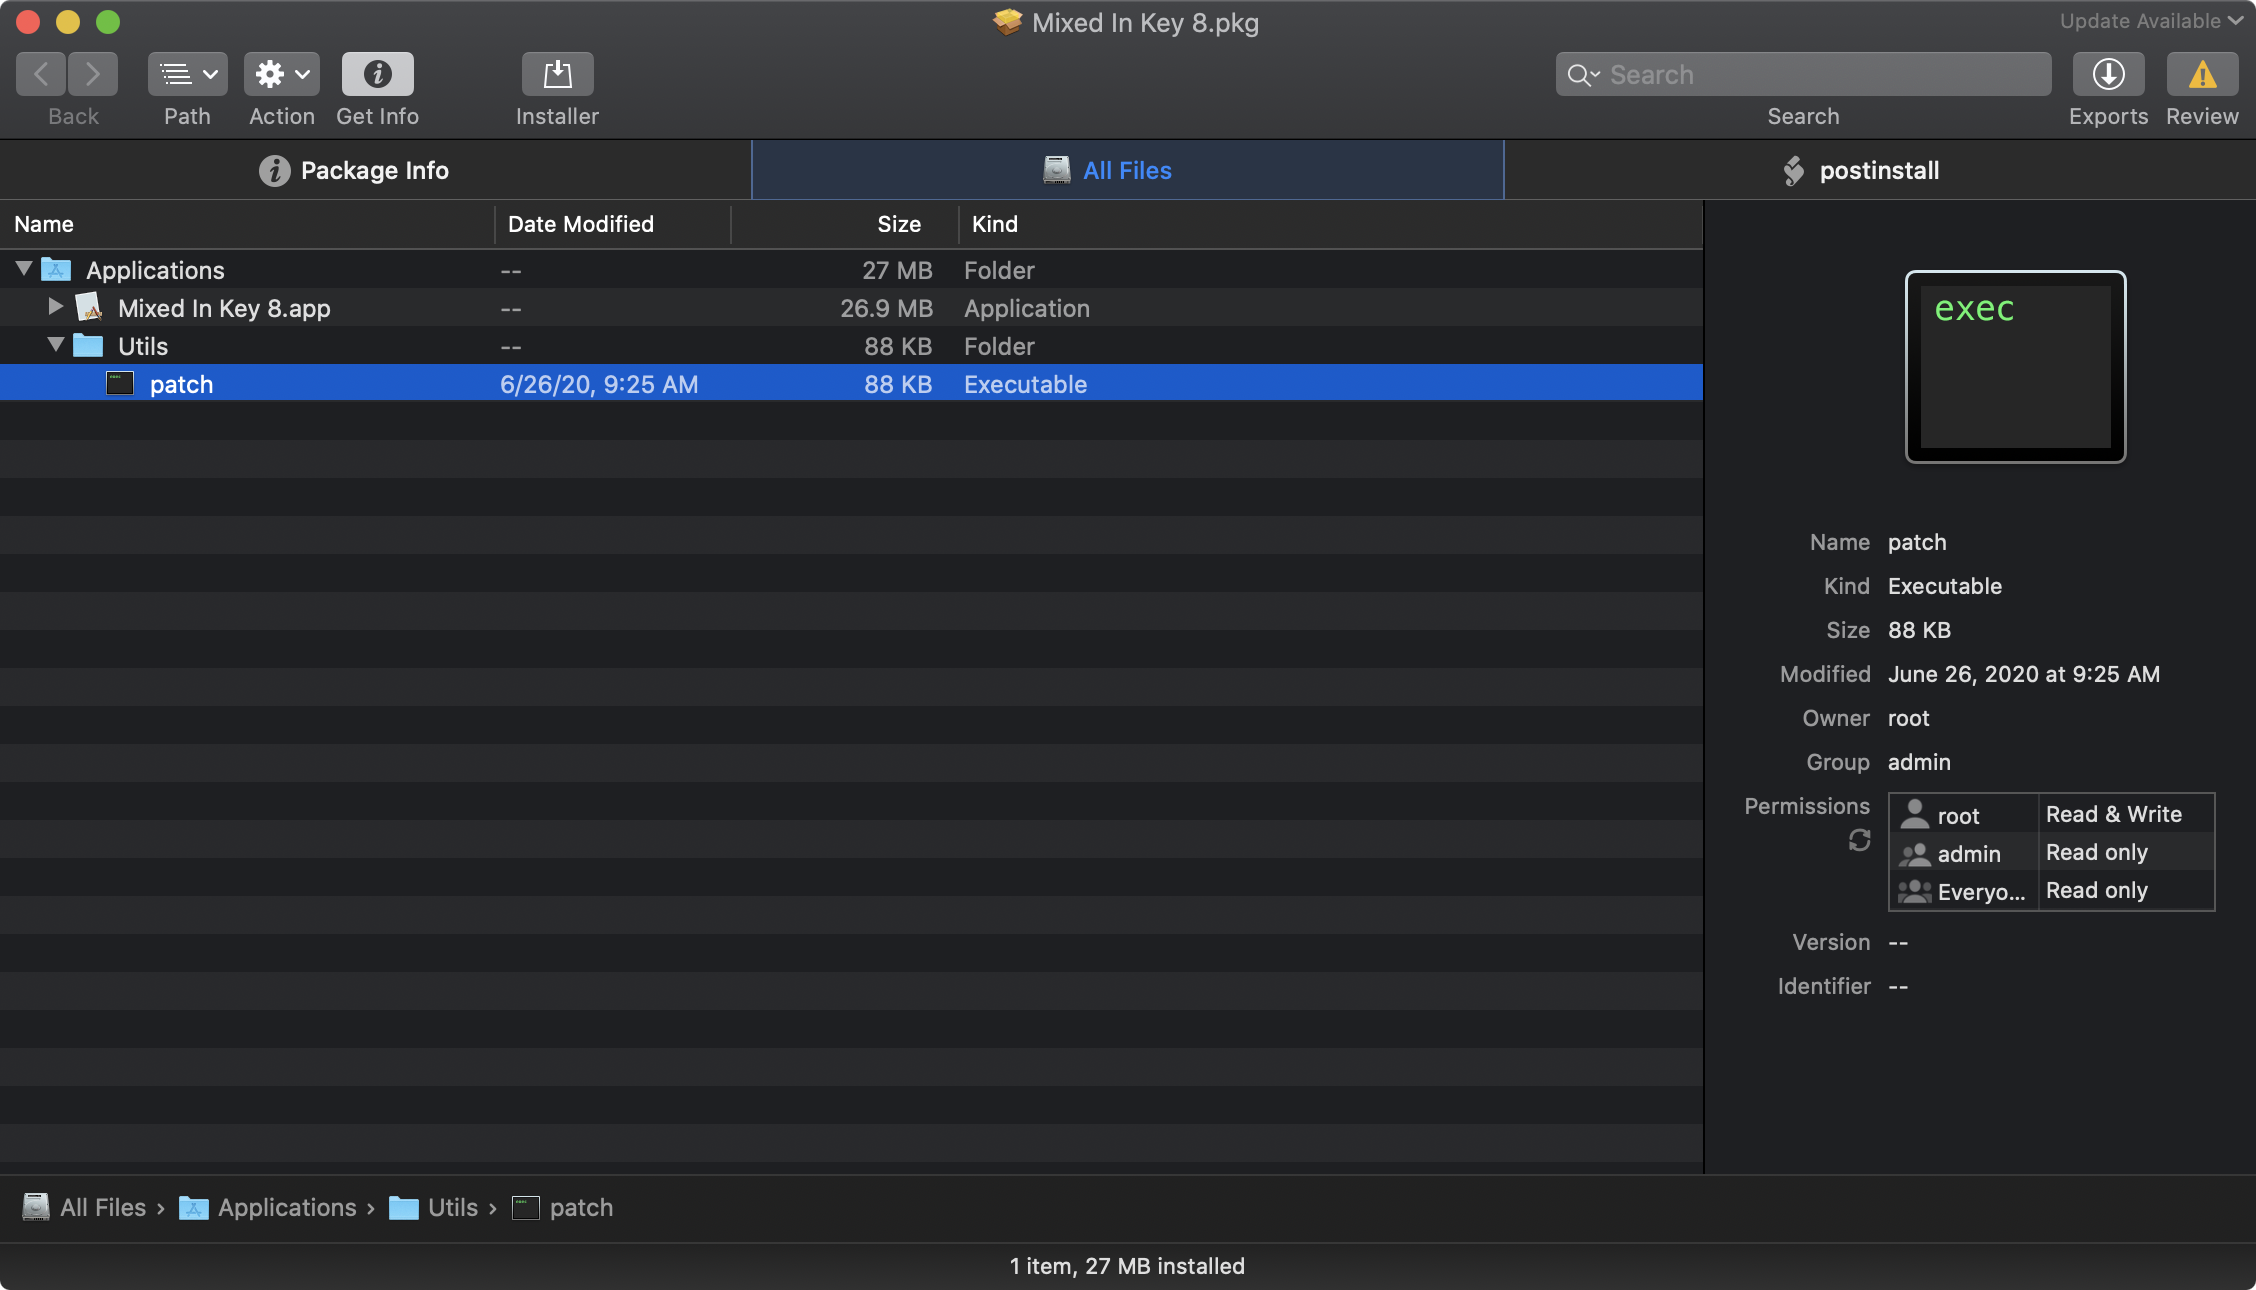
Como el instalador solicita privilegios de root durante la instalación, este script (y todo lo contenido en el paquete de instalación) también se ejecutará con privilegios de root:
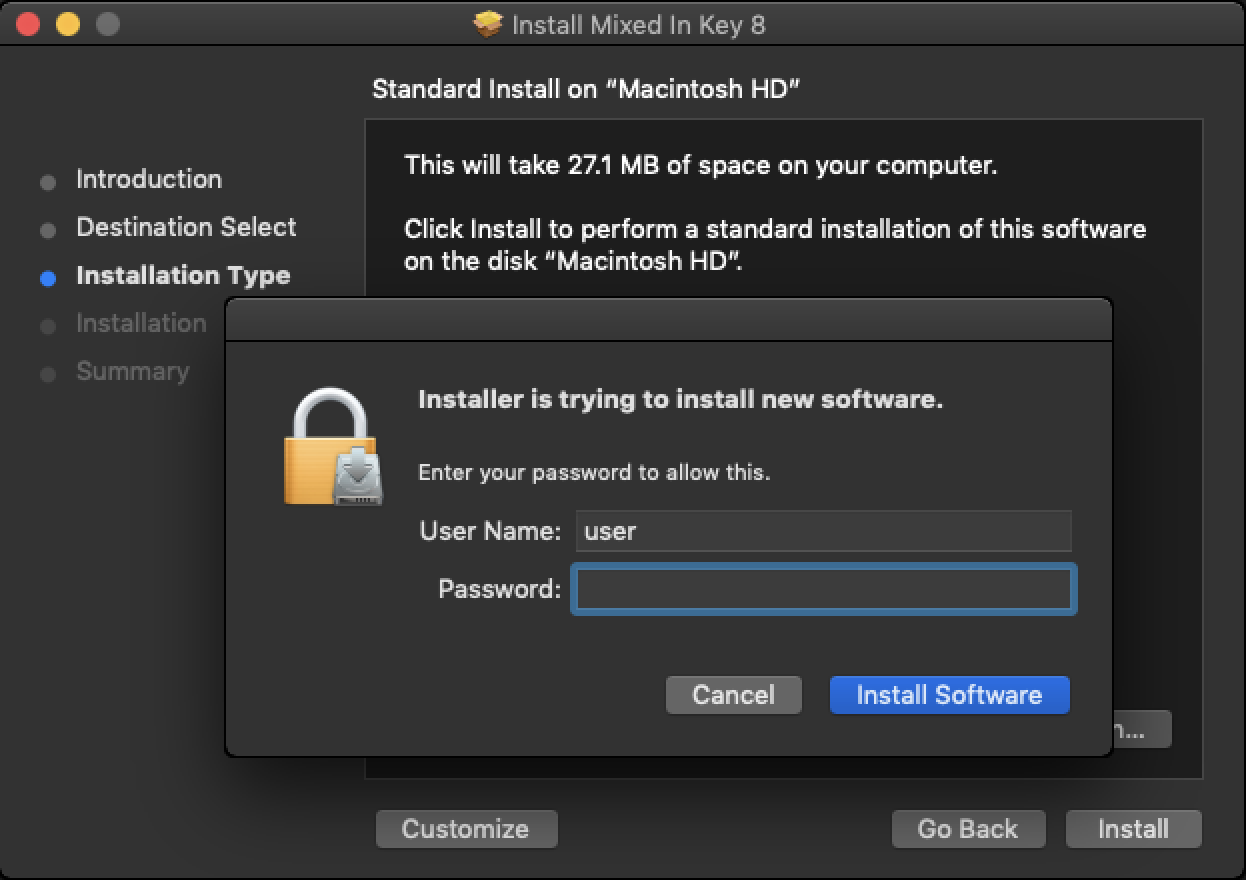
Esto activará una secuencia de comandos secundaria posterior a la instalación que se recuperará de un servidor remoto controlado por piratas informáticos. Está configurado para cargar e instalar el ejecutable del ransomware. Se ejecutará todo cargado dentro de los componentes mencionados anteriormente. Uno de los factores importantes relacionados con esto es el hecho de que en cualquier momento los piratas informáticos pueden elegir cambiar la configuración, Como resultado, otros componentes pueden cargarse y ejecutarse.
El último componente que se ejecutará es el fase de cifrado de archivo real. Esto procesará los datos del usuario objetivo con un cifrado fuerte, los archivos de las víctimas se seleccionarán en función de una lista incorporada de extensiones. Cuando la operación se haya completado, el motor creará automáticamente una nota de rescate llamada READ_ME_NOW que contiene el mensaje de chantaje. La versión actual solicita la suma de $50.

Para este ejemplo, en la máquina donde fue instalado el malware instalado a través del instalador Mixed In Key, fue adelantado el reloj del sistema tres días, tras desconectarse de la red y reiniciar la computadora un par de veces, finalmente comenzó a cifrar archivos.
Sin embargo, el malware no era particularmente inteligente sobre qué archivos cifraba. Parecía cifrar una serie de archivos de configuración y otros archivos de datos, como los archivos de llavero. Esto dio como resultado un mensaje de error al iniciar sesión después del cifrado.

Indicadores de compromiso
Archivos
patch (and com.apple.questd)
5a024ffabefa6082031dccdb1e74a7fec9f60f257cd0b1ab0f698ba2a5baca6b Little
Snitch 4.5.2.dmg
f8d91b8798bd9d5d348beab33604a540e13ce40b88adc096c8f1b3311187e6fa Mixed
In Key 8.dmg
b34738e181a6119f23e930476ae949fc0c7c4ded6efa003019fa946c4e5b287a
Direcciones de red
Referencias
Etiquetado en: EvilQuest OSX.ThiefQuest Mac Ransomware MacOS ransomware malware
Julio 8, 2020 01:30 PM
Fuente: Ravie Lakshmanan - thehackernews.com, Martin Beltov - sensorstechforum.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS