 Ciberseguridad
Sistemas de video vigilancia en moscú fueron hackeados

Acceso a cámaras en escuelas, parques, calles, oficinas y hospitales en venta en la ‘Dark web’.
El Departamento de Tecnología de la Información de Moscú acaba de informar que, durante el monitoreo regular en la ‘Dark web’, se detectaron múltiples foros de piratería en los que se pone a la venta el acceso a múltiples sistemas de vigilancia en la ciudad. Estos sistemas transmiten información en tiempo real de gran interés para los atacantes, mencionan expertos de una empresa de consultoría de seguridad cibernética.
Un representante del Centro Unificado de Procesamiento y Almacenamiento de Datos (Unified Data Processing and Storage Center - ECSD) señala que, en respuesta a esta campaña maliciosa, las autoridades están restringiendo el número de empleados públicos con acceso a los sistemas de vigilancia como una forma de evitar que las credenciales de acceso a estos sistemas terminen expuestas en foros de piratería.
Hace unos días, un supuesto pirata informático identificado como Zpoint publicó un anuncio sobre el acceso a los sistemas de vigilancia en los hogares, parques, clínicas y escuelas de Moscú, algunos de los cuales incluso se pueden controlar de forma remota. El vendedor ofrece proporcionar acceso a las cámaras en tiempo real y a través de cualquier dispositivo, mencione a los expertos de una empresa de consultoría de seguridad cibernética. Además, el vendedor proporciona un registro de la actividad de los últimos cinco días registrado por estas cámaras.
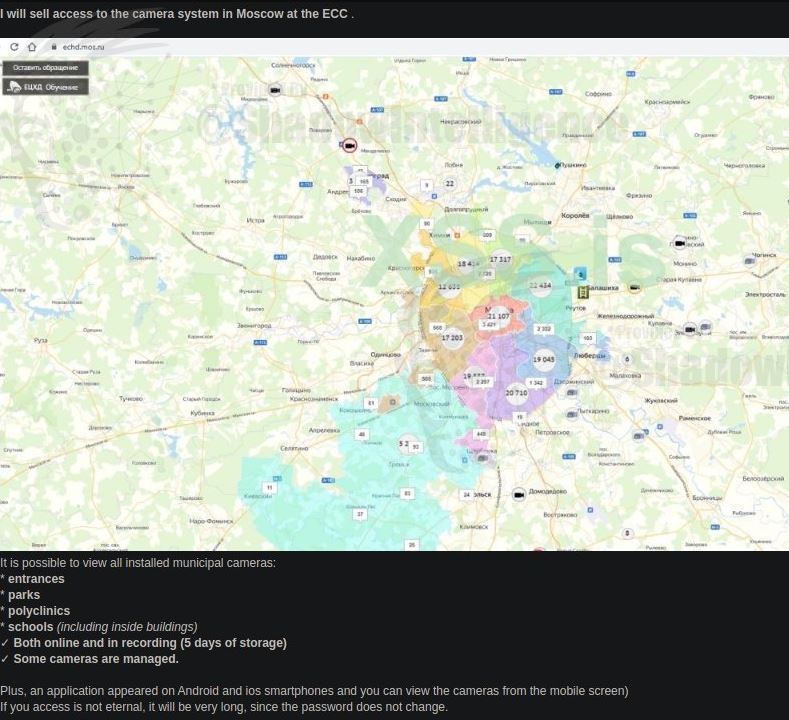
Un informante anónimo confirmó la autenticidad de los datos publicados por el hacker. Por otro lado, el experto en ciberseguridad de Kaspersky Lab, Dmitry Galov, mencionó que los anuncios aparecen regularmente en foros especializados para proporcionar acceso a cámaras de video vigilancia en ciudades de todo el mundo, que se ofrecen a cambio de sumas considerables: “Los atacantes sienten un interés especial en tales sistemas y tratan de obtener acceso a cámaras en espacios públicos y en entornos domésticos ", explica el investigador. Los hackers obtienen estos accesos explotando vulnerabilidades sin explotar en estos sistemas, aprovechándose de configuraciones incorrectas o simplemente desplegando ataques de fuerza bruta, aseguran los expertos de la empresa de consultoría de seguridad cibernética.
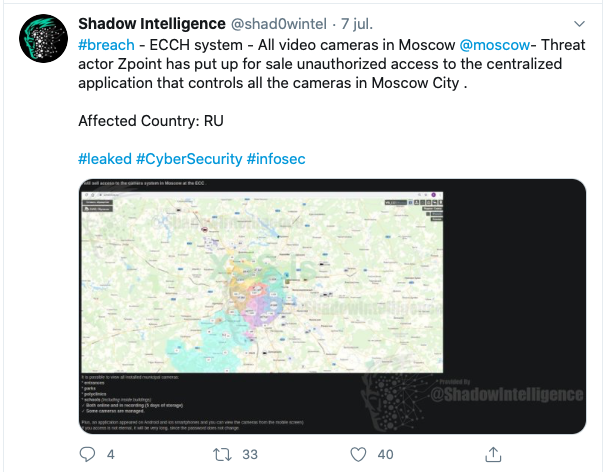
En su anuncio, el pirata informático asegura que el acceso a dichos recursos solo puede ser obtenido por representantes de la policía, autoridades judiciales y abogados desde sus lugares de trabajo, para lo cual deben conectarse al ECSD a través de una solicitud por escrito presentada previamente. Se desconoce la cantidad de dinero requerida por el cibercriminal.
Para obtener más informes sobre vulnerabilidades, exploits, variantes de malware y riesgos de seguridad informática, se recomienda ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (International Institute of Cyber Security - IICS), así como a las plataformas oficiales de las empresas de tecnología.
Etiquetado en: Camaras vigilancia Rusia Hacker
Julio 9, 2020 01:21 PM
Fuente: securitynewspaper.com - Octavio Mares
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS