 Ciberseguridad
Parche y exploit disponible para falla SIGRed RCE en windows DNS server después de 17 años

Los equipos de seguridad de Microsoft anunciaron el lanzamiento de un parche que corrige un error crítico que afecta el servidor DNS del sistema Windows, lo que podría permitir a los grupos de actores de amenazas tomar control de toda la infraestructura informática de una organización objetivo.
Los reportes de seguridad indican que esta es una vulnerabilidad de ejecución remota de código (RCE) identificada como CVE-2020-1350. La falla afecta las versiones de Windows Server 2003 a 2019 y podría propagarse de forma automática de un sistema expuesto a otro sin interacción del usuario.
Debido a sus características, los investigadores consideran que esta es una falla de riesgo similar a BlueKeep, una peligrosa vulnerabilidad en el Protocolo de Escritorio Remoto (RDP). Otra falla similar es EternalBlue.
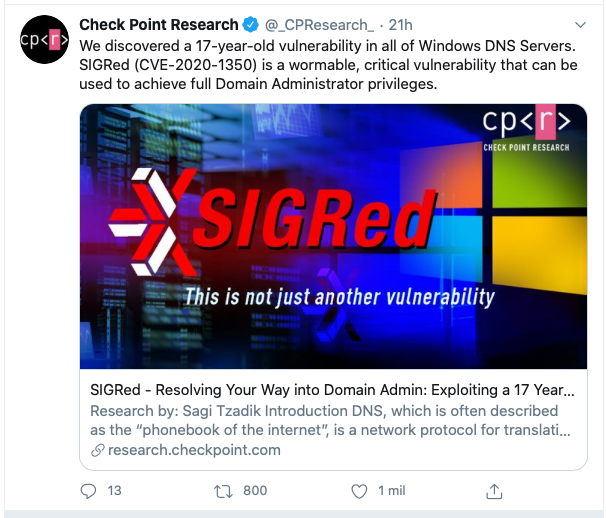
Los investigadores también señalaron que CVE-2020-1350 podría ser explotada para que los hackers intercepten los correos electrónicos y el tráfico de red de los usuarios, robar las credenciales de inicio de sesión y comprometer otros servicios explotando el servidor DNS de Windows.
Debido a que el servicio se ejecuta con privilegios elevados, los hackers que logren explotar la falla podrían obtener derechos de administrador en un dominio afectado, comprometiendo la estructura atacada por completo. Esta falla fue descubierta hace unas semanas por el investigador de Check Point Sagi Tzadik, quien la informó a Microsoft a la brevedad. Al parecer la vulnerabilidad se origina por una respuesta DNS maliciosa, lo que podría conducir a un desbordamiento de búfer basado en el montón. El investigador sugiere que la falla podría haber estado en el código del sistema operativo por más de 15 años.
Según el sistema de puntuación de Microsoft, la falla recibió un puntaje de 10, por lo que se le considera una vulnerabilidad crítica. Hasta el momento no se conocen casos de explotación activa, aunque esto podría cambiar en las próximas semanas.
Microsoft incluyó las correcciones de esta falla en sus parches de seguridad del mes de Julio, por lo que se recomienda a los usuarios de implementaciones afectadas actualizar a la brevedad. La compañía también reveló una solución alternativa basada en el registro que puede ser funcional para los administradores de sistemas que estén imposibilitados para reiniciar sus servidores.
Etiquetado en: SIGRed DNS Windows exploit patch
Julio 15, 2020 10:06 AM
Fuente: ciber tip.com - Alisa Esage
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS