 Ciberseguridad
KashmirBlack botnet detrás de ataques a CMS como WordPress, Joomla, Drupal, otros

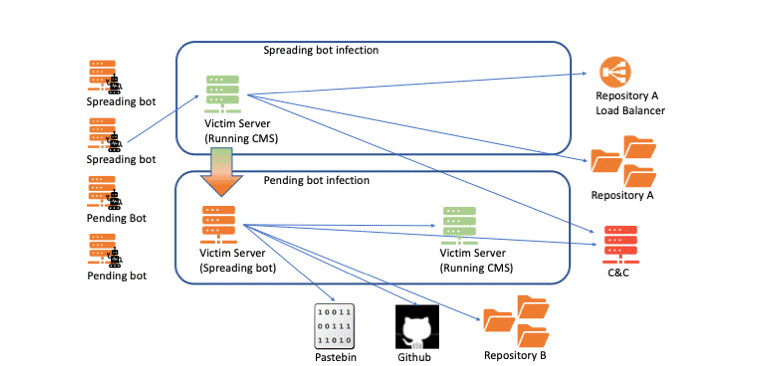
- Ejecución remota de código PHPUnit - CVE-2017-9841
- Vulnerabilidad de carga de archivos jQuery - CVE-2018-9206
- Inyección de comandos ELFinder - CVE-2019-9194
- Joomla! vulnerabilidad de carga remota de archivos
- Inclusión de archivos locales de Magento - CVE-2015-2067
- Vulnerabilidad de carga de formularios web de Magento
- CMS Plupload Carga arbitraria de archivos
- Vulnerabilidad de Yeager CMS - CVE-2015-7571
- Varias vulnerabilidades, incluida la carga de archivos y RCE para muchos complementos en múltiples plataformas aquí
- Vulnerabilidad RFI de WordPress TimThumb - CVE-2011-4106
- Vulnerabilidad Uploadify RCE
- Widget de vBulletin RCE - CVE-2019-16759
- WordPress install.php RCE
- Ataque de fuerza bruta de inicio de sesión de WordPress xmlrpc.php
- Complementos múltiples de WordPress RCE (ver lista completa aquí)
- WordPress Multiple Themes RCE (ver lista completa aquí)
- Vulnerabilidad de carga de archivos Webdav
Etiquetado en: Bonet KashmirBlack Criptomonedas CMS WordPress Joomla Drupal
Octubre 28, 2020 09:22 AM
Fuente: zdnet.com - Catalin Cimpanu
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS