 Ciberseguridad
Campaña masiva de anuncios maliciosos afecta a millones de usuarios de Google
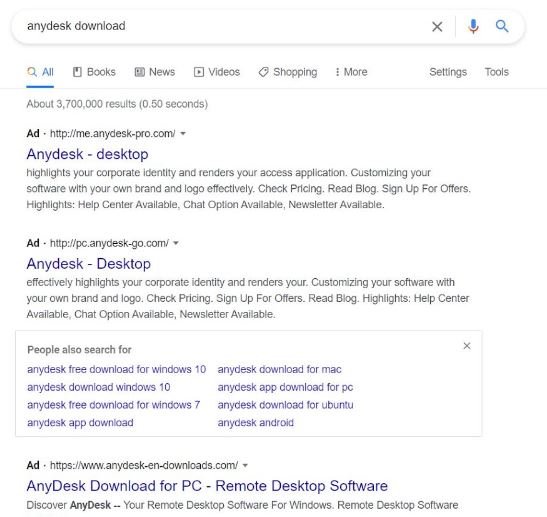
 Un grupo de investigadores ha reportado la detección del rastro de algunos de los más importantes grupos dedicados al robo de información, que operan a través de anuncios de pago por clic (PPC) en los resultados de búsqueda de Google. Acorde a los expertos de Morphisec, los anuncios maliciosos aparecen en la primera página de resultados de Google y fuerzan la descarga de paquetes maliciosos desde plataformas como AnyDesk, Dropbox y Telegram.
El segundo grupo de hackers emplea la herramienta Taurus y Redline, que cuenta con una funcionalidad común para el robo de datos del navegador y que envuelve cuatro capas de ofuscación alrededor de su configuración y patrones de comunicación. Sobre la última agrupación maliciosa, sus ejecutables recrean y ejecutan un compilador AutoIt legítimo con un script AutoIt malicioso y un ejecutable Taurus encriptado malicioso que se vaciará en el proceso AutoIt.
Los investigadores también encontraron que una simple búsqueda en cualquier equipo de escritorio conduce a la aparición de anuncios PPC en Google. Estos anuncios conducen a los ladrones de información maliciosos; mientras que los dos primeros anuncios llevan al ladrón de información Redline, el tercero lleva a Taurus.
Joseph Neumann, especialista en ciberseguridad de Coalfire, menciona que esta es una variante de ataque poco sofisticada aunque muy peligrosa: “Es bastante sencillo tomar un programa legítimo y empaquetarlo con cargas útiles maliciosas, pagar a un proveedor de hosting de anuncios y publicar el contenido”, menciona. Incluso si estos ataques fueran más complejos, su ejecución resulta demasiado obvia para que Google no pueda detectarlo. No obstante, la compañía no ha sido capaz de interrumpir estas campañas maliciosas debido a errores de enfoque.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Etiquetado en: Malware PPC Google Redline Taurus AnyDesk Dropbox Telegram
Junio 4, 2021 10:19 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS