 Ciberseguridad
Vulnerabilidades en el software de las laptops Dell permiten a los hackers ejecutar código de forma remota en millones de dispositivos
 Expertos en ciberseguridad reportan la detección de al menos cuatro fallas en la función BIOSConnect de Dell SupportAssist, cuya explotación permitiría a los actores de amenazas desplegar código remoto en los dispositivos afectados. Cabe señalar que este software está preinstalado de forma predeterminada en la mayoría de equipos Dell que ejecutan sistemas Windows, además de que BIOSConnect permite la actualización remota del firmware y algunas funciones de recuperación del sistema operativo.
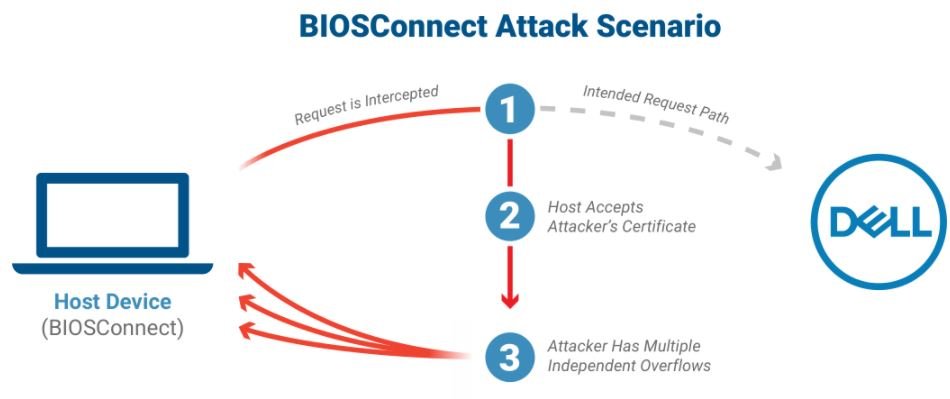
El reporte fue presentado por la firma de seguridad Eclypsium, cuyos investigadores aseguran que el problema reside en al menos 129 dispositivos Dell, incluyendo computadoras de escritorio, laptops y tabletas electrónicas empleadas por casi 130 millones de usuarios en todo el mundo.
Las fallas fueron descritas como una conexión TLS insegura desde BIOS a Dell (CVE-2021-21571) y tres errores de desbordamiento (identificados como CVE-2021-21572, CVE-2021-21573 y CVE-2021-21574). Todas las vulnerabilidades son independientes y su explotación permitiría múltiples escenarios de riesgo, incluyendo la ejecución de código arbitrario en BIOS.
Por seguridad, los expertos de Exlypsium recomiendan a los usuarios actualizar el BIOS/UEFI de los sistemas afectados, además de emplear un método alternativo a BIOSConnect para la instalación de las actualizaciones lanzadas por Dell. Un reporte detallado sobre estos hallazgos está disponible en las plataformas oficiales de la compañía.
Mientras que CVE-2021-21573 y CVE-2021-21574 no requieren que los usuarios realicen acciones adicionales, las fallas restantes requieren forzosamente la instalación de las actualizaciones para Dell ClientBIOS para mitigar el riesgo de explotación.
Finalmente, se recomienda a los usuarios que no puedan actualizar sus sistemas en breve pueden inhabilitar BIOSConnect desde la página de configuración del BIOS o usando Dell Command | Configure, la herramienta de administración remota del sistema.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Etiquetado en: Dell BIOSConnect SupportAssist CVE-2021-21571 CVE-2021-21572 CVE-2021-21573 CVE-2021-21574
Junio 24, 2021 10:26 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS