 Ciberseguridad
Investigadores descubren vulnerabilidad día cero en el firewall de aplicaciones web (WAF) FortiWeb de Fortinet

Especialistas en ciberseguridad de la firma Rapid7 reportan la detección de una vulnerabilidad en el firewall de aplicaciones web (WAF) de Fortinet. Acorde al reporte, la falla solo puede ser explotada bajo circunstancias específicas, lo que reduce su severidad; no obstante, un potencial ataque sería desastroso para el sistema afectado.
Tod Beardsley, director de investigación de Rapid7, afirma que la compañía ha recibido el reporte pero no se han anunciado planes de actualización. Aún así, Beardsley cree que Fortinet lanzará los parches de seguridad correspondientes en breve.
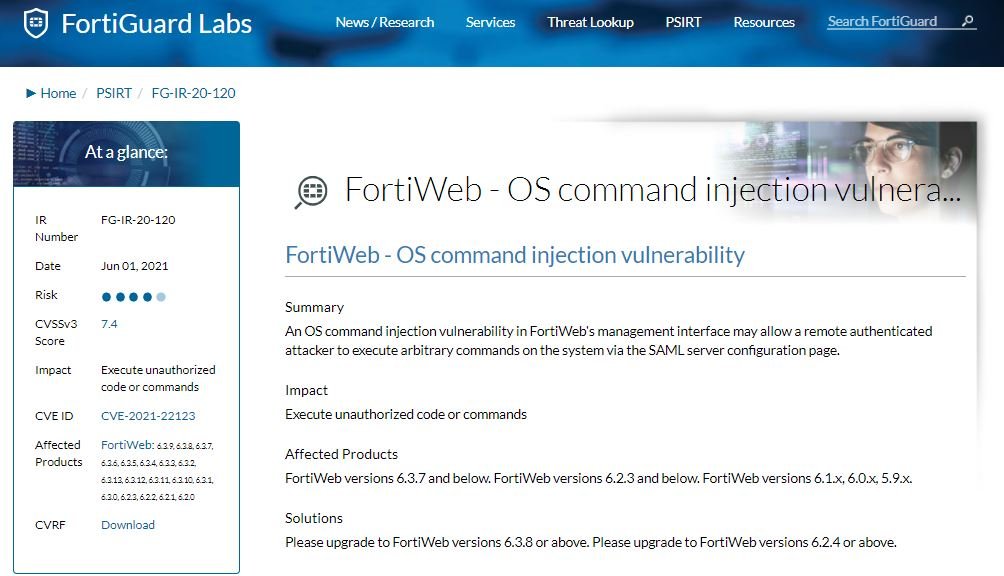
Identificada como CVE-2021-22123, la falla fue descrita como una falla de inyección de comandos en FortiWeb, la interfaz de administración de las implementaciones Fortinet WAF. La explotación exitosa de estas fallas permitiría a los actores de amenazas tomar control de un dispositivo afectado.
Acorde a los investigadores, los atacantes podrían abusar de estas fallas para instalar shells persistentes, cryptojackers, malware de cifrado y otras variantes de software malicioso. Además, en el improbable caso de que la interfaz de administración esté expuesta en la red, los hackers podrían usar la plataforma comprometida para llegar a la red afectada más allá de la interfaz comprometida.
Como se menciona anteriormente, la explotación de esta falla requiere que los hackers cuenten con acceso autenticado al sistema objetivo: “Esta vulnerabilidad sólo puede ser explotada por un usuario malicioso autenticado de forma local o a través de un dispositivo expuesto en Internet. Además, los hackers también deben estar autenticados o bien utilizar un ataque de evasión de autenticación.”
El informe de Rapid7 señala que, si bien los más recientes escaneos mostraron aproximadamente un millón de dispositivos Fortinet expuestos a Internet, solo algunos de estos son sistemas FortiWeb, y solo una pequeña fracción de ellos exponen su interfaz de administración a la web, lo que reduce considerablemente el rango de explotación.
Dado el uso masivo de las soluciones Fortinet, no es sorprendente que muchos hackers maliciosos patrocinados por actores estatales hayan estado explotando las vulnerabilidades de estos productos. Al respecto, el gobierno de E.U. ha emitido varias advertencias y advertencias relacionadas con la explotación de las vulnerabilidades de Fortinet. Estas alertas son lanzadas a través de la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA).
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Etiquetado en: WAF Fortinet Firewall CVE-2021-22123 FortiWeb
Agosto 18, 2021 09:48 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS