 Ciberseguridad
Fuga masiva de datos de Fortinet VPN
 Un grupo de hacking expuso alrededor de 500,000 nombres de usuario y contraseñas de servicios Fortinet VPN presuntamente obtenidos de dispositivos vulnerables a la explotación de una peligrosa vulnerabilidad. Aunque los hackers mencionan que la falla ya ha sido abordada, aseguran que muchas de las credenciales comprometidas siguen activas.
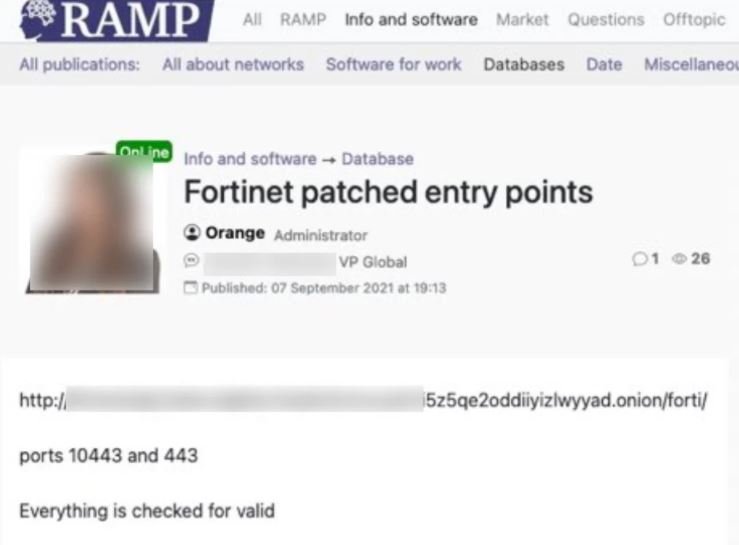
Esta semana, el actor de amenazas publicó la información en RAMP, incluyendo un archivo que, según Orange, contiene miles de cuentas de Fortinet VPN.
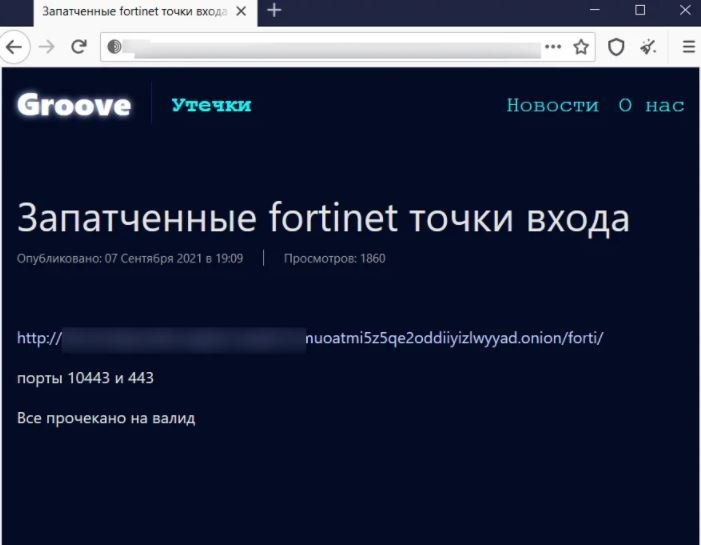
Algo llamativo sobre este incidente es que casi al mismo tiempo los responsables de Groove, otro sitio web de filtraciones, también publicaron la información comprometida de Fortinet VPN.
Análisis posteriores más detallados muestran que las direcciones IP son para dispositivos en todo el mundo, con casi 3,000 dispositivos ubicados en los E.U.
Sobre la vulnerabilidad empleada por los hackers, los investigadores creen que este grupo de hacking habría explotado la falla CVE-2018-13379 para el robo de información confidencial. Los investigadores pudieron verificar que al menos un conjunto de estas credenciales eran válidas al momento del ataque.
Aún no está claro por qué los hackers decidieron filtrar las credenciales en lugar de usarlas para ataques o venderlas para otros grupos de hacking. Una posible explicación es que los atacantes deseaban promover el foro de hacking RAMP y la operación de ransomware como servicio (RaaS) Groove.
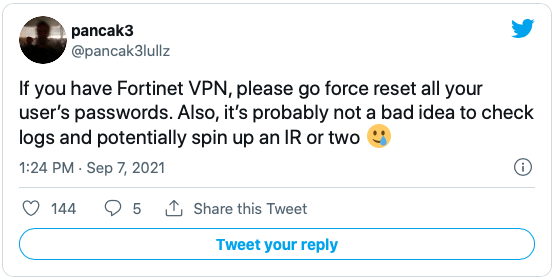
Mientras la investigación continúa, los expertos recomiendan a los usuarios de Fortinet VPN restablecer las contraseñas en todos sus dispositivos. Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Etiquetado en: Fortinet VPN Filtración CVE-2018-13379
Septiembre 9, 2021 10:21 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS