 Ciberseguridad
Grave vulnerabilidad servidor web Apache HTTP 2.4.49

Se ha publicado una vulnerabilidad en Apache 2.4.49 que se está reproduciendo de forma activa por actores maliciosos. Es una nueva vulnerabilidad crítica de Path Traversal afecta sólo en esa versión de Apache. La misma es identificada como CVE-2021-41773.
- El ataque puede ser realizado de forma remota y no requiere ninguna forma de autentificación previa.
- El fallo radica en un cambio realizado en la normalización de rutas en Apache HTTP Server 2.4.49.
CVE-2021-41773
Apache ha emitido parches para abordar dos vulnerabilidades de seguridad, incluido un cruce de ruta y una falla de divulgación de archivos en su servidor HTTP que, según dijo, está siendo explotado activamente en la naturaleza.
"Se encontró un fallo en un cambio realizado en la normalización de rutas en Apache HTTP Server 2.4.49. Un atacante podría usar un ataque de ruta transversal para mapear URLs a archivos fuera de la raíz esperada del documento", señalaron los encargados de mantenimiento del proyecto de código abierto en un aviso. publicado el martes.
"Si los archivos fuera de la raíz del documento no están protegidos por 'requerir todos denegados', estas solicitudes pueden tener éxito. Además, esta falla podría filtrar la fuente de archivos interpretados como scripts CGI".
El error, rastreado como CVE-2021-41773, afecta solo al servidor Apache HTTP versión 2.4.49. A Ash Daulton y al equipo de seguridad de cPanel se les atribuye haber descubierto e informado el problema el 29 de septiembre de 2021.
Apache también resolvió una vulnerabilidad d desreferencia de puntero nulo observada durante el procesamiento de solicitudes HTTP / 2 (CVE-2021-41524), lo que permite que un adversario realice un ataque de denegación de servicio (DoS) en el servidor. La corporación sin fines de lucro dijo que la debilidad se introdujo en la versión 2.4.49.
Se recomienda encarecidamente a los usuarios de Apache que parcheen lo antes posible para contener la vulnerabilidad de recorrido de ruta y mitigar cualquier riesgo asociado con la explotación activa de la falla.


- Apache 2.4.49
- módulo habilitado mod_cgi --> permite además RCE
- eliminada la directiva por defecto 'Require all denied'
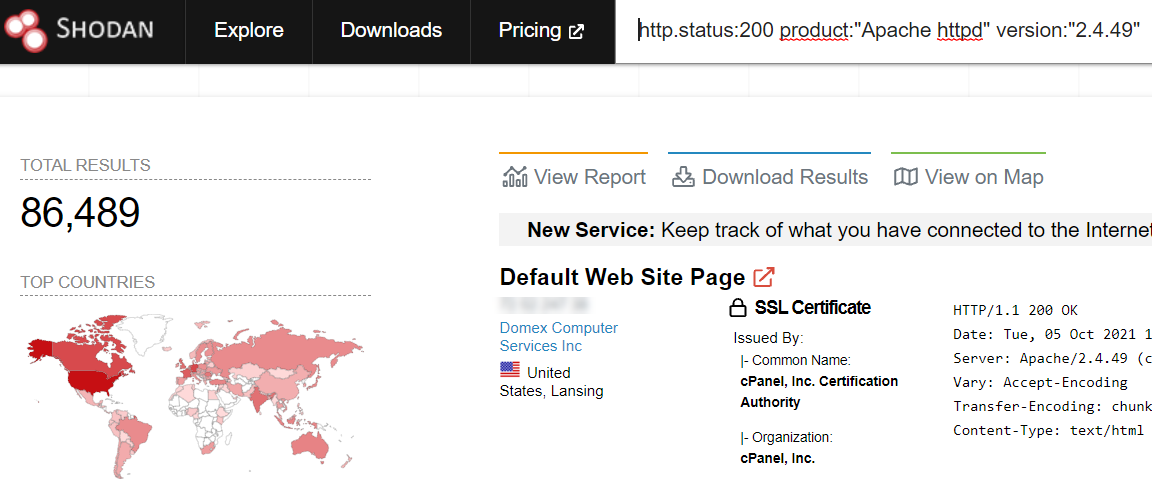
En este momento hay al menos 86.400 sitios vulnerables en Internet.
Ejemplos PoC:
- Local file disclosure
- Remote Code Execution
Etiquetado en: Apache 2.4.49 CVE-2021-41773
Octubre 7, 2021 10:28 AM
Fuente: blog.elhacker.net
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS