 Ciberseguridad
El troyano bancario Mekotio resurge con novedades
 Se han detectado nuevas muestras de Mekotio con novedades relacionadas con el mecanismo de infección, que lo hacen más sigiloso, reduciendo la detección.
Esta nueva campaña de Mekotio comienza con el envío del email fraudulento, que contiene un fichero ZIP adjunto. Dicho fichero contiene un script Powershell que es ejecutado al abrir el fichero comprimido. Este script descargará un nuevo fichero ZIP que contiene la carga maliciosa de la segunda etapa.
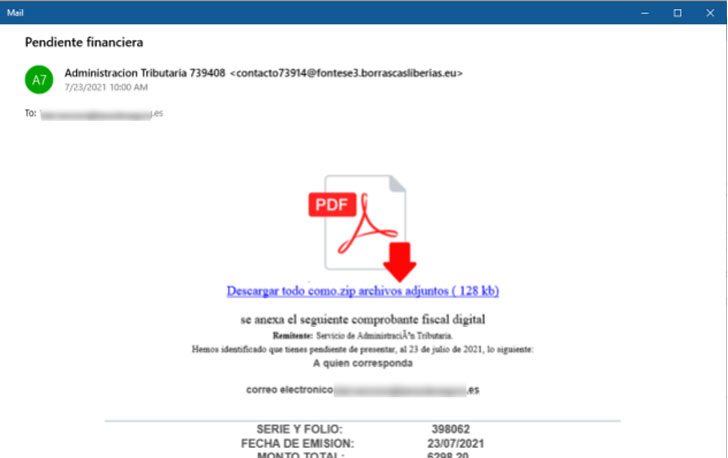
En la segunda etapa, se descomprime el segundo comprimido para ejecutar el malware bancario. Este contiene tres ficheros:
- Interprete de AutoHotKey (AHK)
- Script AutoHotKey
- Una DLL que implementa la carga maliciosa del troyano
Esta estrategia en la que se utilizan interpretes de lenguajes de scripting no es nuevo, es la estrategia habitual utilizada por Mekotio. De esta forma, el interprete interpreta y ejecuta el script, que carga la DLL en memoria y la ejecuta. Antes de esta estrategia, los atacantes utilizaban binarios legítimos con vulnerabilidades de DLL Hijacking para ejecutar la DLL maliciosa. De esta forma, tratan de reducir la detección por parte de las soluciones anti-malware, ya que la ejecución se realiza a través de binarios legítimos y firmados.
Estas nuevas campañas llegan después de que el pasado mes de julio la policía española detuviese a 16 individuos relacionados con el troyano bancario Mekotio y otro troyano bancario similar conocido como Grandoreiro.
Más información
Fuente: https://thehackernews.com/2021/11/mekotio-banking-trojan-resurfaces-with.html
Etiquetado en: Malware Troyano Mekotio Grandoreiro
Noviembre 5, 2021 10:08 AM
Fuente: unaaldia.hispasec.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS