 Ciberseguridad
Vulnerabilidad día cero en Windows 10 permite a usuarios locales obtener privilegios de administrador

Especialistas en ciberseguridad publicaron recientemente un exploit para una vulnerabilidad de escalada de privilegios locales cuya explotación exitosa permitiría a los usuarios maliciosos obtener privilegios de administrador en sistemas Windows 10. Identificada como CVE-2022-21882, la falla fue abordada en el parche de Microsoft para enero de 2022.
Según el reporte, los actores de amenazas locales autenticados podrían obtener privilegios elevados en el sistema objetivo mediante la explotación de esta falla, que reside en el controlador Wink32k.sys. Al respecto, la firma de ciberseguridad RyeLv publicó un análisis detallado para confirmar que la vulnerabilidad afecta a todas las versiones de Windows 10 que siguen recibiendo soporte.
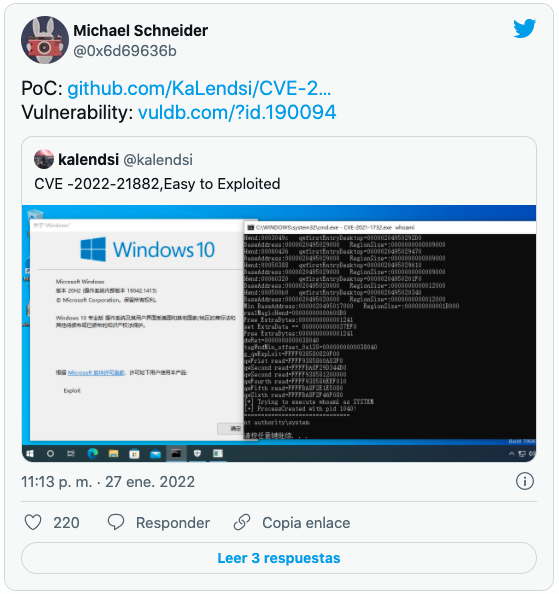
“Los atacantes pueden interceptar la devolución de llamada xxxClientAllocWindowClassExtraBytes a través del enlace xxxClientAllocWindowClassExtraBytes en KernelCallbackTable, usando el método NtUserConsoleControl para configurar el indicador ConsoleWindow del objeto tagWND, que modificará el tipo de ventana”, mencionan los expertos.
Después de la devolución de llamada final, el sistema no verifica si el tipo de ventana ha cambiado y se hace referencia a datos incorrectos debido a una confusión de tipos. La diferencia antes y después de la modificación del indicador es que antes de establecer el indicador, el sistema piensa que tagWND.WndExtra guarda un puntero de user_mode. Una vez que se establece el indicador, el sistema piensa que tagWND.WndExtra es el desplazamiento del almacenamiento dinámico del escritorio del kernel, y el atacante puede controlar este desplazamiento y luego causar una lectura y escritura fuera de límites.
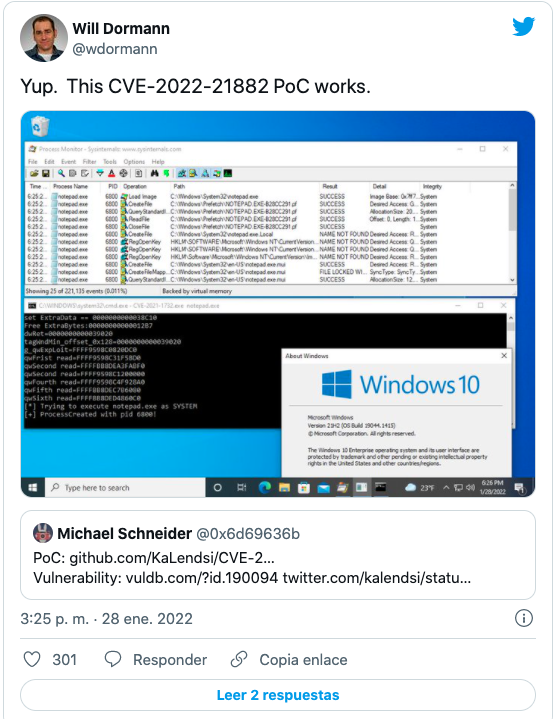
Poco después, otros miembros de la comunidad de la ciberseguridad, incluyendo al reconocido analista Will Dormann confirmaron los hallazgos de RyeLv.
Como medida de seguridad, se recomienda a los administradores de versiones vulnerables aplicar las últimas actualizaciones de Windows lo antes posible para mitigar el riesgo de explotación. Por el momento se desconoce la existencia de soluciones alternativas funcionales.
Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).
Etiquetado en: Windows PoC CVE-2022-21882 Wink32k.sys
Enero 31, 2022 10:21 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS