 Ciberseguridad
La botnet FritzFrog se multiplica por 10 y afecta a los sistemas de salud, educación y gobierno

La red de bots FritzFrog que ha estado activa durante más de dos años ha resurgido con una tasa de infección alarmante, que se multiplicó por diez en solo un mes afectando a los sistemas de salud, educación y gobierno con un servidor SSH expuesto.
Descubierto en agosto de 2020 , el malware está escrito en Golang y se considera una amenaza sofisticada que se basa en un código personalizado, se ejecuta en la memoria y está descentralizado, ---peer-to-peer-- (P2P), por lo que no necesita un servidor de gestión central.
Los investigadores de la empresa de seguridad de Internet Akamai detectaron una nueva versión del malware FritzFrog, que viene con funciones nuevas e interesantes, como el uso de la cadena Tor proxy.
La nueva variante de botnet también muestra indicios de que sus operadores se están preparando para agregar capacidades para apuntar a los servidores de WordPress.
Problemas de próxima generación
Akamai llama a FritzFrog una bonet de "próxima generación" porque combina funciones que la hacen destacar entre otras amenazas de la misma categoría.
El malware está mejor equipado para evadir la detección y mantener un perfil bajo debido al uso de un protocolo P2P "completamente propietario" para las comunicaciones.
Se basa en un extenso diccionario de ataques de fuerza bruta para encontrar credenciales SSH, lo que le permite comprometer una mayor cantidad de dispositivos.
FritzFrog actualiza constantemente la lista de objetivos y las máquinas vulneradas se actualizan constantemente y su sistema de distribución de nodos garantiza la misma cantidad de objetivos para cada nodo para mantener el equilibrio de la bonet.
Segunda ola con nuevas habilidades
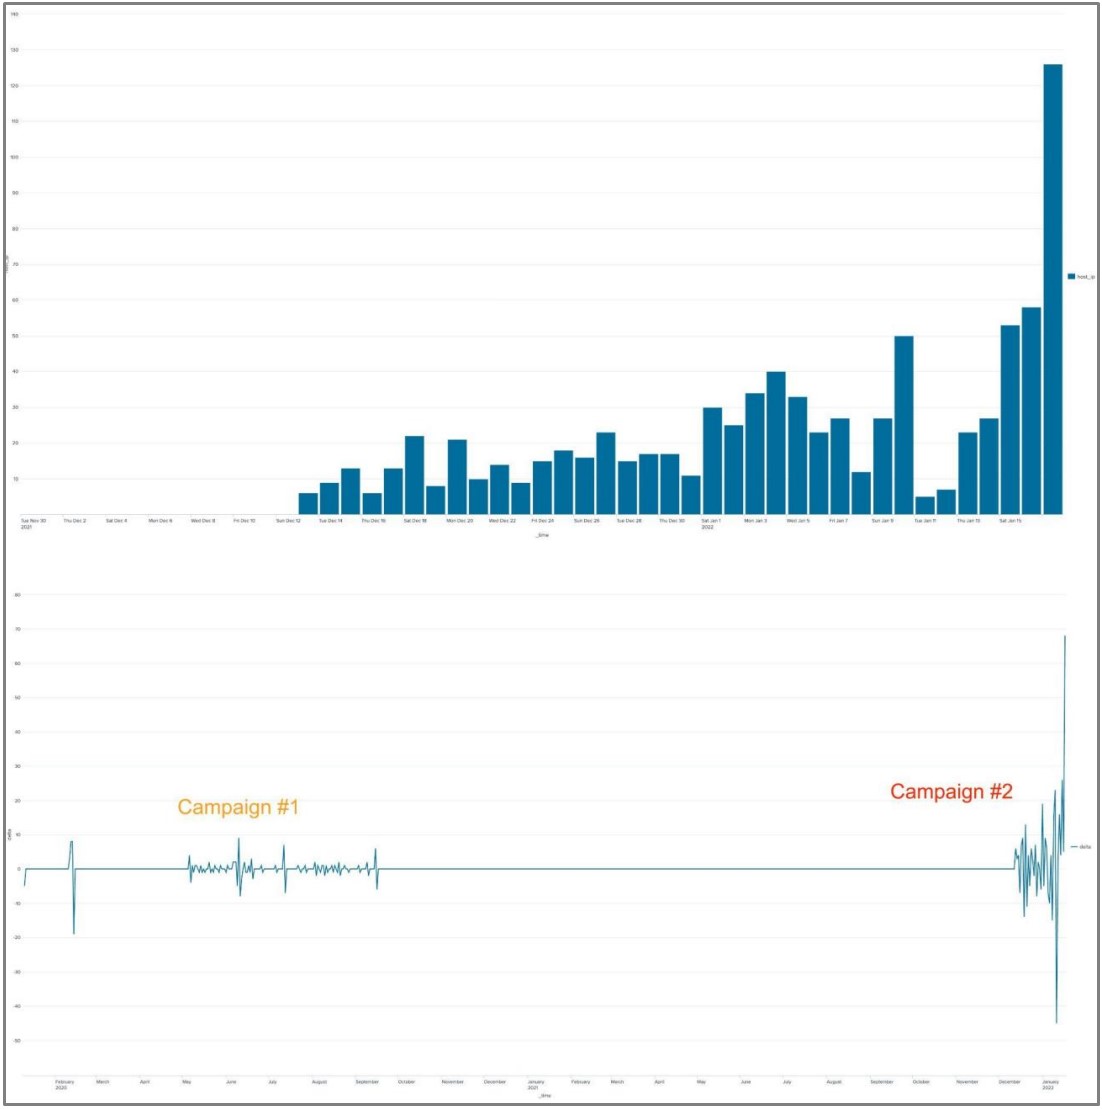
La red global de sensores de Akamai detectó 24 000 ataques, pero la bonet ha cobrado solo 1500 víctimas hasta el momento. La mayoría de los hosts infectados están en China, pero entre los sistemas comprometidos se encuentran una red de televisión europea, una empresa de atención médica rusa y varias universidades en el este de Asia.
 Víctimas de la segunda campaña de FritzFrog (Akamai)
Los actores implementaron una lista de filtrado para omitir dispositivos de baja potencia como las placas Raspberry Pi, mientras que el malware ahora contiene un código que sienta las bases para apuntar a los sitios de WordPress.
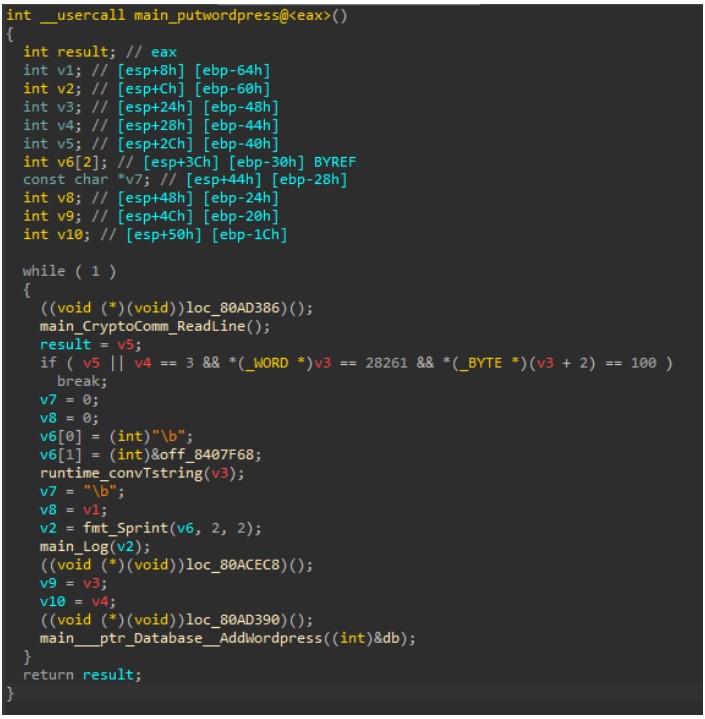
Teniendo en cuenta que la botnet es conocida por la minería de criptomonedas, esta función es una adición curiosa. Sin embargo, Akamai asume que los actores han encontrado otras vías de monetización, como la implementación de ransomware o fugas de datos. Actualmente, esta capacidad está inactiva ya que se está trabajando en ella.
Los investigadores señalan que FritzFrog está constantemente en desarrollo, y los errores se corrigen a diario, a veces varias veces al día.
Otra novedad en la última muestra de FritzFrog es el proxy de las conexiones SSH salientes a través de Tor, oscureciendo la estructura de la red y limitando la visibilidad de los nodos infectados a la red de botnet. Aunque esta función parece completa, los desarrolladores aún tienen que activarla.
Finalmente, el sistema de copia (usado para infectar nuevos sistemas) ahora está basado en SCP (security copy protocol), reemplazando el comando cat presente en la versión anterior.
Las pistas apuntan a operadores en China
En este momento, los analistas de amenazas de Akamai no tienen una atribución definitiva para la operación de FritzFrog, pero la evidencia apunta a China.
Debido a que el malware incorpora componentes de código únicos, algunos se pueden rastrear hasta repositorios únicos de GitHub creados por usuarios con sede en Shanghái.
Además, las direcciones de billetera vinculadas a las operaciones mineras de la segunda campaña también se usaron en la botnet Mozi, que finalmente se confirmó que se originó en China.
Finalmente, aproximadamente el 37% de todos los nodos activos de FritzFrog están ubicados en China, lo que puede significar que el actor opera desde allí.
Estrategia de defensa
FritzFrog apunta a cualquier dispositivo que exponga un servidor SSH, por lo que los administradores de servidores de centros de datos, instancias en la nube y routers deben estar atentos.
Akamai comparte los siguientes indicadores de FritzFrog ejecutándose en un sistema:
- Ejecutar procesos denominados nginx, ifconfig, php-fpm, apache2 o libexec, cuyo archivo ejecutable ya no existe en el sistema de archivos
- Escucha en el puerto 1234
- El tráfico TCP a través del puerto 5555 puede indicar tráfico de red al grupo de Monero
Las recomendaciones de seguridad de Akamai son:
- Habilite la auditoría de inicio de sesión del sistema con alertas
- Supervise el archivo authorized_hosts en Linux
- Configurar una lista de permitidos explícitos de inicio de sesión SSH
- Deshabilitar el acceso root de SSH
- Habilite la protección de DNS basada en la nube con amenazas y aplicaciones comerciales no relacionadas, como la minería de monedas configuradas para bloquear
Etiquetado en: FritzFrog Malware Bonet WordPress
Febrero 10, 2022 10:38 AM
Fuente: bleepingcomputer.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS