 Ciberseguridad
Descubierta una nueva inyección SQL en Moodle
 Esta vulnerabilidad de Moodle reside en la creación de medallas, y podría permitir filtrar información sensible de la base de datos.
Moodle es una plataforma de código abierto orientada a gestionar cursos de formación y es ampliamente utilizada por empresas e instituciones educativas. En algunas ocasiones hemos tratado en una-al-dia noticias sobre otras vulnerabilidades en esta plataforma, pero la que hoy nos atañe corresponde a una inyección SQL de segundo orden.
Inyección SQL
Las inyecciones SQL de segundo orden consisten en almacenar la consulta SQL maliciosa en la aplicación sabiendo que luego se va a incorporar a otra consulta de manera insegura. Esto se podría hacer mediante una petición HTTP modificada incluyendo el código a ejecutar.
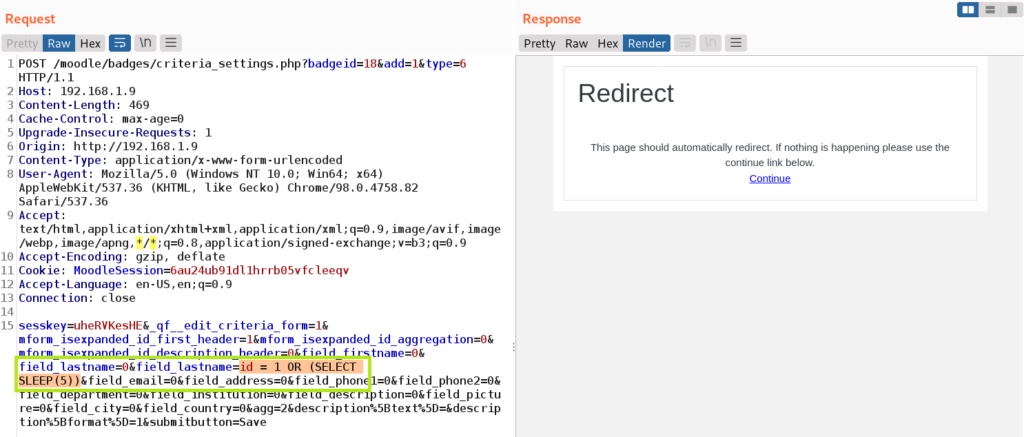
Petición con inyección SQL. Fuente: muffsec.com
En esta ocasión, el investigador ‘dugisec’ ha descubierto esta vulnerabilidad de día cero en el componente para crear medallas personalizadas. Estas son asignadas a alumnos una vez completan cursos o tareas.
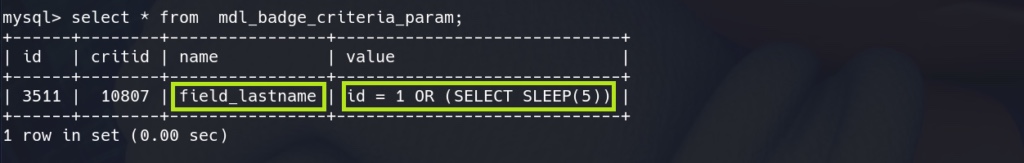
Inyección SQL almacenada. Fuente: muffsec.com
La complejidad para explotar este fallo de seguridad reside en que es necesario un rol de profesor para poder acceder al componente vulnerable. Asímismo, el código solo se ejecuta una única vez al activar la medalla ya que no se pueden editar los criterios de las mismas tras la creación. Sin embargo; como consecuencia colateral, esta inyección SQL en Moodle permitiría también almacenar XSS según el investigador.
El equipo de desarrollo de Moodle no ha sido notificado por los canales habituales de reportes de vulnerabilidades, por lo que no han podido corregir la vulnerabilidad antes de la publicación de una prueba de concepto. Desde Hispasec Sistemas recomendamos aplicar mitigaciones como desactivar la colección de permisos moodle/badges:configurecriteria para reducir el impacto de esta vulnerabilidad hasta la publicación de un parche oficial.
Más información:
Moodle 2nd Order Sqli
SQL injection vulnerability in e-learning platform Moodle could enable database takeover
SQL Injection Vulnerability Discovered in Moodle
Etiquetado en: Moodle SQLi XSS
Marzo 18, 2022 09:41 AM
Fuente: unaaldia.hispasec.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS