 Ciberseguridad
Vulnerabilidad crítica de GitLab permite a los atacantes tomar el control de cuentas

GitLab ha abordado una vulnerabilidad de gravedad crítica que podría permitir a los atacantes remotos hacerse cargo de las cuentas de los usuarios utilizando contraseñas codificadas.
El error (descubierto internamente y rastreado como CVE-2022-1162 ) afecta tanto a GitLab Community Edition (CE) como a Enterprise Edition (EE).
Esta falla es el resultado de contraseñas estáticas configuradas accidentalmente durante el registro basado en OmniAuth en GitLab CE/EE.
"Se estableció una contraseña codificada para las cuentas registradas con un proveedor de OmniAuth (p. ej., OAuth, LDAP, SAML) en GitLab CE/EE versiones 14.7 a 14.7.7, 14.8 a 14.8.5 y 14.9 a 14.9.2 que permiten a los atacantes para potencialmente tomar el control de las cuentas", explicó el equipo de GitLab en un aviso de seguridad publicado el jueves.
GitLab instó a los usuarios a actualizar de inmediato todas las instalaciones de GitLab a las últimas versiones (14.9.2, 14.8.5 o 14.7.7) para bloquear posibles ataques.
"Recomendamos encarecidamente que todas las instalaciones que ejecuten una versión afectada por los problemas que se describen a continuación se actualicen a la última versión lo antes posible", dijeron .
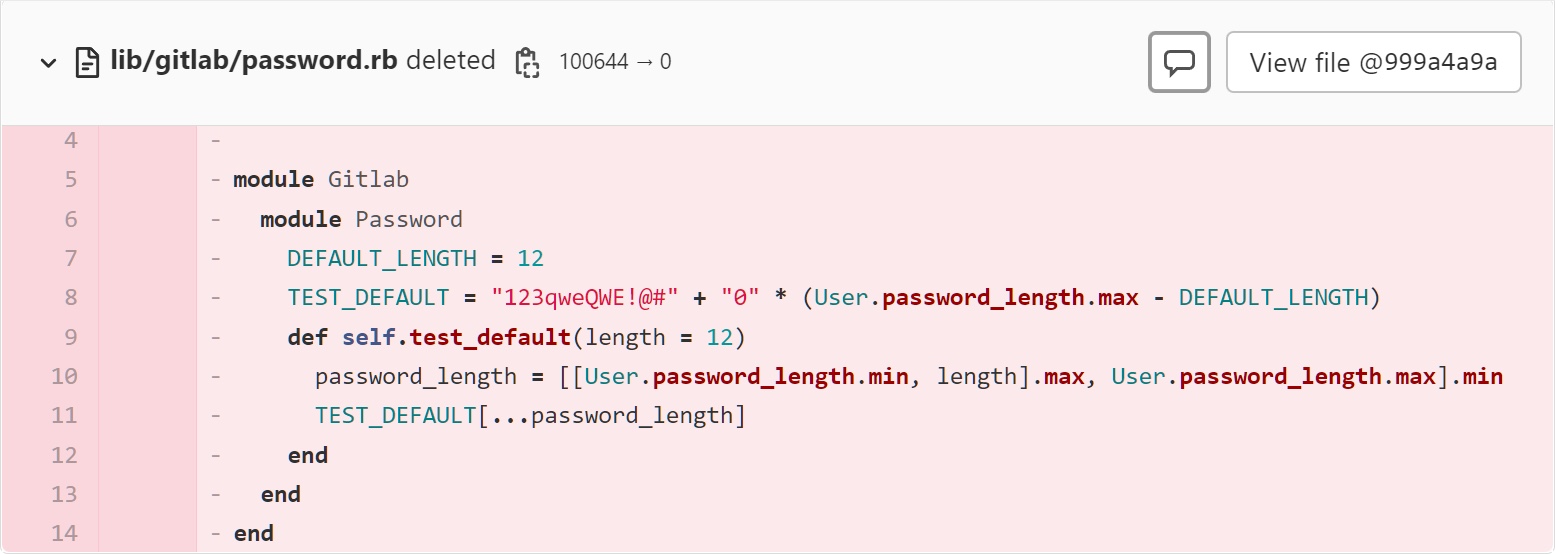
Una confirmación de código enviada dos días muestra que GitLab eliminó el archivo 'lib/gitlab/password.rb', que se usó para asignar una contraseña codificada débil a la constante 'TEST_DEFAULT'.
Restablecimiento de contraseñas para algunos usuarios de GitLab
GitLab también agregó que restableció las contraseñas de un número limitado de usuarios de GitLab.com como parte del esfuerzo de mitigación CVE-2022-1162.
Tampoco encontró evidencia de que los atacantes hayan comprometido ninguna cuenta utilizando esta falla de seguridad de contraseña en el código.
"Ejecutamos un restablecimiento de las contraseñas de GitLab.com para un conjunto seleccionado de usuarios a las 15:38 UTC", dijo el equipo de GitLab.
"Nuestra investigación no muestra indicios de que los usuarios o las cuentas se hayan visto comprometidos, pero estamos tomando medidas de precaución para la seguridad de nuestros usuarios".
Cuando se le pidió que compartiera la cantidad de usuarios de Gitlab.com a quienes se les restableció la contraseña, un portavoz de GitLab compartió la información que ya estaba disponible en el aviso y le dijo a BleepingComputer que solo lo hicieron para "un conjunto seleccionado de usuarios".
Script para identificar las cuentas de usuario afectadas
Si bien GitLab dice que hasta ahora no se han violado cuentas de usuario, la compañía ha creado un script que los administradores de instancias autogestionados pueden usar para identificar las cuentas de usuario potencialmente afectadas por CVE-2022-1162.
Después de identificar las cuentas de usuario potencialmente afectadas, se recomienda a los administradores que restablezcan las contraseñas de los usuarios.
Más de 100 000 organizaciones usan su plataforma DevOps, según GitLab, y la compañía estima que tiene más de 30 millones de usuarios registrados estimados de 66 países en todo el mundo.
Actualización del 1 de abril a las 12:08 EDT : Se agregó información del script CVE-2022-1162.
Etiquetado en: GitLab CVE-2022-1162 Community Enterprise Password Hardcoded
Abril 1, 2022 11:13 AM
Fuente: bleepingcomputer.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS