 Ciberseguridad
Atlassian Jira vulnerabilidad crítica «bypass» de autenticación

Atlassian ha publicado una actualización de seguridad que corrige una vulnerabilidad crítica en su software vulnerabilidad en Jira Seraph. Dicha vulnerabilidad permite a un atacante remoto no autenticado saltarse la autenticación enviando una petición HTTP especialmente diseñada.
La vulnerabilidad clasificada como (CVE-2022-0540) se considera de nivel crítico como ha notificado la propia compañía en determinados entornos dependiendo de la configuración realizada. Dicha vulnerabilidad afecta a diferentes versiones de los productos Atlassian Jira Server y Data Center así como Atlassian Jira Service Management Server y Data Center.
Adicionalmente a las vulnerabilidades detectadas en las aplicaciones principales de Atlassian, hay que tener en cuenta que existen más de 190 aplicaciones de su Market que se ven afectadas por dicha vulnerabilidad.
Productos Afectados
La compañia Atlassian ha publicado recientemente un aviso de seguridad en el que detalla los productos y versiones de los:
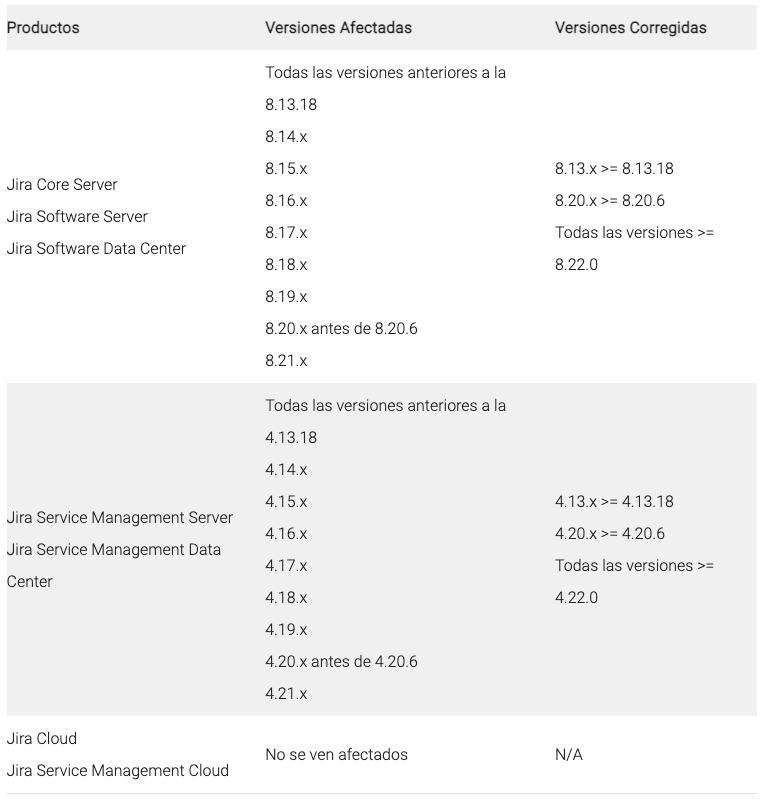
Puede descargar las últimas versiones desde las páginas de descarga de Jira Core o Jira Software.
Puede descargar las últimas versiones desde la página de descargas de Jira Service Management.
Determinar si una de las aplicaciones está afectada
Una aplicación sólo se ve afectada por CVE-2022-0540 cuando se cumplen las dos condiciones siguientes:
- Está instalada en una de las versiones de Jira o Jira Service Management afectadas que se han enumerado anteriormente.
- Utiliza una configuración vulnerable a CVE-2022-0540.
Aunque la configuración de la aplicación es un factor que determina si es vulnerable o no, no es la causa de la vulnerabilidad. Las aplicaciones de terceros están utilizando correctamente una funcionalidad documentada que fue implementada previamente por Jira y Jira Service Management, la cual es vulnerable.
Atlassian ha determinado qué aplicaciones de Atlassian Marketplace utilizan una configuración vulnerable a CVE-2022-0540 (véase la sección List of affected Atlassian Marketplace Apps del aviso de Atlassian) Si utiliza una aplicación que no aparece en Atlassian Marketplace, póngase en contacto con el desarrollador para determinar si utiliza una configuración afectada.
Solución
Atlassian recomienda encarecidamente a los usuarios que actualicen a una de las versiones corregidas para mitigar los posibles intentos de explotación. Si la actualización inmediata no es posible, la compañía aconseja actualizar las aplicaciones afectadas a una versión corregida o deshabilitarlas por completo.
Referencias:
- CVE-2022-0540: https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-0540
- Atlassian Jira Security Advisory: https://confluence.atlassian.com/jira/jira-security-advisory-2022-04-20-1115127899.html
Etiquetado en: Atlassian Jira CVE-2022-0540
Mayo 4, 2022 09:50 AM
Fuente: unaaldia.hispasec.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS