 Ciberseguridad
Ransomware LockBit encripta computadoras en fábrica Foxconn México, uno de los mayores proveedores de Apple

El ataque habría estado a cargo de un grupo operando la variante de ransomware LockBit 2.0, y los perpetradores amenazan con divulgar información confidencial si la organización afectada se niega a pagar un rescate antes del 11 de junio. No ha sido confirmado si el ataque tuvo algún impacto considerable en las operaciones rutinarias de Foxconn México ni se conoce el monto del rescate exigido.
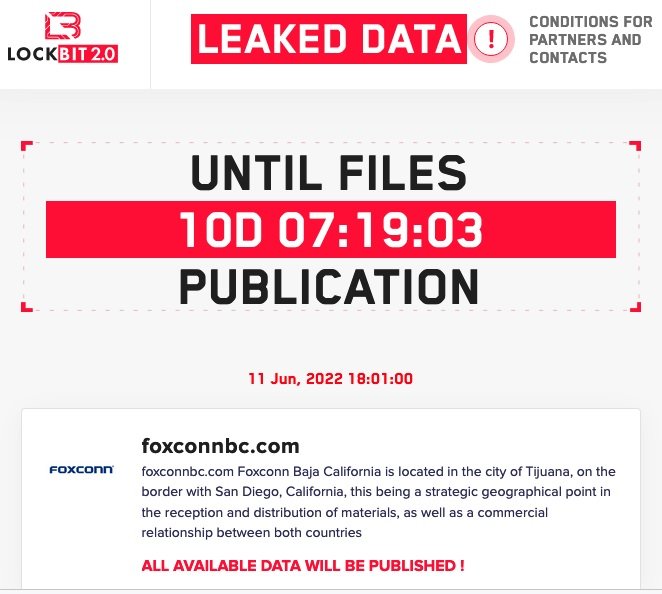
La compañía ya ha recibido solicitudes de información sobre el ataque, aunque no se ha pronunciado al respecto.
Foxconn ya ha sido objetivo de ataques de ransomware anteriormente. A finales de 2020, la firma confirmó que una de sus instalaciones en E.U. había sido atacada por los operadores del ransomware DoppelPaymer, que incluso filtraron información confidencial en dark web.
En ese incidente, los hackers también aseguraban haber atacado las instalaciones de Foxconn México, además de exigir un rescate de más de $30 millones USD en Bitcoin. A pesar de estas afirmaciones, la compañía siempre sostuvo que solo sus sistemas en E.U. se habían visto afectados.
Recientemente, LockBit 2.0 también se atribuyó un ataque contra el gigante de los neumáticos y el caucho Bridgestone Americas, robando información confidencial y exponiéndola en foros de hacking ilegal. A inicios de 2021, el Buró Federal de Investigaciones (FBI) publicó un documento con los principales indicadores de compromiso de esta variante de ransomware, mencionando que los atacantes suelen violar las redes afectadas comprando accesos en dark web o bien explotando vulnerabilidades día cero.
Etiquetado en: Foxconn Lockbit Ransomware
Junio 1, 2022 09:31 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS