 Ciberseguridad
Vulnerabilidad crítica en Microsoft Word y Windows Search permite descargar malware en millones de dispositivos
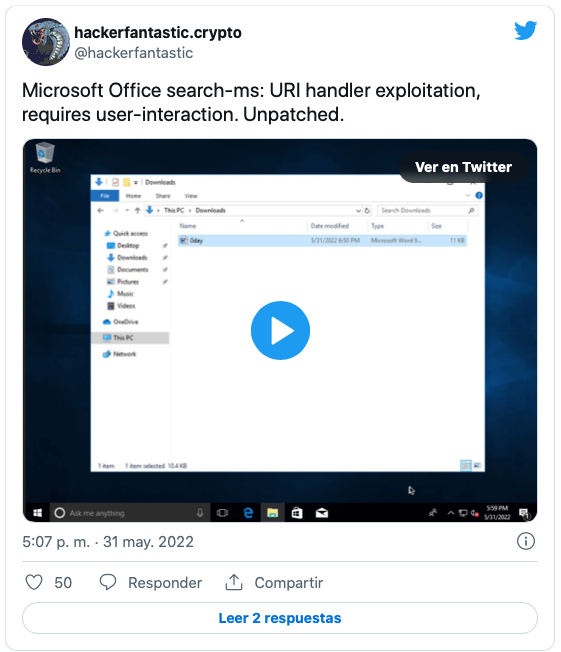
 Actores de amenazas podrían explotar una vulnerabilidad día cero en Windows Search para ejecutar malware alojado de forma remota con solo abrir automáticamente una ventana de búsqueda con un documento de Word. Según el reporte, la falla puede ser explotada debido a que Windows admite un controlador de protocolo URI llamado ‘search-ms’, que permite que aplicaciones y enlaces HTML inicien búsquedas personalizadas en el sistema.
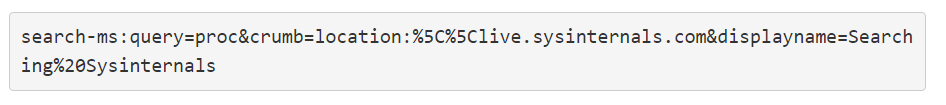
En este comando, la variable search-ms ‘crumb’ especifica la ubicación para buscar, mientras ‘displayname’ especifica el título de búsqueda. Aparecerá una ventana de búsqueda personalizada cuando se ejecute este comando desde un cuadro de diálogo Ejecutar o desde la barra de direcciones del navegador web en Windows 7, Windows 10 y Windows 11:
Etiquetado en: Microsoft Windows search-ms crumb Sysinternals MSDT
Junio 3, 2022 11:46 AM
Fuente: cibertip.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS