 Ciberseguridad
La vulnerabilidad crítica de OpenSSL CVE 2022 2274 permite a ejecutar código de forma remota en su servidor y cifrarlo
 OpenSSL es una biblioteca de criptografía ampliamente utilizada que proporciona una implementación de código abierto de los protocolos Secure Sockets Layer (SSL) y Transport Layer Security (TLS). Incluye herramientas para generar claves privadas RSA y realizar cifrado y descifrado, entre otras tareas.
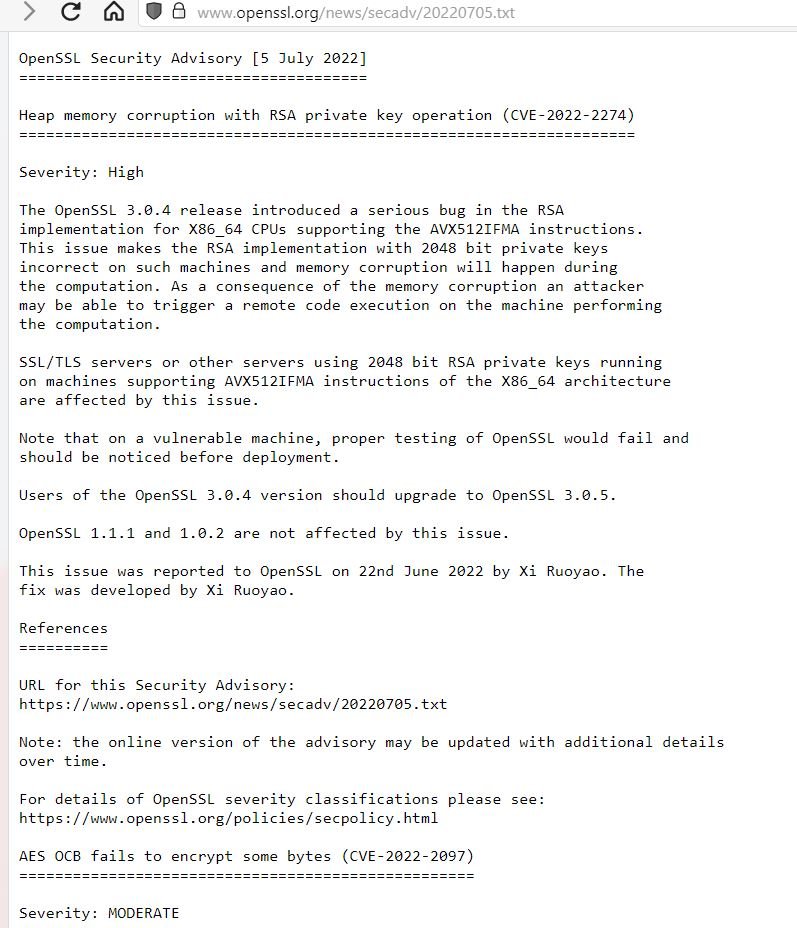
CORRUPCIÓN DE LA MEMORIA HEAP CON DE CLAVE PRIVADA RSA (CVE-2022-2274)
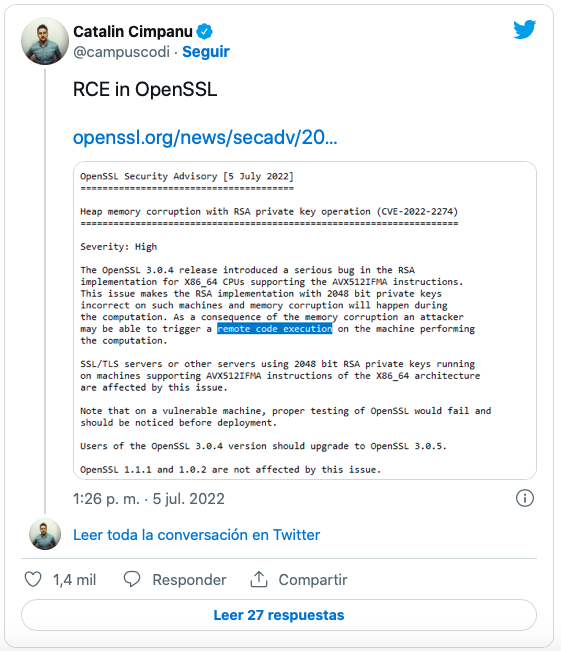
La versión OpenSSL 3.0.4 introdujo un error grave en la implementación de RSA para las CPU X86_64 que admiten las instrucciones AVX512IFMA.
Este problema hace que la implementación de RSA con claves privadas de 2048 bits sea incorrecta en dichas máquinas y la memoria se dañará durante el cálculo. Como consecuencia de la corrupción de la memoria, un atacante puede desencadenar una ejecución remota de código en la máquina que realiza el cálculo.
Servidores SSL/TLS u otros servidores que utilizan claves privadas RSA de 2048 bits que se ejecutan en máquinas compatibles con las instrucciones AVX512IFMA de la arquitectura X86_64 están afectados.
Una máquina vulnerable, la prueba adecuada de OpenSSL fallaría y debería notarse antes de la implementación.
MITIGACIÓN
Los usuarios de la versión OpenSSL 3.0.4 deben actualizar a OpenSSL 3.0.5.
OpenSSL 1.1.1 y 1.0.2 no se ven afectados por este problema. Este problema fue informado a OpenSSL el 22 de junio de 2022 por Xi Ruoyao.
La solución fue desarrollada por Xi Ruoyao.
Etiquetado en: OpenSSL RCE CVE-2022-2274
Julio 7, 2022 09:39 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS