 Ciberseguridad
QNAP: nueva campaña de ransomware DeadBolt
 La compañía taiwanesa QNAP emitió un aviso de seguridad, en el que comunica que durante la mañana del 3 de septiembre de 2022 (GMT+8) detectó una nueva campaña de ransomware DeadBolt. La campaña parece dirigirse a los dispositivos NAS de QNAP que ejecutan Photo Station con exposición a Internet.
La vulnerabilidad ha sido considerada por QNAP de nivel Crítico. Dicha vulnerabilidad considerada «0-day» afecta a dispositivos de QNAP que ejecutan el software Photo Station y están expuestos a internet.
Productos Afectados
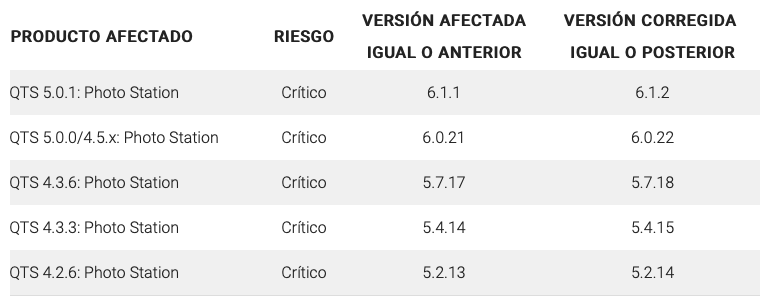
La empresa QNAP ha publicado recientemente un aviso de seguridad sobre sus productos afectados:
Recomendación
QNAP recomienda actualizar y parchear los productos afectados, para ello ha publicado actualizaciones de software gratuitas, que solucionan las vulnerabilidades descritas y pueden ser descargadas desde el Centro de Software.
Para proteger el NAS del ransomware DeadBolt, QNAP recomienda encarecidamente aplicar medidas de seguridad en los dispositivos NAS y routers de QNAP siguiendo las siguientes instrucciones:
- Desactivar la función de reenvío de puertos (port forwarding) en el router.
- Configurar myQNAPcloud en el NAS para habilitar el acceso remoto seguro y evitar la exposición a Internet.
- Actualizar el firmware del NAS a la última versión.
- Actualizar todas las aplicaciones del NAS a sus últimas versiones.
- Aplicar contraseñas seguras para todas las cuentas de usuario del NAS.
- Realizar instantáneas y copias de seguridad regularmente para proteger sus datos.
Referencias:
- QNAP Security Advisory: https://www.qnap.com/en/security-advisory/qsa-22-24
- myQNAPcloud: https://support.myqnapcloud.com/
Etiquetado en: QNAP NAS Photo Station
Septiembre 7, 2022 02:58 PM
Fuente: unaaldia.hispasec.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS