 Ciberseguridad
Una vulnerabilidad muy crítica en WhatsApp para Android e iOS permite ejecutar código arbitrario al llamar a la víctima
 WhatsApp abordó recientemente dos vulnerabilidades de seguridad en su aplicación de mensajería para Android e iOS que podrían haberse aprovechado para ejecutar código malicioso de forma remota en el dispositivo.
Otro error, rastreado como CVE-2022-27492, también es un subdesbordamiento de enteros y afecta a WhatsApp para Android antes de v2.22.16.2 y WhatsApp para iOS v2.22.15.9. Al recibir un archivo de video manipulado, un atacante podría aprovechar esta vulnerabilidad para ejecutar código arbitrario en el sistema.
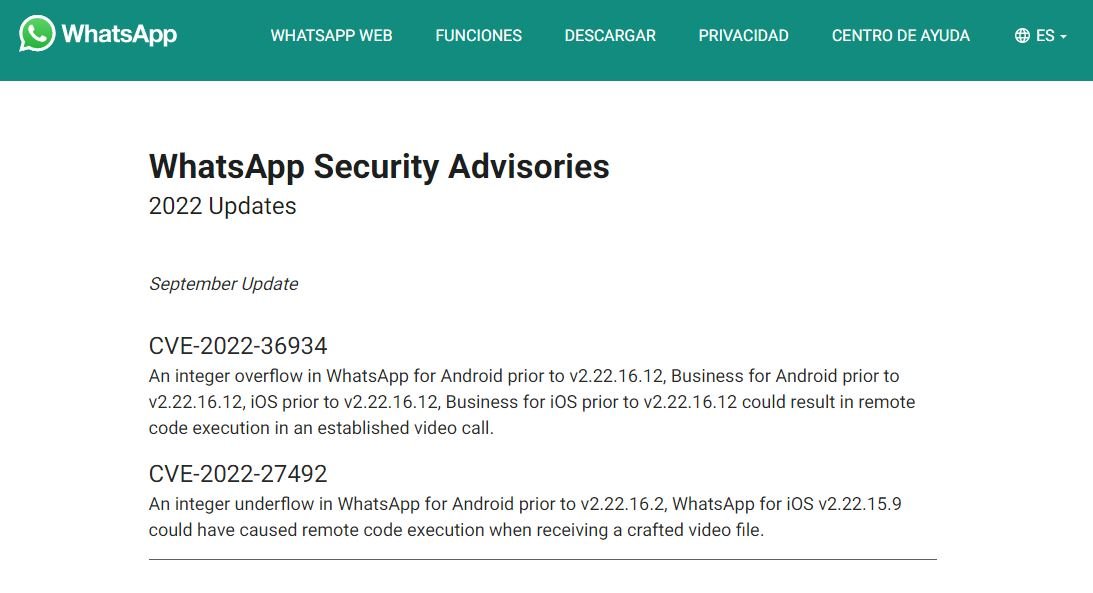
Se recomienda a los usuarios de WhatsApp que actualicen a la versión v2.22.16.12 para mitigar el riesgo asociado con las vulnerabilidades CVE-2022-36934 y CVE-2022-27492. La compañía dice que no hay indicios de que alguna de las vulnerabilidades reparadas en esta actualización haya sido explotada con fines maliciosos.
Etiquetado en: CVE-2022-36934 WhatsApp RCE Android iOS
Septiembre 28, 2022 09:26 AM
Fuente: cibertip.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS