 Ciberseguridad
Vulnerabilidades de ejecución de código arbitrario en Apache Commons Text
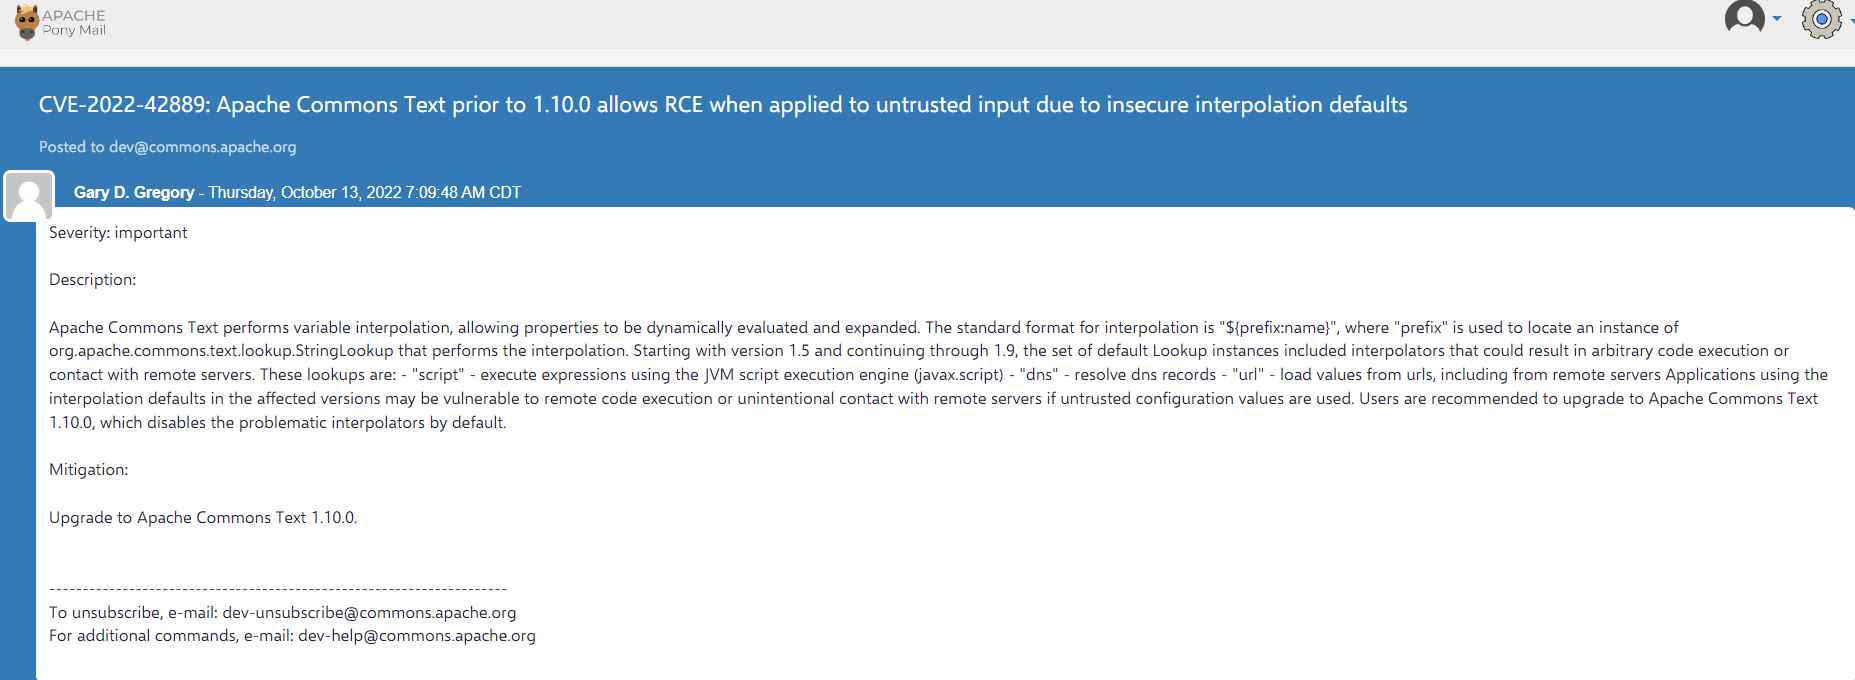
 Se reveló la ejecución de código arbitrario en Apache Commons Text (CVE-2022-42889) con una puntuación CVSS de 9,8 sobre 10.
Esta vulnerabilidad se compara con la de Log4Shell , vulnerabilidad en Apache Log4j 2, una popular biblioteca de Java para registrar mensajes de error en las aplicaciones. Sin embargo, según el análisis realizado por muchos investigadores de seguridad (hasta el momento de escribir este artículo), no parece tener el mismo impacto que la vulnerabilidad de Log4Shell.
ACERCA DE LA VULNERABILIDAD CVE-2022-42889
El equipo de rapid7 probó su prueba de concepto en la siguiente versión de JDK:
- JDK 1.8.0_341 – PoC funciona
- JDK 9.0.4 – PoC funciona
- JDK 10.0.2 – PoC funciona
- JDK 11.0.16.1 – advertencia pero funciona
- JDK 12.0.2 – advertencia pero funciona
- JDK 13.0.2 – advertencia pero funciona
- JDK 14.0.2 – advertencia pero funciona
- JDK 15.0.2 – Vulnerabilidad
- JDK 16.0.2 – Vulnerabilidad
- JDK 17.0.4.1 – Vulnerabilidad
- JDK 18.0.2.1 – Vulnerabilidad
- JDK 19 – Vulnerabilidad
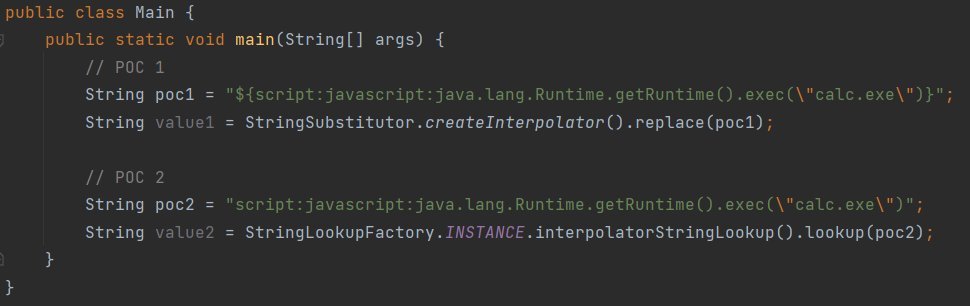

El equipo de Rapid7 señaló que, es poco probable que el fragmento de código específico exista en aplicaciones de producción, la preocupación es que en algunas aplicaciones, la variable `pocstring` puede estar controlada por un atacante. En este sentido, la vulnerabilidad se hace eco de Log4Shell.
Hemos visto a muchos llamando a esta vulnerabilidad como Text4Shell o Text2Shell, ya que tiene el mismo tipo de código de explotación que Log4Shell. Apache Commons Text es una biblioteca ampliamente utilizada, pero en una escala mucho más pequeña que Log4J.
La vulnerabilidad CVE-2022-42889 (Text4Shell / Text2Shell) consiste en inyectar una carga maliciosa en el software vulnerable, que le pedirá a Apache Commons Text que obtenga un valor de una fuente de terceros, con DNS o ejecutando un script.
Sin embargo, en este caso, Apache Commons Text no verifica los datos a procesar por defecto, lo que significa que se puede ejecutar código malicioso si no se ha implementado ningún filtro en el código de la aplicación vulnerable.
RECOMENDACIÓN
Como no es probable que la vulnerabilidad se vea muy afectada como Log4Shell, también recomendamos encarecidamente actualizar la versión Apache Commons Text a la versión fija 1.10.0.
Etiquetado en: Apache CVE-2022-42889 Text4Shell Text2Shell Log4Shell Commons Text
Octubre 19, 2022 09:42 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS