 Ciberseguridad
La vulnerabilidad CVE202223093 FreeBSD permite la ejecución remota de malware en dispositivos
 Un sistema operativo libre que es similar a Unix y Berkeley Unix se llama FreeBSD este se deriva de Research Unix a través de Berkeley Software Distribution (BSD) el cual se llama Berkeley Unix.
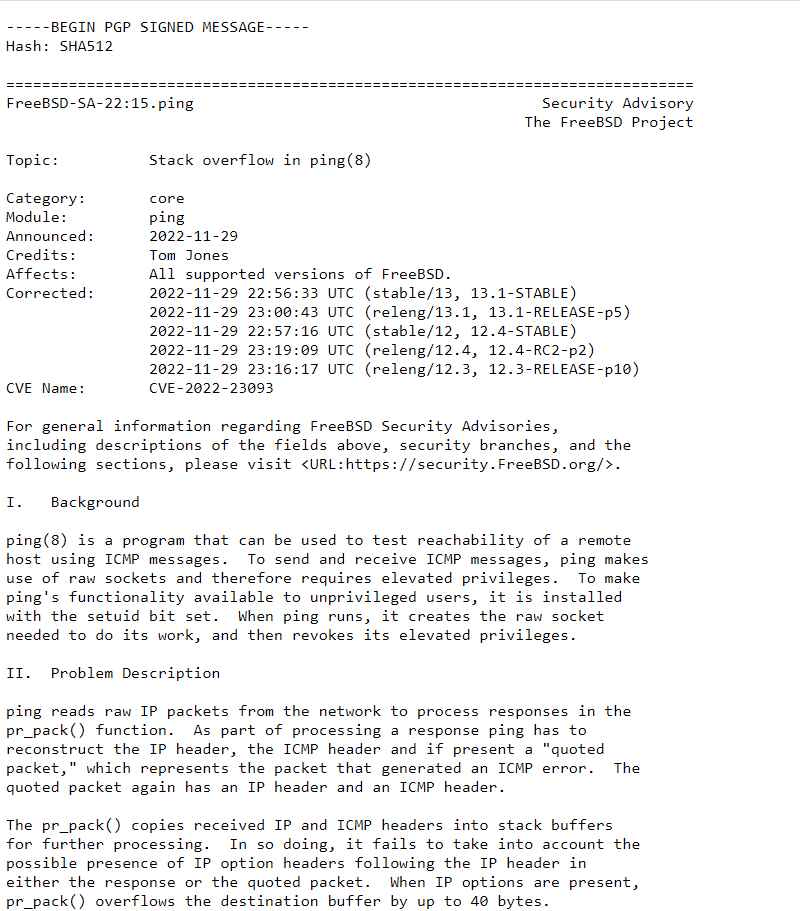
La vulnerabilidad puede ser desencadenada por un atacante ubicado de forma remota, lo que provocará el bloqueo de la aplicación ping y también puede conducir a la ejecución remota del código contenido dentro de ping.
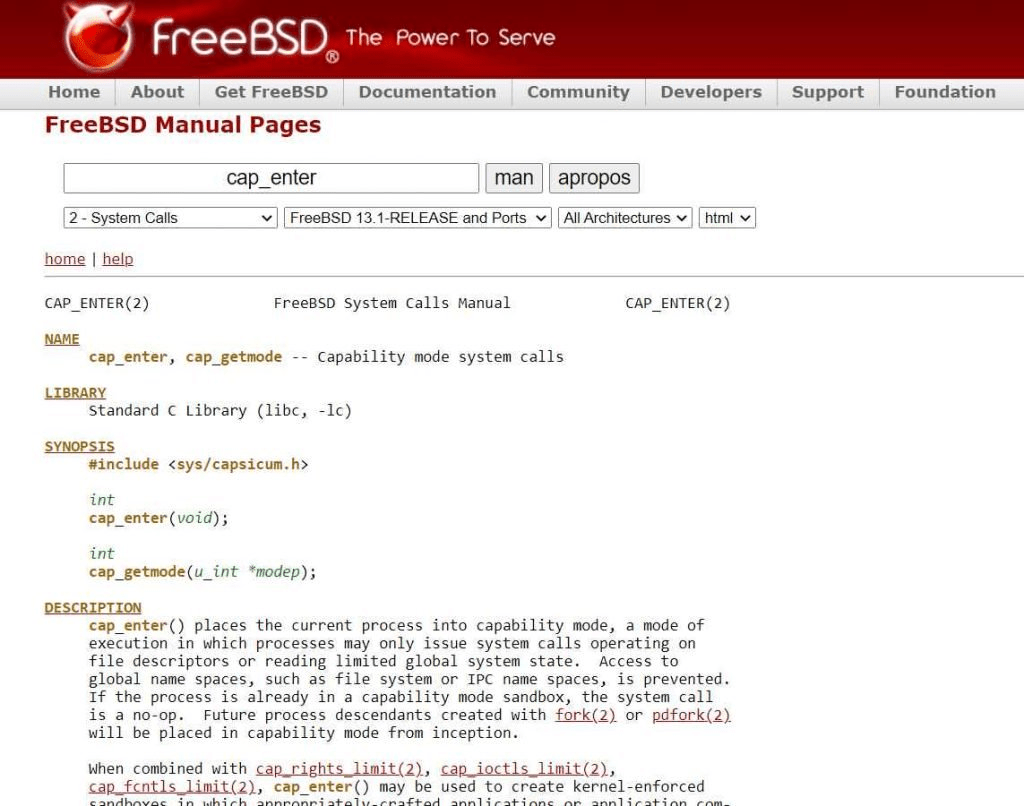
En todas las versiones afectadas de FreeBSD el proceso de ping opera en un entorno limitado de modo de capacidad lo que limita severamente la forma en que puede comunicarse con otros componentes en el momento en que se manifiesta la vulnerabilidad.
“Con el fin de prepararse para un procesamiento posterior la función pr pack() copia los encabezados IP e ICMP entrantes en los búferes de pila. Como consecuencia de esta acción no tiene en cuenta la posible inclusión de encabezados de opción IP después del encabezado IP en la respuesta o en el paquete citado”.
Debido a esto, el búfer de destino puede experimentar un desbordamiento de hasta 40 bytes siempre que se incluyan los encabezados de opción IP en el paquete.
De acuerdo con el Proyecto FreeBSD, el proceso de ping opera detrás de una caja de arena de modo de capacidad lo que significa que está restringida en las formas en que puede comunicarse con el resto del sistema operativo.
El software de enrutamiento y firewall de código abierto OPNsense que se basa en FreeBSD, también ha publicado un parche (versión 22.7.9) para abordar la vulnerabilidad de seguridad además de una serie de otras vulnerabilidades.
Los investigadores han sugerido que los sistemas susceptibles se actualicen a una versión compatible de FreeBSD estable o versión/rama de seguridad (releng) con una fecha posterior a la fecha de la corrección.
Etiquetado en: FreeBSD Ping BSD RCE CVE-2022-23093
Diciembre 6, 2022 09:38 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS