 Ciberseguridad
Fortinet dice que la vulnerabilidad RCE de SSLVPN se explota en los ataques
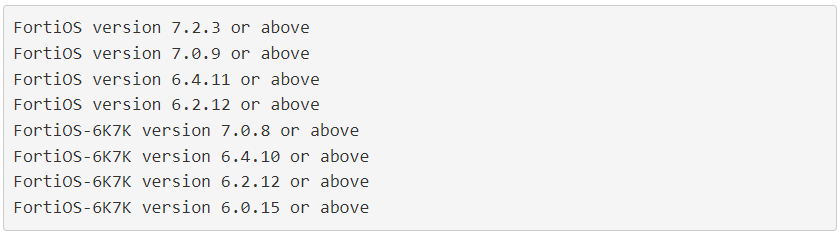
 Fortinet insta a los clientes a parchear sus dispositivos contra una vulnerabilidad FortiOS SSL-VPN explotada activamente que podría permitir la ejecución remota de código no autenticado en los dispositivos.
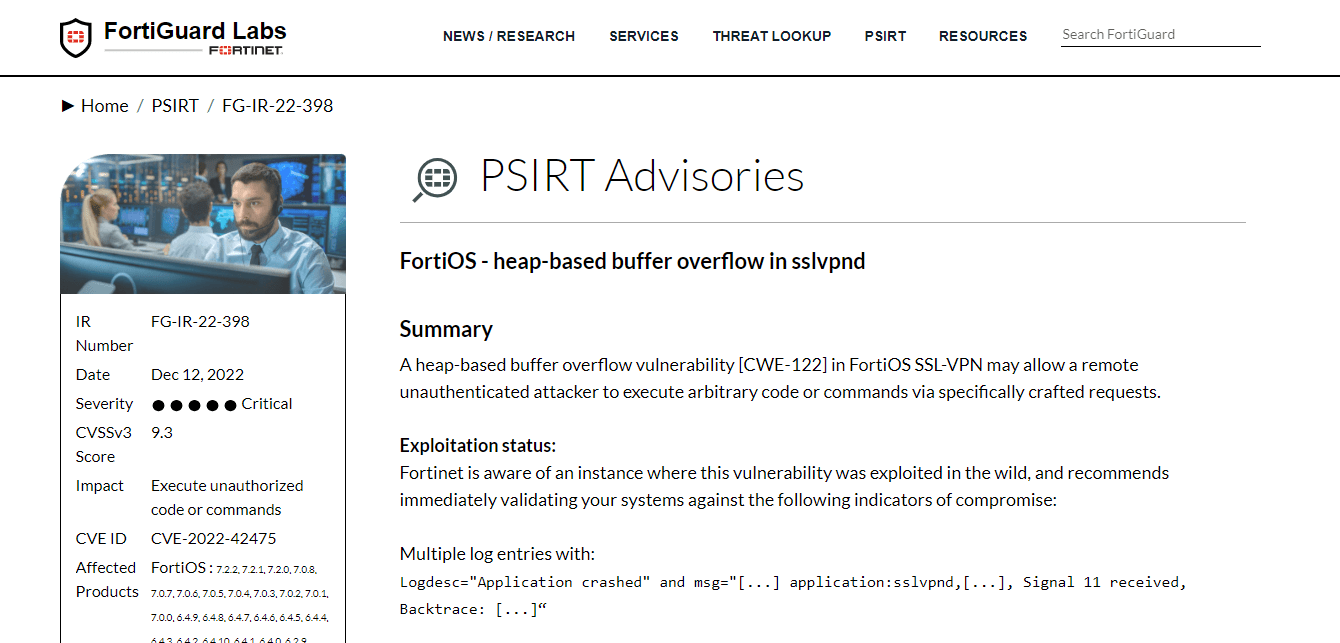
EXPLOTADO ACTIVAMENTE EN ATAQUES
Si bien Fortinet no ha proporcionado ninguna información sobre cómo se está explotando la vulnerabilidad compartieron IOC relacionados con los ataques.
Como compartió anteriormente Olympe Cyberdefense y ahora Fortinet cuando se explota la vulnerabilidad generará las siguientes entradas en los registros:

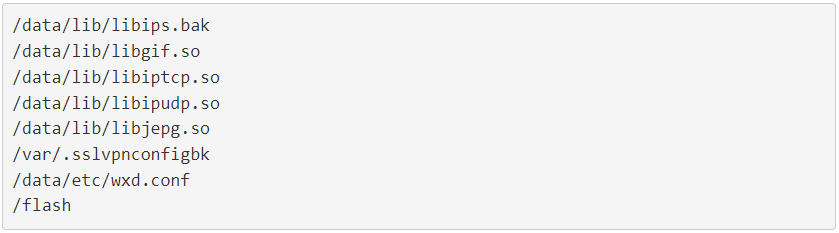
Fortinet advirtió que los siguientes artefactos del sistema de archivos estarían presentes en los dispositivos explotados:
Fortinet también compartió una lista de direcciones IP vistas que explotan la vulnerabilidad que se enumeran a continuación.
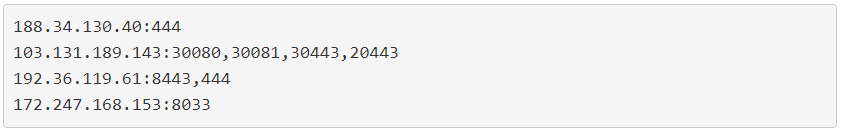
De estas direcciones IP la compañía de inteligencia de amenazas Gray Noise detectó la dirección 103.131.189.143 realizando escaneos de red previamente en octubre.
Si no puede aplicar los parches de inmediato Olympe Cyberdefense sugiere que los clientes controlen los registros deshabiliten la funcionalidad VPN-SSL y creen reglas de acceso para limitar las conexiones desde direcciones IP específicas.
Fuente: https://www.bleepingcomputer.com/news/security/fortinet-says-ssl-vpn-pre-auth-rce-bug-is-exploited-in-attacks/
Etiquetado en: Fortinet FG-IR-22-398 CVE-2022-42475 FortiOS SSL-VPN
Diciembre 13, 2022 09:56 AM
Fuente: cibertip.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS