 Ciberseguridad
Hackers evaden el CAPTCHA para crear 20 000 cuentas de GitHub en un mes

Los actores de amenazas sudafricanos conocidos como 'Automated Libra' han estado mejorando sus técnicas para obtener ganancias mediante el uso de recursos de la plataforma en la nube para la minería de criptomonedas.
Según la Unidad 42 de Palo Alto Networks, los actores de amenazas utilizan un nuevo sistema de resolución de CAPTCHA, utilizan un uso más agresivo de los recursos de la CPU para la minería y mezclan el "freejacking" con la técnica "Play and Run" para abusar de los recursos gratuitos de la nube.
El grupo 'Automated Libra' fue expuesto por primera vez por analistas de Sysdig en octubre de 2022, quienes llamaron al grupo de actividad maliciosa 'PurpleUrchin' y creían que el grupo se dedicaba a operaciones de piratería.
La Unidad 42 se ha sumergido más profundamente en esta operación, analizando más de 250 GB de datos recopilados y ha descubierto mucho más sobre la infraestructura, el historial y las técnicas del actor de amenaza.
Descripción general de Automated Libra
El actor de amenaza ejecuta campañas automatizadas que abusan de los proveedores de servicios de integración e implementación continuas (CI/CD), como GitHub, Heroku, Buddy.works y Togglebox, para configurar nuevas cuentas en las plataformas y ejecutar mineros de criptomonedas en contenedores.
Mientras que Sysdig identificó 3200 cuentas maliciosas pertenecientes a 'PurpleUrchin', Unit 42 ahora informa que el actor de amenazas ha creado y usado más de 130 000 cuentas en las plataformas desde agosto de 2019, cuando se detectaron y rastrearon los primeros signos de actividad.
Además, Unit 42 descubrió que el actor de amenazas no usaba componentes en contenedores solo para la minería, sino también para intercambiar criptomonedas extraídas en varias plataformas comerciales, incluidas ExchangeMarket, crex24, Luno y CRATEX.
Nuevas tácticas de Play and Run
Sysdig notó que los actores de amenazas se involucraron en el 'freejacking', intentando explotar los recursos disponibles que se asignan a las cuentas gratuitas, tratando de obtener ganancias significativas al ampliar su operación.
La Unidad 42 confirma que el freejacking es un aspecto importante de las operaciones de PurpleUrchin, pero informa que la estrategia "Play and Run - Juega y corre" también está muy implicada.
Play and Run es un término para los actores de amenazas que usan recursos pagados con fines de lucro, en este caso, criptominería y se niegan a pagar las facturas hasta que sus cuentas estén congeladas. En ese momento, los abandonan y siguen adelante.
Por lo general, PurpleUrchin usa PII (Personal Identifiable Information) y datos de tarjetas de crédito robados para crear cuentas premium en varias plataformas VPS y CSP, para que nadie pueda rastrearlos cuando dejan deudas impagas.
"El actor también parecía reservar un servidor completo o instancias en la nube y, a veces, usaba servicios CSP como AHP", explica el informe de Unit 42 .
"Lo hicieron para facilitar el alojamiento de servidores web que se requerían para monitorear y rastrear sus operaciones mineras a gran escala".
En estos casos, el actor de amenazas utiliza tantos recursos de CPU como sea posible antes de perder el acceso a ellos.
Esto contrasta con la táctica seguida en las campañas de freejacking, donde el minero solo usa una pequeña parte de la potencia de la CPU del servidor.
Resolución del CAPTCHA en GitHub
Una técnica notable empleada por Automated Libra es un sistema de resolución de CAPTCHA que les ayuda a crear muchas cuentas en GitHub sin necesidad de intervención manual.
Los actores de amenazas usan la herramienta "convert" de ImageMagic para convertir imágenes CAPTCHA en sus equivalentes RGB y luego usan la herramienta "identify" para extraer la asimetría del canal Rojo para cada imagen.
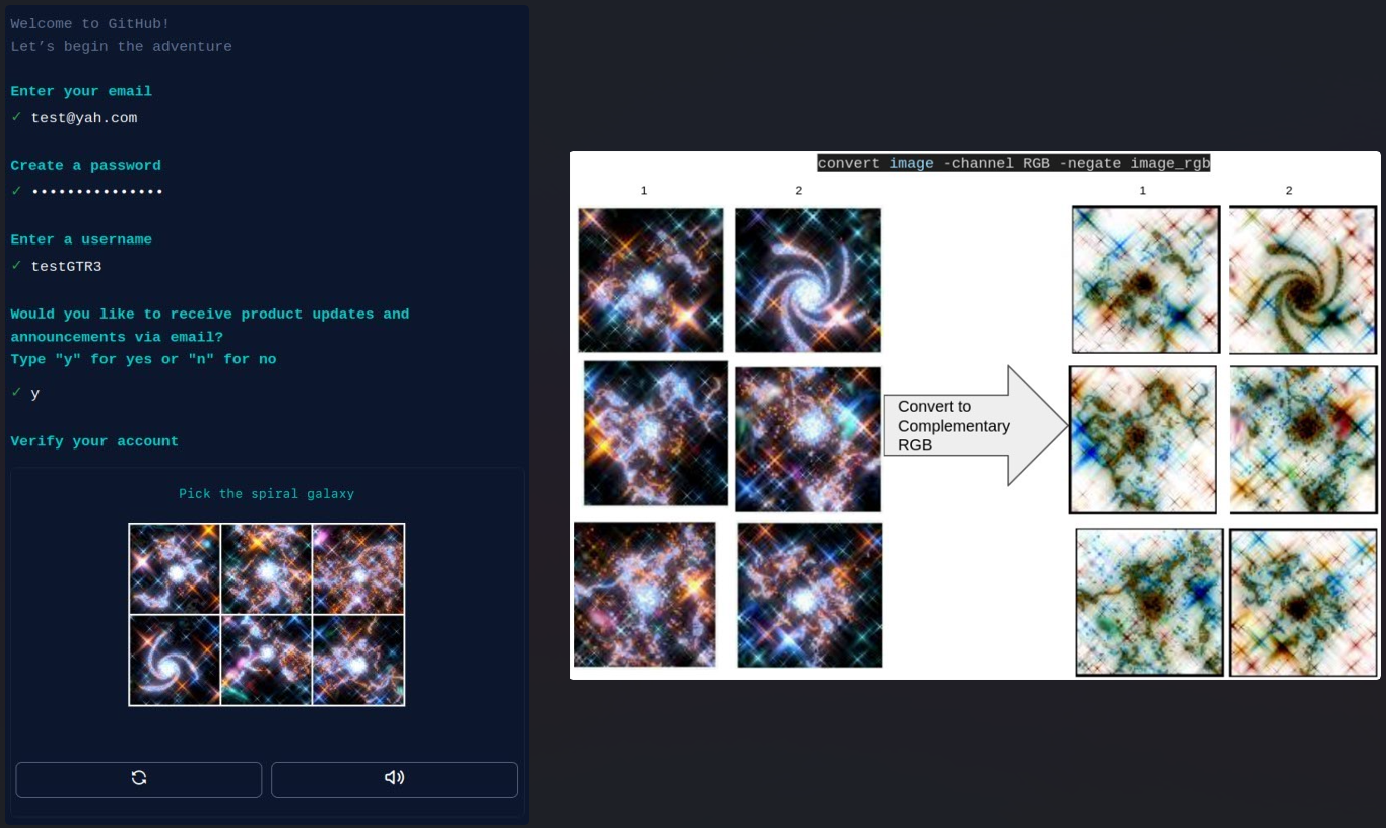 CAPTCHA y conversión (Unidad 42)
 Comando para extraer el valor de asimetría (arriba) y clasificación de imágenes (abajo) (Unidad 42)
El valor generado por la herramienta "identify" se utiliza para clasificar las imágenes en orden ascendente. Finalmente, la herramienta automatizada utiliza la tabla para seleccionar la imagen que encabeza la lista, que suele ser la correcta.
Este sistema destaca la determinación de Automated Libra para lograr una mayor eficiencia operativa al aumentar la cantidad de cuentas por minuto que pueden crear en GitHub.
Etiquetado en: Captcha Freejacking Automated Libra GitHub PurpleUrchin ImageMagic
Enero 9, 2023 09:37 AM
Fuente: bleepingcomputer.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS