 Ciberseguridad
Ataque a PayPal deja expuesto nombre, números de identificación, seguro social entre otros datos de 35,000 cuentas
 Después de un ataque de relleno de credenciales el 6 de diciembre, que dio a los hackers acceso a nombres, direcciones, números de seguro social, números de identificación fiscal individuales y fechas de nacimiento PayPal está en proceso de enviar cartas de notificación de incumplimiento a casi 35,000 de sus clientes.
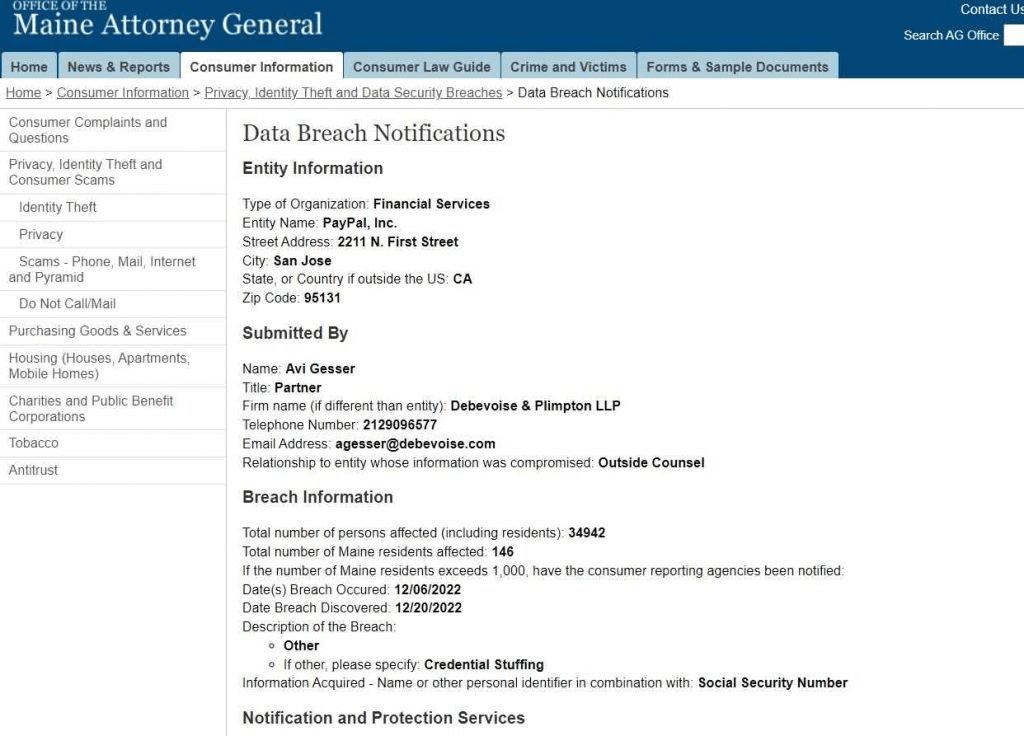
Los hackers llevan a cabo un ataque de relleno de credenciales cuando toman combinaciones de nombre de usuario y contraseña que se han visto comprometidas como resultado de violaciones de datos e intentan usarlas en otros servicios en línea con la esperanza de que algunos usuarios reutilicen las credenciales en otros sitios web.
PayPal ha dicho que su plataforma no se ha visto comprometida y ha escrito que “no hay indicios” de que la información de inicio de sesión del cliente haya sido robada “de ningún sistema de PayPal”. En cambio, se obtuvo acceso a ellos a través de una violación de datos preexistente.
La carta establece que “No hemos retrasado esta comunicación como consecuencia de ninguna investigación policial”. También menciona que la empresa ha cambiado las contraseñas de las cuentas que se vieron comprometidas y necesitará que los clientes generen nuevas credenciales de inicio de sesión cuando intenten volver a iniciar sesión.
Además, Equifax brindará a las víctimas dos años de servicios gratuitos, que incluirán monitoreo de crédito, alertas de fraude, restauración de identidad y cobertura de seguro contra robo de identidad por valor de hasta un millón de dólares para una lista predeterminada de gastos de bolsillo que resultaron del robo de identidad.
A pesar de los intentos de las fuerzas del orden de cerrar los mercados y procesar a las personas que venden los datos de inicio de sesión existen varios foros de la dark web donde se venden miles de credenciales de PayPal a los clientes.
Los estafadores ahora pueden emplear bots para probar miles de inicios de sesión en segundos utilizando credenciales de usuario hackeadas. Esto se puede hacer con la ayuda de software automatizado.
PayPal es una de las empresas que se suplanta más que ninguna otra, tanto en los correos electrónicos de phishing como en otros tipos de intentos de fraude”. “Cuando use PayPal, siempre verifique dos veces que esté iniciando sesión en el sitio web oficial. Verifique la URL en busca de errores ortográficos y bajo ninguna circunstancia, debe hacer clic en los enlaces o archivos adjuntos incluidos en los correos electrónicos no solicitados.
Los hackers utilizan herramientas automatizadas para escanear listas creadas previamente de nombres de usuario y contraseñas comprometidos. Los bots permiten a los hackers realizar millones de intentos de inicio de sesión “con muy poco esfuerzo por su parte.
Etiquetado en: PayPal Filtración Hacking
Enero 20, 2023 09:52 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS