 Ciberseguridad
Los hackers podrían tomar el control de las impresoras Lexmark o ver lo que imprimes si no aplicas este parche
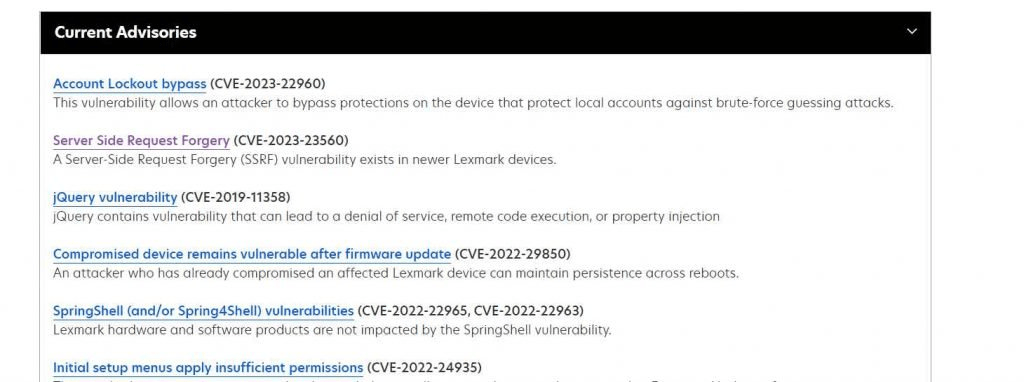
 Los productos de Lexmark son susceptibles a la falsificación de solicitudes del lado del servidor debido a una validación de entrada insuficiente en la capacidad de los servicios web, según lo rastreado por CVE-2023-23560. Un atacante remoto podría usar esta vulnerabilidad para lanzar un ataque SSRF en el sistema, lo que le permitiría ejecutar código arbitrario. Se ha detectado una vulnerabilidad en la capacidad de servicios web de las máquinas Lexmark más nuevas como una falsificación de solicitud del lado del servidor (SSRF). Un atacante puede explotar esta vulnerabilidad para lograr la ejecución de código arbitrario en el dispositivo.
Etiquetado en: Lexmark SSRF Firmware CVE-2023-23560 CVE-2023-22960
Enero 27, 2023 09:40 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS