 Ciberseguridad
Las agencias gubernamentales en américa del norte y asiapacífico se convierten en víctimas de un nuevo malware: PURECRYPTER
 La infraestructura para un esfuerzo de hacking que explotó los archivos de Microsoft OneNote para distribuir malware se compartió con una campaña anterior que empleó un grupo de hackers alojado en un servidor Discord. Este ataque se dirigió a organizaciones gubernamentales en las áreas de Asia-Pacífico y América del Norte. Los investigadores de Menlo Security han identificado un actor de amenazas no revelado anteriormente que, según los investigadores, no parece tener un papel importante pero que, sin embargo, debe ser monitoreado debido al hecho de que apunta a organizaciones gubernamentales.
El desarrollador ha ampliado sus capacidades para incluir el registrador y ladrón de información PureLogs, que puede robar datos de billeteras de criptomonedas, navegadores web y clientes de correo electrónico por el bajo precio de $ 99 por un solo año de acceso o $ 99 por acceso de por vida.
Los investigadores han visto que PureCrypter propaga muchas variedades de malware y ladrones de información en el curso de esta operación. Incluyen Redline Stealer, AgentTesla, Philly Ransomware y Blackmoon.
Los investigadores dijeron que sospecharon después de ver que la plataforma de seguridad en la nube de Menlo había restringido los archivos de varios clientes gubernamentales en las regiones de América del Norte y Asia-Pacífico. Estos archivos estaban protegidos por contraseñas.
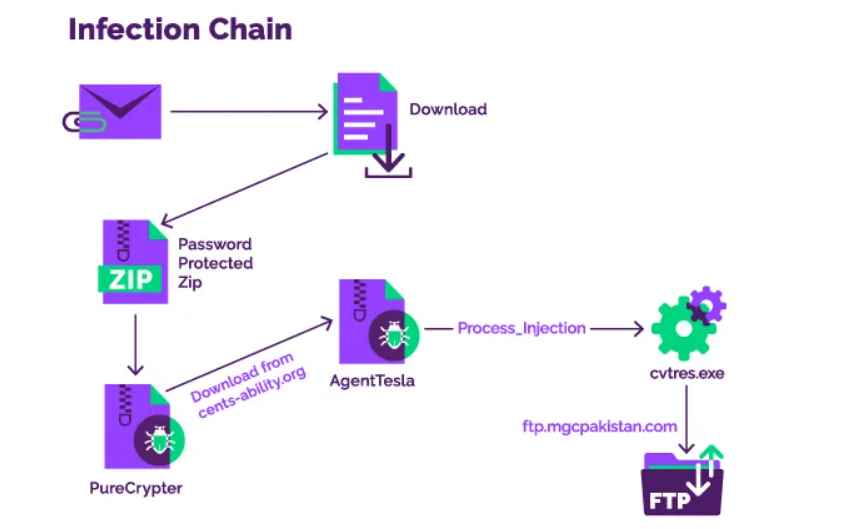
Un correo electrónico de phishing que contiene un enlace malicioso a Discord sirve como plataforma de lanzamiento para los ataques. Esta URL abrirá un archivo ZIP protegido con contraseña que contiene el descargador de malware .NET PureCrypter. Este descargador de malware luego descargará una carga útil secundaria de la infraestructura de comando y control de los atacantes.
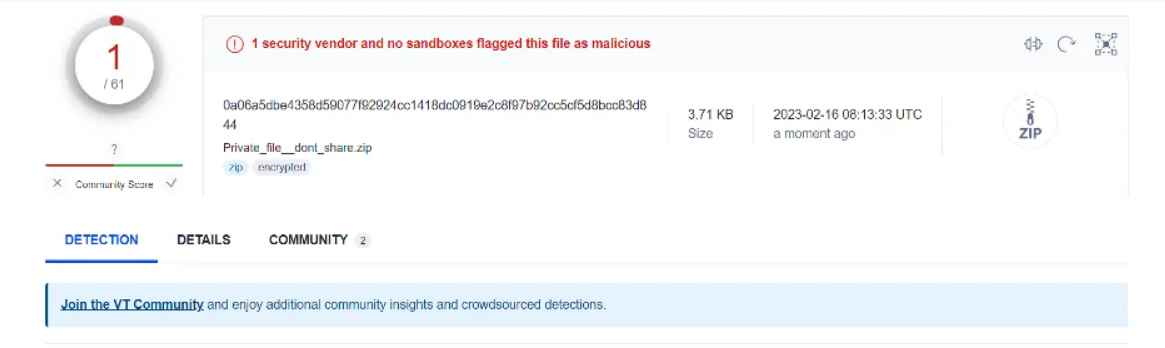
Los investigadores de Menlo Security intentaron seguir la conexión de PureCrypter para obtener la carga útil secundaria; sin embargo, no pudieron hacerlo ya que el enlace conducía a un dominio web pirateado que, en ese momento, parecía estar caído.
Etiquetado en: PureCrypter Malware Discord
Febrero 28, 2023 12:21 PM
Fuente: cibertip.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS