 Ciberseguridad
El nuevo programa espía Quadream es un reemplazo del Pegasus utilizado para hackear iPhones de forma remota
 Los investigadores de seguridad han descubierto nuevo malware con capacidades de hacking comparables a las de Pegasus, que fue desarrollado por NSO Group. El software, que es vendido por una empresa israelí llamada QuaDream, ha sido utilizado anteriormente por clientes para atacar a periodistas, líderes de la oposición política y un empleado de una ONG. La empresa que fabrica y vende el spyware se llama QuaDream.
El malware se propagó a los teléfonos de las víctimas cuando los operadores del software espía, que se cree que son clientes del gobierno, les enviaron una invitación a un calendario de iCloud. Los ciberataques tuvieron lugar entre los años 2019 y 2021, y se le da el término “Reign” al programa de hacking que se utilizó.
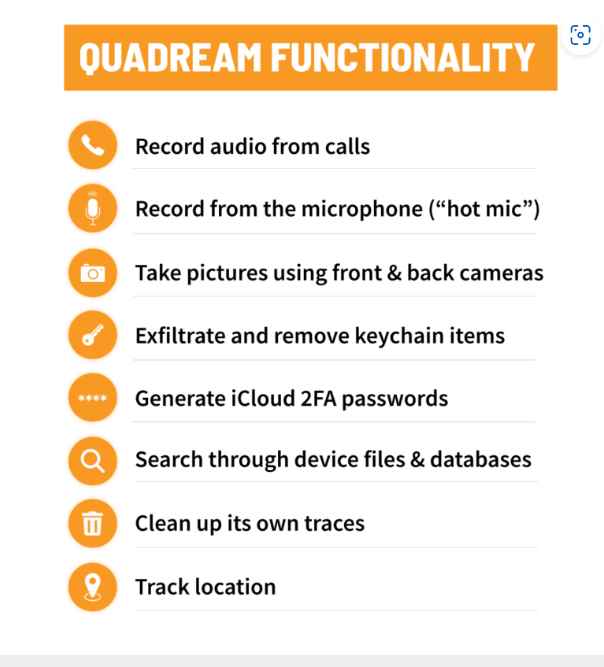
Un teléfono infectado con Reign puede, de forma similar a un teléfono infectado con Pegasus, grabar conversaciones que tienen lugar cerca del teléfono, leer mensajes almacenados en aplicaciones cifradas, escuchar conversaciones telefónicas, rastrear la ubicación de un usuario y generar códigos de autenticación de dos factores en un iPhone para acceder a la cuenta de iCloud de un usuario.
Apple, que ha estado comercializando sus medidas de seguridad como una de las mejores del mundo, ha recibido otro golpe como resultado de las recientes revelaciones. Parecería que Reign representa un peligro significativo y sin precedentes para la seguridad de los teléfonos móviles de la empresa.
El spyware creado por QuaDream ataca los iPhones haciendo que los operadores del malware, que se cree que son clientes del gobierno, envíen una invitación a un calendario de iCloud a los usuarios móviles de los iPhones. Dado que las invitaciones del calendario se emitieron para eventos que se habían registrado en el pasado, los objetivos de la hacking no se dieron cuenta de ellos porque se enviaron para actividades que ya habían ocurrido.
Dado que los usuarios de teléfonos móviles no están obligados a hacer clic en ningún enlace malicioso ni a realizar ninguna acción para infectarse, este tipo de ataques se denominan ataques de “clic cero”.
Cuando un dispositivo se infecta con software espía, puede grabar conversaciones que tienen lugar cerca tomando el control de la grabadora en el dispositivo, leyendo mensajes enviados a través de aplicaciones encriptadas, escuchando llamadas telefónicas y monitoreando la posición del usuario.
El malware también puede producir tokens de autenticación de dos factores en un iPhone para ingresar a la cuenta de iCloud de un usuario. Esto permite que el operador del spyware extraiga datos directamente del iCloud del usuario, lo cual es una ventaja significativa. A diferencia de NSO Group, QuaDream mantiene un perfil modesto entre la población general. La firma no tiene un sitio web y no proporciona ninguna información de contacto adicional en su página. La dirección de correo electrónico de la abogada israelí Vibeke Dank se incluyó en el formulario de registro comercial de QuaDream; sin embargo, no respondió a una carta en la que se le pedía su opinión.
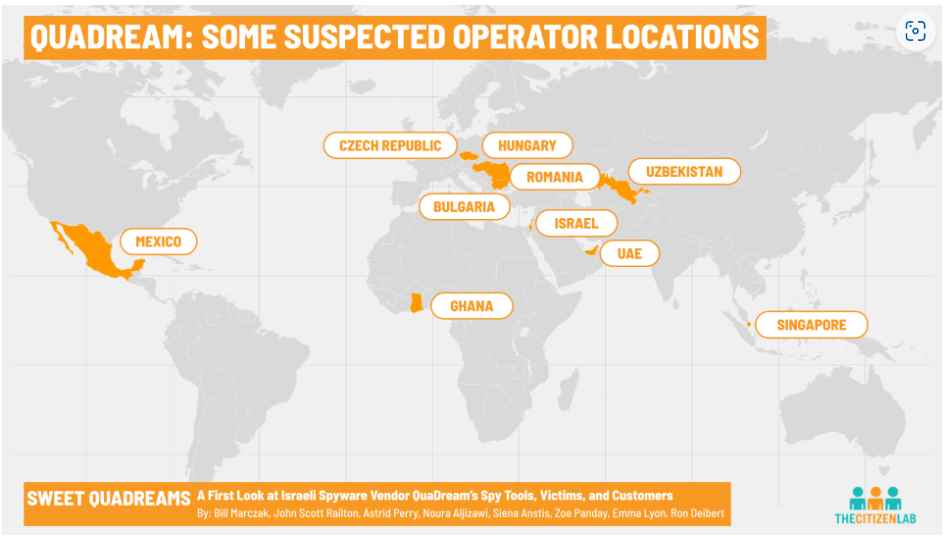
Citizen Lab no nombró a las personas que fueron descubiertas como objetivo de los clientes mientras usaban Reign. Sin embargo, la organización dijo que más de cinco víctimas estaban ubicadas en América del Norte, Asia Central, el sudeste de Asia, Europa y Medio Oriente. Estas víctimas fueron descritas como periodistas, opositores políticos y empleados de una ONG. Además, Citizen Lab dijo que pudo identificar sitios de operadores para el malware en los países de Bulgaria, República Checa, Hungría, Ghana, Israel, México, Rumania, Singapur, Emiratos Árabes Unidos y Uzbekistán.
En un informe de seguridad que fue publicado en diciembre de 2022 por Meta, la corporación propietaria de Facebook, se mencionó brevemente el nombre de la firma. El informe definió a QuaDream como una empresa emergente con sede en Israel que fue creada por ex personal de NSO.
Etiquetado en: QuaDream Spyware Pegasus iCloud iPhone
Abril 13, 2023 09:27 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS