 Ciberseguridad
Famosa herramienta de hacking y malware entre los ciberdelincuentes: Evilextractor
 EvilExtractor es una herramienta de ataque que tiene como objetivo los sistemas operativos Windows para extraer datos y archivos de dispositivos de punto final. EvilExtractor también se escribe ocasionalmente Evil Extractor. Viene con una serie de módulos, todos los cuales operan sobre un servicio FTP. Fue creado por una empresa conocida como Kodex y, según la empresa, puede usarse como una herramienta de enseñanza. Sin embargo, la investigación realizada por FortiGuard Labs demuestra que los estafadores lo utilizan activamente como medio para robar información.
Los investigadores vieron un aumento en la cantidad de ataques que diseminaron el virus en el mes de marzo de 2023. La mayoría de las infecciones se registraron en los Estados Unidos y Europa.
Un individuo que usa el alias Kodex en línea es el que anuncia y vende la herramienta en los foros de mensajes de ciberdelincuencia. El creador del programa lo puso a disposición por primera vez en octubre de 2022 y está expandiendo continuamente sus capacidades al agregar nuevos módulos que vienen equipados con capacidades avanzadas.
El software malicioso tiene la capacidad de robar datos confidenciales del punto final infectado, como el historial del navegador, las contraseñas, las cookies y más. Además, el software malicioso puede grabar pulsaciones de teclas, activar la cámara y tomar capturas de pantalla. Los especialistas han descubierto que el malware también tiene una función de ransomware que se conoce como “Kodex Ransomware”.
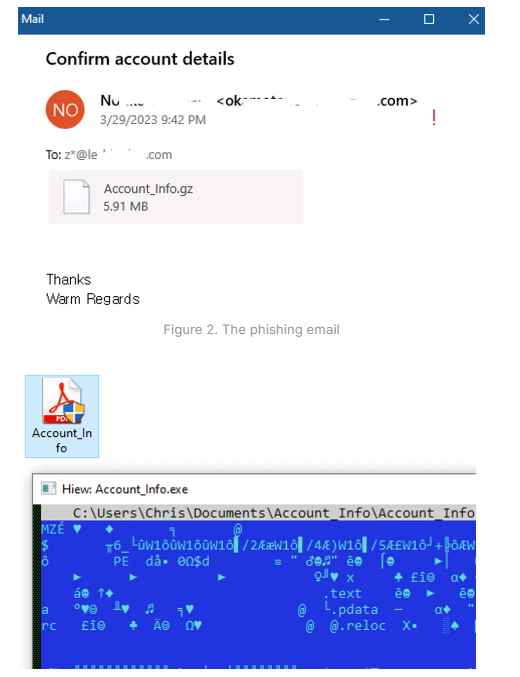
Los analistas de seguridad descubrieron un esfuerzo de phishing que incluía un archivo adjunto malicioso en forma de archivo PDF disfrazado como una solicitud para confirmar una cuenta existente. El autor del ataque consigue que la víctima abra el archivo adjunto engañándolo para que haga clic en el icono del PDF.
Se ha descubierto que EvilExtractor se está utilizando como un ladrón de información completo con numerosas características dañinas, incluido el ransomware. Es posible que un script de PowerShell evite la detección cuando se ejecuta con un cargador .NET o PyArmor. En un período de tiempo relativamente corto, su creador mejoró la confiabilidad del sistema y actualizó varias de sus funcionalidades. Esta publicación de blog demuestra cómo los actores de amenazas inician un ataque utilizando el correo de phishing e identifica los archivos que se utilizan para extraer el script EvilExtracrtor PowerShell. Además de esto, repasaron las funcionalidades que están disponibles, el tipo de información que puede recopilar EvilExtractor y cómo funciona el Kodex Ransomware.
Etiquetado en: Evilextractor Ransomware Kodex
Abril 25, 2023 11:03 AM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS