 Ciberseguridad
Hackear cuentas de correo electrónico de Outlook con solo un archivo de música .wav

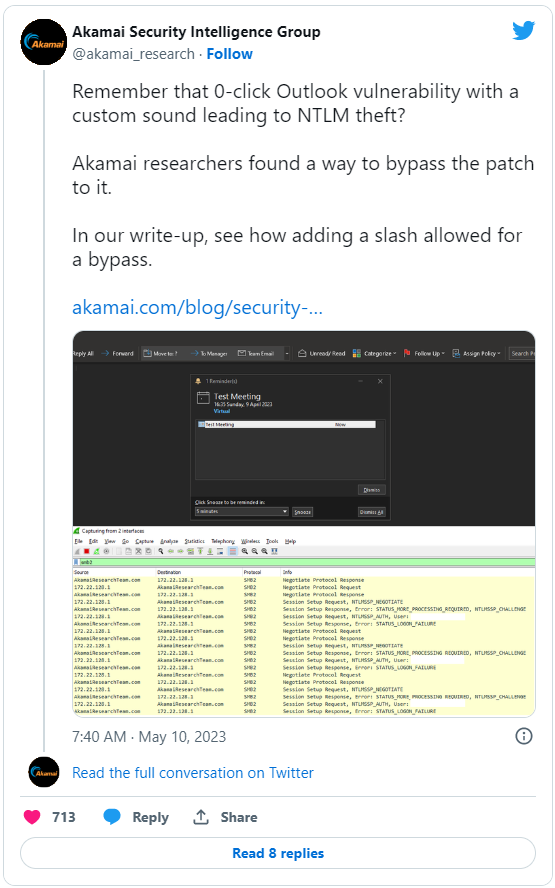
Barnea dijo que el problema es una vulnerabilidad de clic cero, lo que significa que se puede activar sin necesidad de interacción por parte del usuario, y que todas las versiones de Windows son vulnerables a ella. Barnea elaboró ??diciendo que el parche original no tenía sentido por la introducción de un solo personaje nuevo. Sin embargo, él y el equipo de seguridad de Akamai no estuvieron de acuerdo con la forma en que Microsoft categorizó el problema, al que se le asignó una puntuación CVSS de solo 6,5. Lo encontraron cuando estaban analizando el parche para CVE-2023-23397, que solucionó el problema cambiando el flujo de código en Outlook para que ahora verifique si la ruta de la convención de nomenclatura universal (UNC) que recupera el archivo de sonido personalizado hace referencia a una URL de Internet y, si lo hace, utiliza el sonido de recordatorio predeterminado en lugar del personalizado.
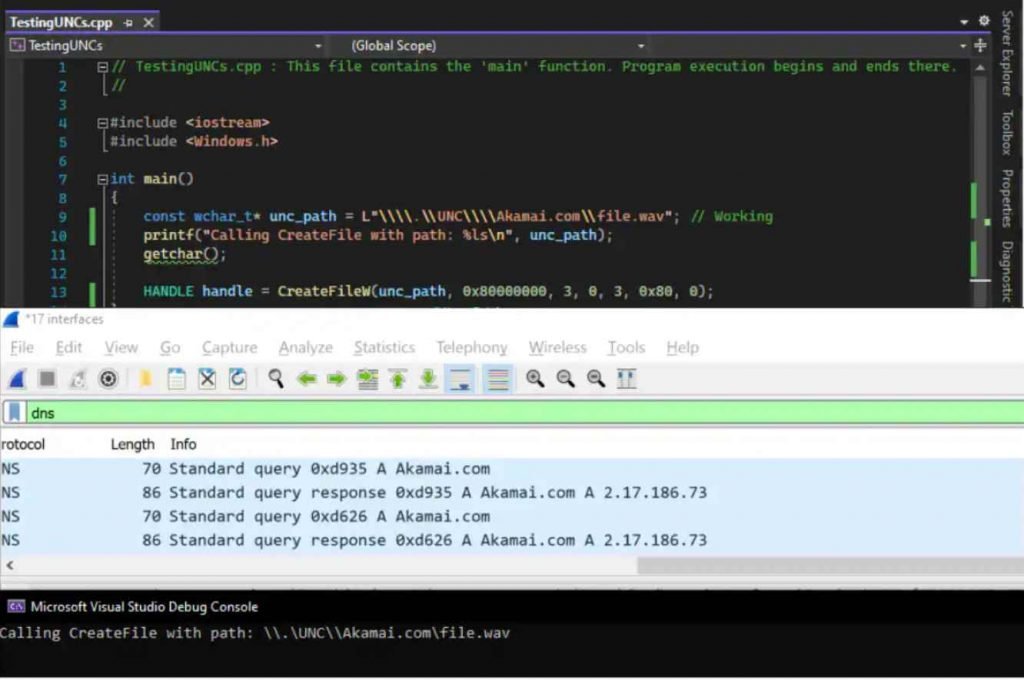
Desafortunadamente, también descubrieron que la verificación (y, en consecuencia, el parche) se puede romper fácilmente agregando un solo carácter, lo que alteraría la forma en que una determinada función categoriza la zona de la ruta UNC. Este fue un descubrimiento decepcionante.
Asimismo, según un reciente estudio realizado por Cybernews, más de 85.000 servidores de Microsoft Exchange no tienen instalados los parches necesarios para protegerlos de múltiples vulnerabilidades que permiten la ejecución remota de código y fueron resueltas por Microsoft en febrero de 2023.
Los actores de amenazas pueden ejecutar código de forma remota en la computadora de destino gracias a las vulnerabilidades en cuestión, que se registran como CVE-2023-21529, CVE-2023-21706 y CVE-2023-21707. Estas vulnerabilidades se rastrean como CVE-2023-21529, CVE-2023-21706 y CVE-2023-21707.
Etiquetado en: Outlook RCE VE-2023-21529 CVE-2023-21706 CVE-2023-21707
Mayo 12, 2023 01:44 PM
Fuente: noticiasseguridad.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS