 Ciberseguridad
OnionShare: comparte archivos, navega en webs y más, de manera anónima

Siempre esta bien conocer formas seguras de comunicarse, compartir información y navegar en webs; por que aunque no tengas nada que ocultar, puede que algún día no te apetezca que rastreen todo lo que haces, y ahí es donde entra OnionShare.
Esta aplicación, se define a si misma de la siguiente manera “OnionShare es una herramienta de código abierto que te permite compartir archivos de forma segura y anónima, alojar sitios web y chatear con amigos a través de la red Tor“
Lo bueno y a la vez malo de este servicio, es que es tu ordenador el que se convierte en un servidor temporal, cifrando y enrutando todo el tráfico saliente, eso sí.
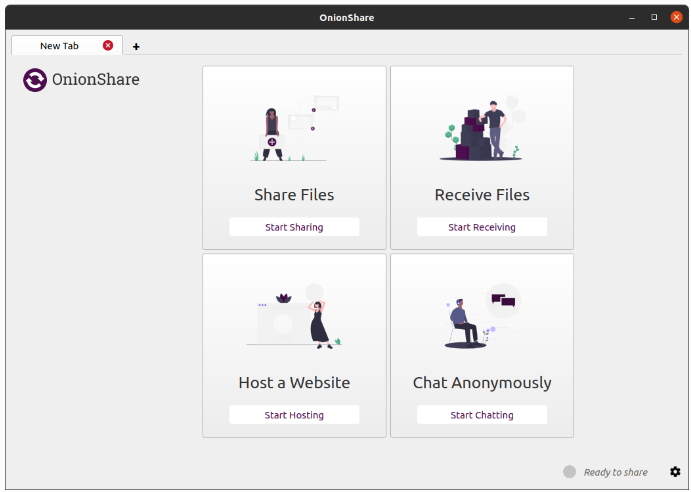
¿Cómo funciona OnionShare?
Los servidores web se inician localmente en su ordenador y se hacen accesibles a otras personas como servicios Tor.
Por defecto, las direcciones web de OnionShare están protegidas con una clave privada y tienen un aspecto similar al siguiente:
http://oy5oaslxxzwib7fsjaiz5mjeyg3ziwdmiyeotpjw6etxi722pn7pqsyd.onionY las claves privadas se parecen a esto:
K3N3N3U3BURJW46HZEZV2LZHBPKEFAGVN6DPC7TY6FHWXT7RLRAQSomos los responsables de compartir esta información con quien queramos a través del medio que consideremos oportuno (cifrado sería una buena idea), ya que a las personas que le enviemos esa URL, podrán copiarla y pegarla en su navegador Tor y, si disponen de la clave privada, acceder al servicio de OnionShare.
Como nuestro propio ordenador es el servidor web, ningún tercero puede acceder a nada de lo que ocurre en OnionShare, ni siquiera los desarrolladores de la aplicación. Es completamente privado. Y al estar basado en los servicios onion, también protege nuestro anonimato.
Contra qué protege OnionShare
- Los terceros no tienen acceso a nada de lo que ocurre. Utilizar el servicio significa alojar los servicios directamente en tu ordenador. Cuando se comparten archivos, no se suben a ningún servidor. Si haces una sala de chat en OnionShare, tu ordenador también actúa como servidor para ello. Esto evita el modelo tradicional de tener que confiar en los ordenadores de los demás.
- No se puede espiar los datos en tránsito. La conexión entre el servicio Tor y el Navegador Tor está encriptada de extremo a extremo. Esto significa que los atacantes no pueden espiar nada excepto el tráfico Tor.
- El anonimato de los usuarios está protegido por Tor. OnionShare y el Navegador Tor protegen el anonimato de los usuarios. Mientras el usuario de comunique de forma anónima la dirección de OnionShare a los usuarios del Navegador Tor, los usuarios del Navegador Tor y cualquier amigo de lo ajeno, no puede conocer la identidad del usuario final de la aplicación.
¿Cómo funciona el cifrado?
Como OnionShare se respalda en los servicios onion de Tor, todas las conexiones entre el Navegador Tor y OnionShare son cifradas de extremo a extremo (E2EE). Cuando alguien publica un mensaje a un cuarto de chat OnionShare, lo envía al servidor a través de la conexión onion E2EE, la cual lo envía luego a todos los otros miembros del cuarto de chat usando WebSockets, a través de sus conexiones onion E2EE.
OnionShare no implementa ningún cifrado de chat por sí mismo. En vez, cuenta con el cifrado del servicio onion de Tor.
Como puedes ver es un recurso útil si quieres compartir información o chatear sin que terceras se den cuenta de ello, pero como todo, debe usarse con cautela ya que la privacidad y el anonimato absoluto, son difíciles de conseguir.
Si quieres descargarlo, se encuentra disponible para Windows, Mac y Linux. Tienes toda la documentación disponible sobre el servicio aquí, para que puedas comprobar todas las capacidades de la aplicación en detalle y ver que puede y que no puede hacer.
Etiquetado en: OnionShare E2EE
Agosto 17, 2023 09:28 AM
Fuente: derechodelared.com
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS