 Ciberseguridad
RedAlert2.0, nuevo troyano bancario en Android

En foros underground se ha estado cocinando un nuevo troyano bancario, bautizado como RedAlert 2.0 por el creador. A diferencia de otros bots anteriores, no utiliza como base de código otros troyanos que acostumbraban a tomar códigos filtrados para su desarrollo. Entidades españolas como Bankia o BBVA se ven afectadas.
RedAlert cuenta con características comunes al resto de troyanos bancarios en Android como Overlay, control sobre los SMS y extracción de los contactos.
Como principal novedad, los equipos de respuesta de incidente de las entidades bancarias pueden verse afectados por este troyano. Los SOC internos suelen localizar a los clientes por vía telefónica para avisarles de la infección. Este troyano monitoriza y bloquea las llamadas que provienen de entidades bancarias para evitar el contacto.
Otra particularidad es que utiliza Twitter como método para conseguir nuevos centros de control en caso de que su servidor por defecto sea neutralizado.
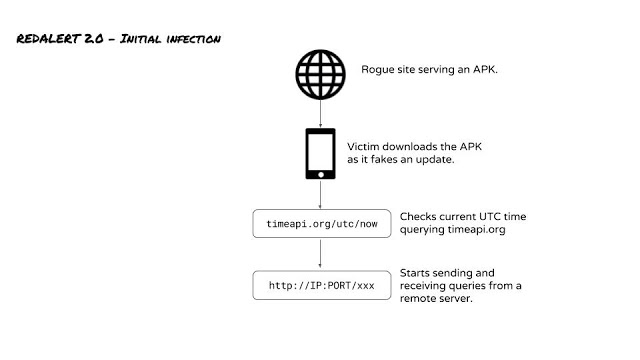
Utiliza un vector de infección típico utilizado por el Malware en Android para evitar tener que evadir los controles de la Google Play Store: se hace uso de un servidor comprometido o registrado con fines maliciosos que, al visitarlo, contiene una falsa alerta de actualización para dispositivos Android. Los usuarios se descargan así automáticamente el APK y lo ejecutan. Una vez ejecutado, se solicitan permisos de administrador de dispositivo y se comprueba la hora UTC via timeapi.org.
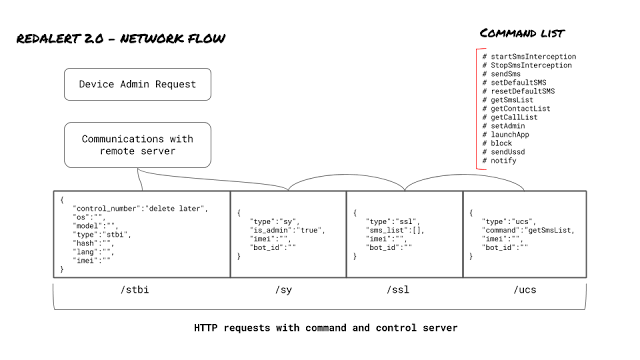
Una vez tiene todo lo necesario para proceder a comunicarse con el servidor de control, comienza a enviar datos al servidor remoto:
- Modelo.
- Versión de Android.
- Idioma del teléfono.
- IMEI del dispositivo infectado.
Estas comunicaciones utilizan codificación BASE64, por lo que son sencillas de visualizar. Consecuentemente, se envía información sobre si se consiguió el permiso de administrador en el dispositivo junto con un array con el contenido de SMS al servidor remoto. Finalmente, cuenta con el comando UCS utilizado para recibir instrucciones, y puede introducirse cualquiera de los comandos incluidos en el listado ilustrado en el esquema de comunicaciones.
La metodología de robo de credenciales a las víctimas es similar al resto de troyanos en Android actuales. Sin embargo, a partir de las versiones Android 5.0 en adelante se hace uso de Android toolbox, que encapsula la funcionalidad de los comandos más comunes en Linux en un único binario, como por ejemplo 'ls' o 'ps'.

Como comentábamos anteriormente, es destacable que a pesar de que hace uso de métodos utilizados por otros troyanos bancarios no es una evolución de código anterior. Se trata de un troyano que se ha programado completamente desde cero y cuenta con actualizaciones constantes. Este tipo de troyanos de momento se encuentran en markets no oficiales y en otras páginas con el fin de infectar usuarios.
De momento todas estas muestras se pueden detectar con Koodous Antivirus, y se pueden localizar muestras mediante el tag #RedAlert en Koodous.
Etiquetado en: Android Toyano Alerta RedAlert
Septiembre 20, 2017 10:52 AM
Fuente: Hispasec.com, 2017
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS