 Ciberseguridad
Cómo mantenerse a salvo de BlueBorne si no tenemos actualización

BlueBorne es el conjunto de vulnerabilidades publicadas el pasado día 12 de septiembre por la empresa de seguridad Armis, que hizo una publicación responsable de las vulnerabilidades encontradas en la implementación Bluetooth, poniéndose en contacto previamente con los sistemas operativos más importantes.
Windows y Linux han publicado actualizaciones para esta vulnerabilidad, Apple ha comunicado que la vulnerabilidad no afecta a las últimas versiones de su sistema. El caso de Android es el más delicado, debido a que, aunque la versión oficial ya se encuentre corregida, falta que los fabricantes la incorporen y la distribuyan entre los terminales afectados. Este escenario, nada halagüeño, crea bastante preocupación debido a la pasividad de la mayoría de los fabricantes en el proceso de actualización de sus terminales.
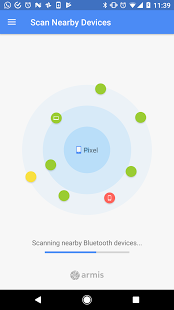
Para comprobar si su móvil Android es vulnerable, la propia empresa Armis hizo público una aplicación en Google Play para comprobarlo. Esta aplicación no sólo comprueba si su terminal es vulnerable, sino que comprueba también en todos los terminales con Bluetooth a los que tenga alcance. En el caso de que Armis estuviese guardando esta información, estaría generando una formidable base de datos sobre dispositivos vulnerables que sería interesante que compartiesen. De esta forma, fabricantes y comunidad podrían sacar parches que corrijan, o al menos mitiguen cuando no sea posible corregir la vulnerabilidad.
Mientras tanto, millones de dispositivos siguen siendo vulnerables a la espera de un exploit, que, sin ser aún público, podría estar siendo aprovechado en estos momentos. Quién sabe si alguien está programando un ransomware con autopropagación, al ser un nuevo vector que da acceso a los ciberdelincuentes a dispositivos en los que aún no hemos visto este tipo de amenazas (como es el caso de relojes inteligentes, SmartTV's, etc).
Se recomienda a todos los usuarios que actualicen y en caso de no tener actualización, desactiven el Bluetooth a espera de noticias de su fabricante.
Etiquetado en: Android iOS Apple Google Smartphone Movil Actualización Recomendación Bluetooth
Septiembre 20, 2017 11:02 AM
Fuente: Hispasec.com, 2017
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS