 Ciberseguridad
Descubren un nuevo malware de Android que finge ser una actualización de Play Store

Una nueva campaña de malware busca extraer datos de cuentas bancarias de los usuarios a través de páginas phishing que se abren justo cuando el usuario entra en una app de su móvil.
La compañía de seguridad informática Cyble asegura haber descubierto un nuevo troyano dirigido a usuarios de Android, cuyo objetivo es el robo de credenciales bancarias y que han bautizado como «Antidote«. Los hackers han creado páginas falsas que instan a actualizar la tienda oficial de apps de Android, Google Play Store, con las que consiguen introducir el troyano en los smartphones.
Una vez instalado el paquete en el móvil, se le muestra una ventana en pantalla al usuario que le insta a completar una actualización de la Play Store, para lo cual solicita acceso a los ajustes de Accesibilidad del dispositivo.
De esta forma, los criminales son capaces de recibir informaciones del dispositivo, tales como registrar pulsaciones de teclas, bloquear o desbloquear el teléfono, acceder a los contactos y SMS, entre otros. También utilizan la función MediaProjection de Android para acceder el contenido de la pantalla con información personal mediante VNC (Virtual Network Computing).
La forma con la que acceden a contenido confidencial a través del teléfono de los afectados es el ataque de superposición (overlay attack), con el que «el malware envía la lista de nombres de paquetes de la aplicación instalada al servidor C&C [Comando y Control], que se utilizará para encontrar la aplicación de destino». Una vez encontrada, el servidor envía inyecciones que provocan el despliegue de una web phishing falsa al entrar en la aplicación bancaria, indican desde Cyble.
Otras habilidades de este malware, identificado por Cyble inicialmente el 6 de mayo, son la grabación de pantalla, keylogging, hacer peticiones USSD y desvío de llamadas. El malware permite la comunicación bidireccional entre servidor (estafadores) y cliente (usuario) a través de mensajes «ping» y «pong».
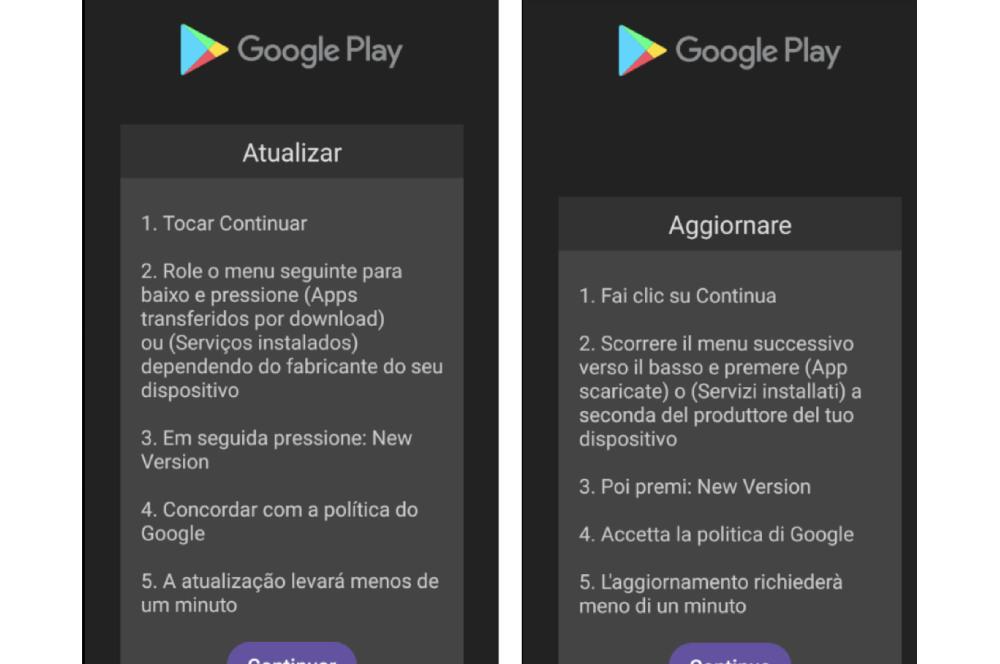
Fuente > Cyble
Etiquetado en: Play Store Malware Antidote Android Troyano
Mayo 22, 2024 10:14 AM
Fuente: adslzone.net
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS