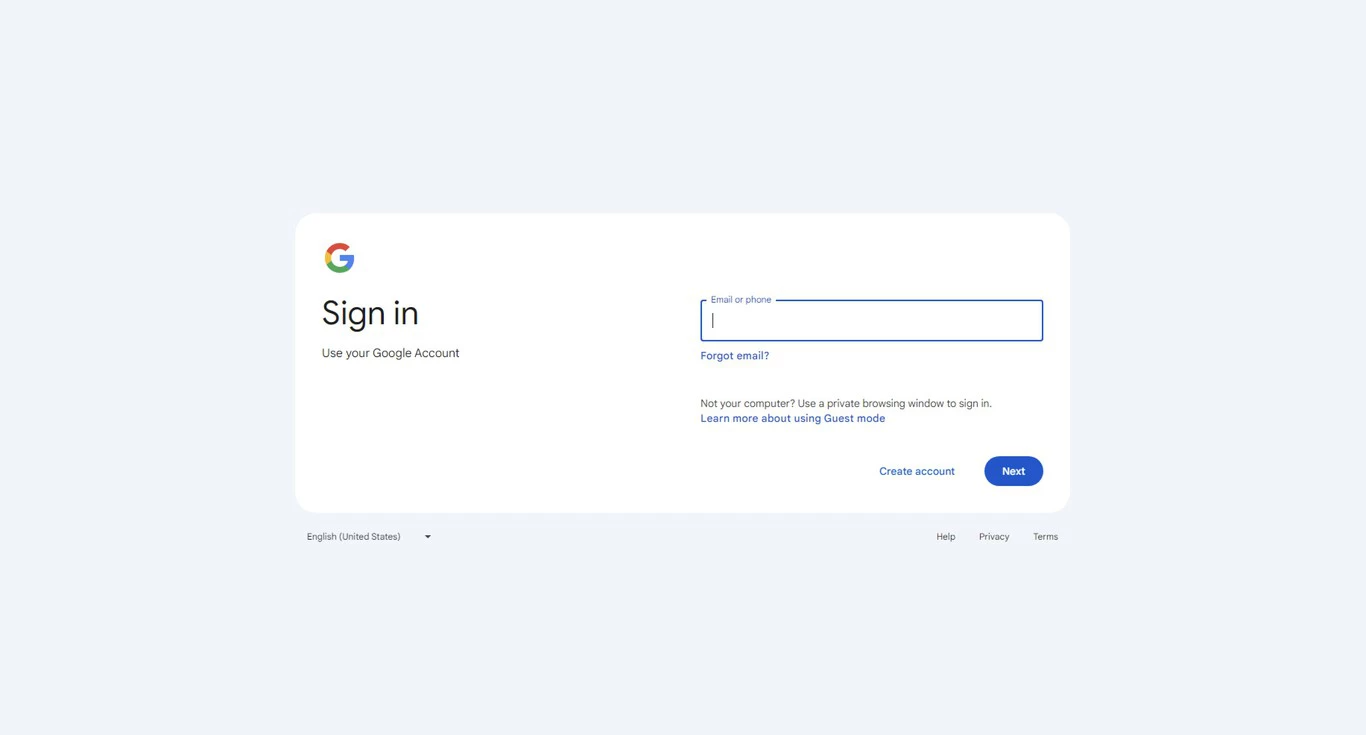
Un reciente descubrimiento realizado por investigadores de ciberseguridad ha revelado una técnica sorprendente (y, por ello, alarmante) que permite robar contraseñas de usuarios de Google utilizando su propio navegador Chrome, tan sólo recurriendo a una versión especial del 'modo pantalla completa' conocida como 'modo kiosco'. Te explicamos cómo funciona este ataque y cómo puedes protegerte.
¿Cómo funciona el ataque?
El ataque comienza con la infección del dispositivo de la víctima por un malware llamado Amadey, que es utilizado como mero vehículo de infección para cargar otro malware más peligroso, conocido como StealC.
Esta combinación de tipos de malware obliga a Google Chrome a entrar en modo kiosco, una función perfectamente legítima del navegador, diseñada para usarse en terminales de cara al público, como puntos de venta o kioscos interactivos (y así no permitir la visualización de otras funciones del sistema operativo).
Pero la razón por la que este modo de funcionamiento le resulta útil a los atacantes no es sólo porque despliegue el navegador a pantalla completa, sino porque oculta también ciertos elementos del navegador (como los menús o la barra de direcciones) y desactiva ciertas funciones, como las teclas ESC o F11, lo que impide que el usuario salga del modo pantalla completa o cierre la ventana.
Una vez activado el modo kiosco, la víctima visualiza una página de inicio de sesión de Google aparentemente normal, donde se le solicita ingresar su nombre de usuario y contraseña.
Pero en realidad, se trata de una web fraudulenta, controlada por los estafadores, lo que podría resultar obvio al usuario... si pudiera visualizar la URL en la barra de direcciones. Una vez el usuario se deja convencer e introduce sus credenciales, éstas son capturadas por el malware StealC y enviadas a los ciberdelincuentes.
¿Por qué este ataque es tan efectivo?
Lo que hace que este ataque sea tan peligroso es su relativa apariencia de normalidad. A diferencia de otros intentos de phishing o fraudes más evidentes, este ataque se presenta de forma que la víctima cree que está interactuando con una página legítima de Google.
El hecho de que el navegador esté bloqueado a pantalla completa genera una sensación de urgencia, lo que puede llevar al usuario a introducir sus datos sin cuestionar la autenticidad del sitio.
Además, muchos usuarios están acostumbrados a tener que introducir sus credenciales de Google de vez en cuando para reautenticar su cuenta. Este contexto hace que la página maliciosa pase desapercibida, aumentando la efectividad del ataque.
Este método es especialmente dañino porque una vez que los ciberdelincuentes tienen acceso a una cuenta de Google, pueden usarla para múltiples actividades ilícitas, como acceder a otros servicios conectados, robar información adicional o realizar estafas financieras.
Etiquetado en: Google Kiosko
 Ciberseguridad