 Ciberseguridad
Un virus de Android se ha instalado en 11 millones de dispositivos desde Google Play

Los usuarios de Android se encuentran ante otra situación delicada al descubrirse que un malware ha estado circulando por la tienda Google Play y se ha instalado en millones de dispositivos. Sufrir la infección de este virus podría tener consecuencias muy negativas, por lo que conviene tener en cuenta en qué apps se ha escondido para saber si podríamos habernos visto afectados.
El malware Necro de tipo troyano es posible que te suene. En el pasado protagonizó incidentes de riesgo en el sistema operativo de Google, donde una nueva versión acaba de ser detectada. Este virus de tipo loader se escondía en kits de desarrollo de software SDK que se podían encontrar en diversas aplicaciones. De esa forma era capaz de llevar a cabo distintos ataques que ponen en jaque los dispositivos afectados.
¿Qué apps se han visto afectadas?
Quien ha realizado el descubrimiento de este malware es la firma Kaspersky, quien comenta que lo han encontrado inicialmente en dos aplicaciones de Google Play. La mala noticia es que no son precisamente dos apps desconocidas, sino que, tal y como indican, disponen de una cantidad de usuarios respetable. Una de estas aplicaciones es Wuta Camera, que se trata del principal foco de infección. Esta aplicación desarrollada por Benqu sirve para que nos pongamos filtros, que mejoremos nuestro aspecto y que así luzcamos mejor en las fotos. Su popularidad es notable, ya que en Google Play ha superado la cantidad de 10 millones de instalaciones.
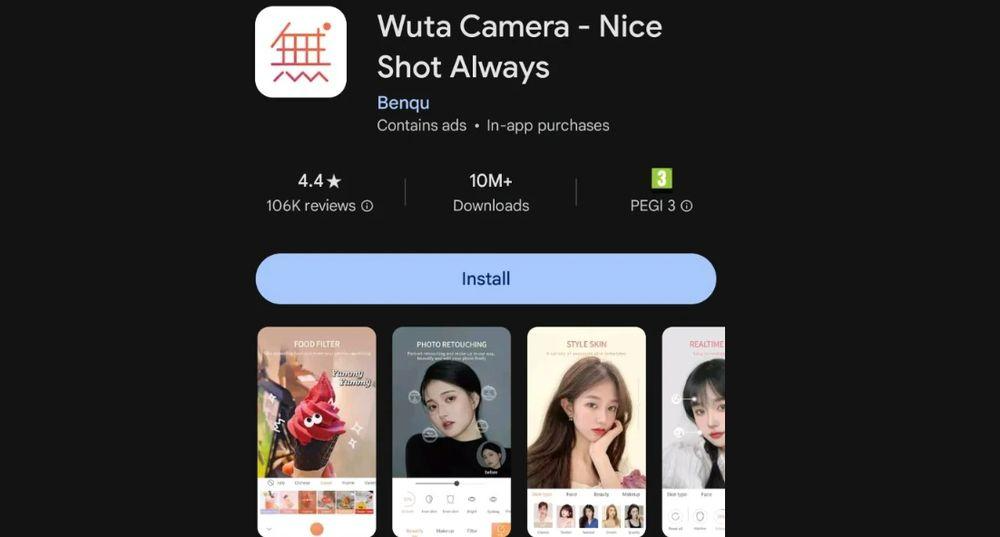
La otra de las apps afectadas es Max Browser, publicada por WA message recover-wamr. Aunque no parece una app de éxito, lo cierto es que suma 1 millón de descargas en la tienda de Google, así que también debería ser tenida en cuenta. La buena noticia es que esta segunda app ha sido eliminada de Google Play, mientras que en la de Benqu se han hecho cambios que te comentamos a continuación.
¿Cuál es la situación ahora?
En el caso de Wuta Camera, el malware fue eliminado en la actualización 6.3.7.138 de la aplicación, pero los especialistas en seguridad de la firma mencionan que el malware puede perdurar en los móviles. Debido a ello, si hemos tenido instalada esta app, deberíamos asegurarnos de que ya no estamos sufriendo ningún tipo de infección. Si hablamos de Max Browser, la última versión existente de la app, la 1.2.0, todavía tiene el virus dentro. Por lo tanto, la única opción para estar seguros con esta aplicación es eliminarla por completo.
Con la instalación de este virus, los usuarios afectados se encontraban ante diversos riesgos. Por ejemplo, se trata de un malware que instala y activa distintos plugins y herramientas maliciosas, como sistemas de adware que ponen publicidad oculta en los móviles. También se puede descargar contenido sin conocimiento por parte del usuario y es posible llegar a sufrir delitos relacionados con suscripciones. Además, los ciberdelincuentes podrían aprovecharse de estos móviles infectados como proxies para redirigir tráfico malicioso.
Vía > Bleeping Computer
Etiquetado en: Malware Troyano Necro Google Play Android
Septiembre 24, 2024 10:09 AM
Fuente: adslzone.net
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS