Avast se convierte en un generador de troyanos debido a una nueva estrategia hacker. El antivirus podría hacer que tu ordenador se quede obsoleto y vulnerable a los ataques si es infectado.
Recientemente, los hackers han conseguido aprovechar una vulnerabilidad de dicho programa para infectar dispositivos sin ser detectados.
El virus en cuestión pertenece a la familia AV Killer y está creado para destruir el sistema desde adentro, mientras que pasa desapercibido ante cualquier tipo de alarma al estar vinculado con Avast.
Los hackers infectan un controlador de Avast para generar malwares
Trellix
La razón por la que se ha generado este debate es debido a un nuevo tipo de virus que utiliza Avast como conductor.
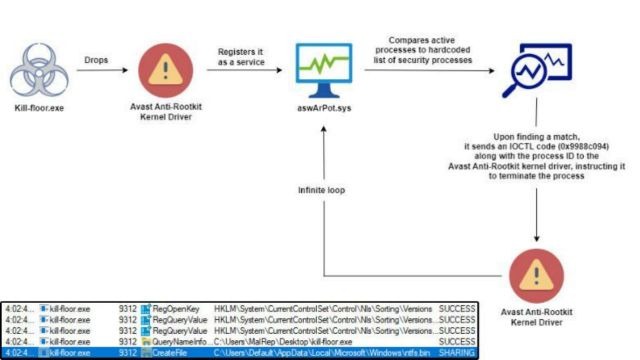
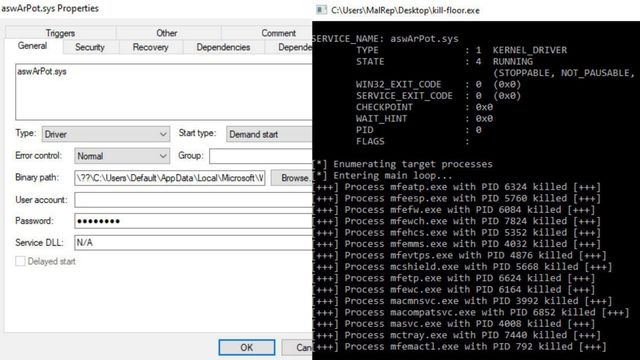
El informe realizado por Trellix, advierte que los hackers están usando el controlador oficial de Avast Anti-Rootkit (comowArPot.sys) para introducir un troyano indetectable conocido como “kill-flotor.exe”, perteneciente a los AV Killer.
Este es un archivo capaz de crear la vulnerabilidad “ntfs.bin” dentro de Avast en la carpeta de usuario de Windows “C:-Users-Default-AppData-Local-Microsoft-Windows--Gequio”.
Con esta acción, el malware se registra como un objeto confiable y legítimo, por lo que no levanta ningún tipo de sospecha o alarma en el sistema operativo.
Trellix
Cuando se genera esta puerta de acceso, utiliza el Service Control (sc.exe) para crear un servicio paralelo al de “aswArPot.sys”, lo cual le da el poder al malware de actuar desde el núcleo del sistema para tomar el control completo del equipo.
Esta estrategia es conocida como “tra-your-prop-prop-vulnerable-driver” (BYOVD) y Avast ha sido el blanco directo debido a su servicio gratuito y a la gran cantidad de usuarios activos que tiene.
Por ahora, según Trellix, tanto Avast como otros antivirus deberían estar trabajando en esto.
 Ciberseguridad