 Ciberseguridad
Hackers usan citas falsas del SAT para propagar malware indetectable a contribuyentes

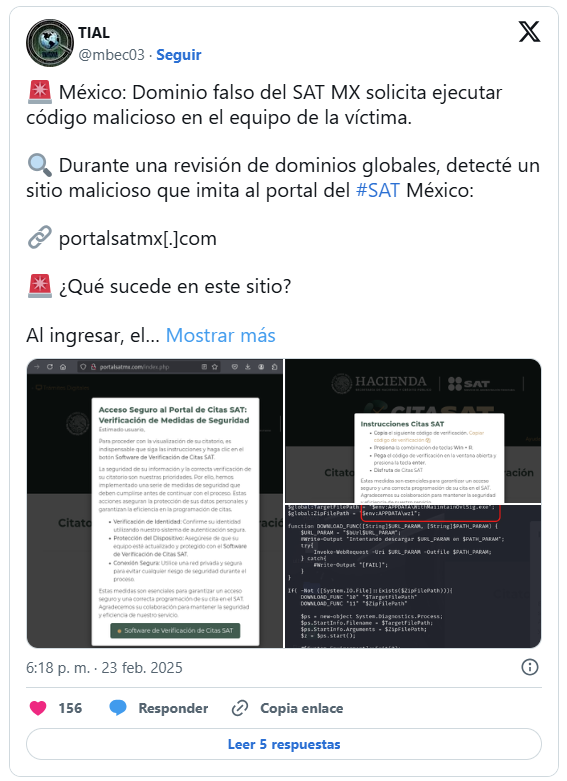
Modus operandi similar al ataque de FenixBotnet
¿Qué riesgos implica esta amenaza?
- Ejecución remota de código malicioso sin que el usuario lo detecte.
- Robo de credenciales e información personal almacenada en el equipo infectado.
- Instalación de programas espía capaces de registrar las pulsaciones del teclado y capturar contraseñas bancarias.
- Persistencia del malware en el sistema, lo que permite a los atacantes acceder al dispositivo incluso después de eliminar el código inicial.
¿Cómo protegerse de este tipo de amenazas?
- No ejecutar comandos de fuentes desconocidas. Nunca copiar y pegar instrucciones en la terminal de Windows sin verificar su autenticidad.
- Verificar siempre la URL oficial del SAT. El sitio legítimo del SAT es www.sat.gob.mx. Si un dominio tiene variaciones sospechosas, se debe evitar su uso.
- No ingresar datos personales en páginas no verificadas. Antes de ingresar cualquier información, comprobar que se está en el sitio correcto.
- Mantener el sistema y los programas de seguridad actualizados. Tener un buen antivirus y un firewall activo puede ayudar a detectar amenazas.
- Reportar páginas fraudulentas a las autoridades de ciberseguridad. En México, se pueden denunciar en la Unidad de Policía Cibernética.
Etiquetado en: Malware SAT FenixBotnet
Febrero 26, 2025 11:18 AM
Fuente: publimetro.com.mx
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS