 Ciberseguridad
El nuevo sistema operativo macOS High Sierra se estrena con una grave vulnerabilidad

El fallo en cuestión permite a cualquier aplicación robar las contraseñas del keychain sin conocimiento del usuario.
El descubridor de esta brecha de seguridad ha sido el experto informático Patrick Wardle, el cuál asegura que no va revelar el funcionamiento del fallo hasta que la famosa marca lo corrija.
Patrick trabajó como hacker de la NSA, y actualmente ocupa el puesto de Jefe de investigación de seguridad en la firma Synack.
En su Twitter explica que cualquier aplicación instalada en el sistema puede acceder al llavero haciendo un bypass sobre cualquier componente de seguridad que tenga nuestro equipo.
Normalmente ninguna aplicación puede acceder al contenido del keychain sin que el usuario introduzca la contraseña principal.
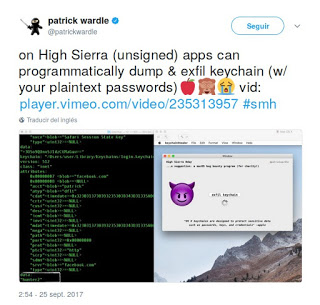
El mismo investigador, aconseja a todo usuario de la marca, que hasta que el fallo no sea corregido, no se debe instalar ninguna aplicación que venga de fuentes desconocidas o que no esté firmada. Recomienda el uso de Gatekeeper para mantener un mayor control de estas aplicaciones que instalamos.
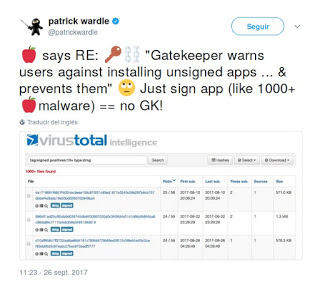
Wardle además, ha subido una prueba de concepto del exploit demostrando como una aplicación maliciosa, firmada o sin firmar, permite al atacante robar todas las contraseñas del llavero de manera remota.
Etiquetado en: keychain bypass Synack High Sierra macOS Apple
Octubre 11, 2017 09:20 AM
Fuente: Hispasec.com - Daniel Púa (2017)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS