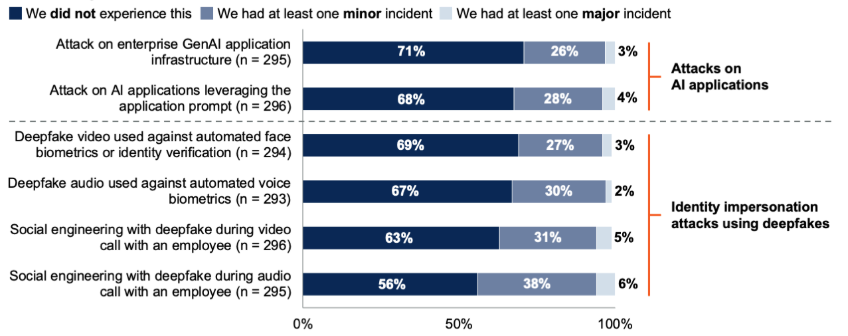
Casi dos tercios (62%) de las organizaciones han experimentado un ataque deepfake en los últimos 12 meses, según una nueva encuesta de Gartner.
Estos ataques deepfake abarcan ingeniería social, suplantación de la identidad de alguien durante una llamada de audio o video con un empleado o explotación de la verificación automatizada, como la biometría facial o de voz.
Akif Khan, director senior de Gartner Research, dijo a Infosecurity que las mejoras continuas en las tecnologías deepfake significan que dichas amenazas solo van a crecer.
Necesidad de integrar la detección de deepfakes en las herramientas cotidianas
Khan dijo que la técnica más extendida actualmente en este espacio son los deepfakes combinados con ingeniería social, como hacerse pasar por un ejecutivo para lograr que un empleado transfiera una gran suma de dinero a una cuenta controlada por el atacante.
"Eso es más complicado porque la ingeniería social es un recurso siempre fiable para los atacantes. Cuando se introducen deepfakes, los empleados están en primera línea intentando detectar algo inusual. No se puede confiar únicamente en las defensas automatizadas para protegerse", explicó Khan.
Para protegerse contra esta amenaza, Khan instó a las organizaciones a considerar soluciones técnicas emergentes, en las que los proveedores pueden integrar la detección de deepfakes en herramientas como Microsoft Teams o Zoom.
“Eso es relativamente nuevo, no hay muchas implementaciones de producción a gran escala, por lo que aún queda por ver cuán efectivo puede ser realmente una vez que se ponga en funcionamiento en un entorno”, advirtió.
A corto plazo, Khan afirmó que algunas organizaciones han implementado programas eficaces de capacitación sobre deepfakes, específicamente relacionados con estos. Esto incluye la creación de deepfakes de ejecutivos de la empresa y su uso en simulaciones para empleados.
Otro aspecto es revisar los procesos comerciales actuales en áreas como la aprobación de pagos. Khan recomendó implementar la autorización a nivel de aplicación para garantizar la detección de estos ataques.
“Esto significa que el director financiero puede llamarlo y pedirle que transfiera algo de dinero, el pago se puede configurar en la aplicación financiera, pero luego el director financiero debe iniciar sesión en la aplicación financiera, idealmente con autenticación multifactor (MFA) resistente al phishing, y realmente autorizar esa transacción”, señaló Khan.
Ataques dirigidos a aplicaciones de IA
El informe , publicado durante la Cumbre de Seguridad y Gestión de Riesgos de Gartner 2025, también encontró que el 32% de las organizaciones han experimentado un ataque a aplicaciones de IA explotando vulnerabilidades en los prompts de aplicación durante los últimos 12 meses.
Estos ataques incluyen prompt injection, donde los atacantes generan modelos de lenguaje grandes (LLM) para generar resultados sesgados o maliciosos.
Impacto de GenAI en el panorama de ataques. Fuente: Gartner
Khan dijo a Infosecurity que los resultados son consistentes con las conversaciones que Gartner ha tenido con sus clientes sobre los ataques a las aplicaciones de IA.
Aproximadamente dos tercios afirmaron no haber sufrido ningún ataque. Esto es una prueba útil de que se trata de una amenaza, pero ¿es la mayor amenaza a la que se enfrentan las organizaciones? No, no lo es. Pero es una amenaza que deben tomar en serio, ya que aproximadamente el 5 % de los encuestados afirma haber sufrido un incidente grave, comentó.
Khan aconsejó a los líderes de seguridad que se centren en varias áreas para proteger las aplicaciones de IA, incluida shadow AI y cómo se gestiona el acceso a las herramientas aprobadas o desarrolladas por la empresa.
Gartner encuestó a 302 líderes de ciberseguridad en América del Norte, EMEA y Asia/Pacífico para el informe.
 Ciberseguridad