Ciberseguridad

Concretamente, están utilizando el kit de Phishing Tycoon 2FA, según han informado desde Cybereason, como han publicado en su informe técnico. No es una amenaza nueva, ya que fue detectada por primera vez en 2023, pero ahora la están utilizando específicamente para atacar a cuentas de Microsoft 365 y Gmail, además de otras. Es imprescindible estar preparado y actuar correctamente. Este tipo de kit se puede comprar por unos 100€ en la Dark Web, por lo que es muy accesible.
Ataques contra Gmail y Microsoft 365
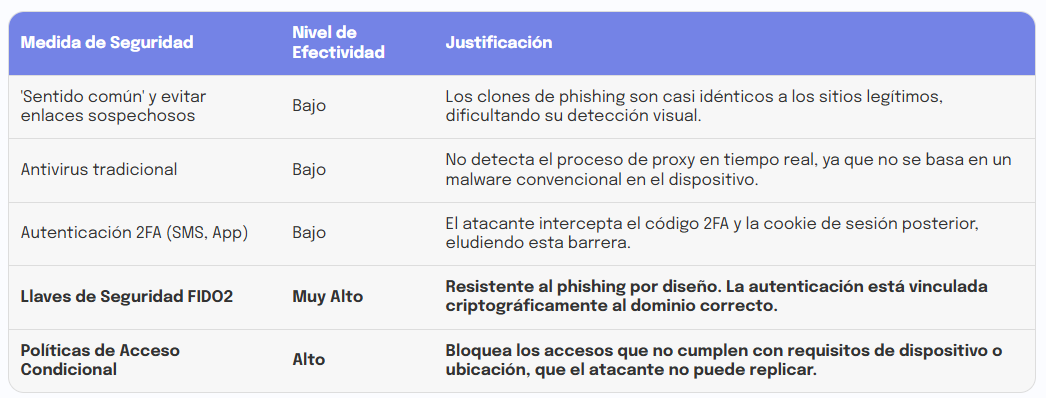
Funciona mediante lo que se conoce como PaaS o Phishing as a Service. Esto significa que crean un kit de Phishing, una plataforma que pueden utilizar piratas informáticos sin mucha experiencia, los cuales pagan por acceder a este servicio. Lo pueden utilizar contra víctimas muy diversas y lograr así el robo de contraseñas o datos personales. En este caso, lo peculiar es que tiene la capacidad de eludir la autenticación en dos pasos de Microsoft 365 y Gmail. Utiliza una estrategia avanzada conocida como AIM (Adversary-in-the-Middle), que en español lo podemos traducir como atacante en medio. El cibercriminal va a interponerse entre el dispositivo de la víctima y el servidor de destino, por lo que intercepta las credenciales y también la verificación en dos pasos cuando la tenemos activada, por lo que de nada sirve que lo tengas activado para este ataque.
Esto lo consiguen al crear páginas similares a las legítimas. Van a clonar la interfaz para iniciar sesión. La víctima pone sus datos para entrar en Gmail o su cuenta de Microsoft, pero esa información no va a la plataforma legítima, sino que va a parar a manos de los piratas informáticos. Capturan, en tiempo real, las credenciales, la verificación en dos pasos, y posteriormente, también captura la cookie de sesión para facilitar el inicio de sesión en diferentes dispositivos de forma simultánea, y así que varios ciberdelincuentes puedan acceder simultáneamente.
Desde Any.run, un rastreador de tendencias de malware, ya alertaron el pasado mes de mayo de cómo estaba evolucionando Tycoon 2FA y era un problema muy presente. Es una amenaza que puede propagarse incluso por un simple archivo PDF que la víctima descargue, presentaciones en PowerPoint o enlaces falsos que llegan por correo electrónico. Por este motivo, hay que prestar especial atención a todos los adjuntos que nos llegan en los correos electrónicos, no estaremos a salvo de este tipo de amenazas tan habituales.
Cómo protegerte
Evitar caer en la trampa de esta amenaza, así como de otras muchas similares, está en tu mano. Lo principal es mantener el sentido común. Como has podido ver, este tipo de amenazas podría infectar tu dispositivo a través de un archivo PDF o un enlace que abras previamente. Revisa muy bien todo lo que descargues y no entres en tus cuentas desde links que puedan ser un peligro.
También te recomendamos tener todo correctamente actualizado. En muchos casos, los atacantes van a explotar fallos de seguridad que pueda haber en tus dispositivos. Podría ser alguna vulnerabilidad en el sistema operativo o en cualquier aplicación que uses. Al tener las últimas versiones, podrás corregir esos fallos. Es fundamental estar siempre con la última versión de tu sistema operativo Windows 11, pero también si usas otros sistemas operativos como los basados en Linux e incluso MacOS.
Por otra parte, disponer de un buen antivirus, puede ser determinante para detectar y eliminar amenazas. Si has descargado algún archivo malicioso por error, te ayudará a eliminarlo automáticamente. Eso sí, ten en cuenta que no es algo infalible y que vaya a protegerte de todos los problemas. En sistemas Windows, nuestra recomendación es que uses Microsoft Defender, ya que se integra en el sistema a la perfección, consume muy pocos recursos, y se actualiza directamente desde Windows Update.