El uso malicioso de códigos QR ha sido omnipresente desde hace mucho tiempo, tanto en el mundo real como en las comunicaciones electrónicas. Esto no es nuevo, dado que escanear un código QR puede llevar a una página de phishing con la misma facilidad que hacer clic en un enlace de un correo electrónico.
No es de sorprender que, con el tiempo, los proveedores de tecnologías de seguridad hayan desarrollado mecanismos para detectar y analizar imágenes con códigos QR en mensajes de correo electrónico [ 1 , 2 ]. Estos mecanismos de seguridad hacen que el phishing basado en códigos QR sea menos viable. Sin embargo, debido a la naturaleza de la ciberseguridad, los cibercriminales buscan constantemente maneras de eludir diversos controles de seguridad, y una técnica eficaz para eludir la detección y el análisis de códigos QR en mensajes de correo electrónico se demostró con bastante éxito en una serie reciente de mensajes de phishing que llegaron a nuestra bandeja de entrada.
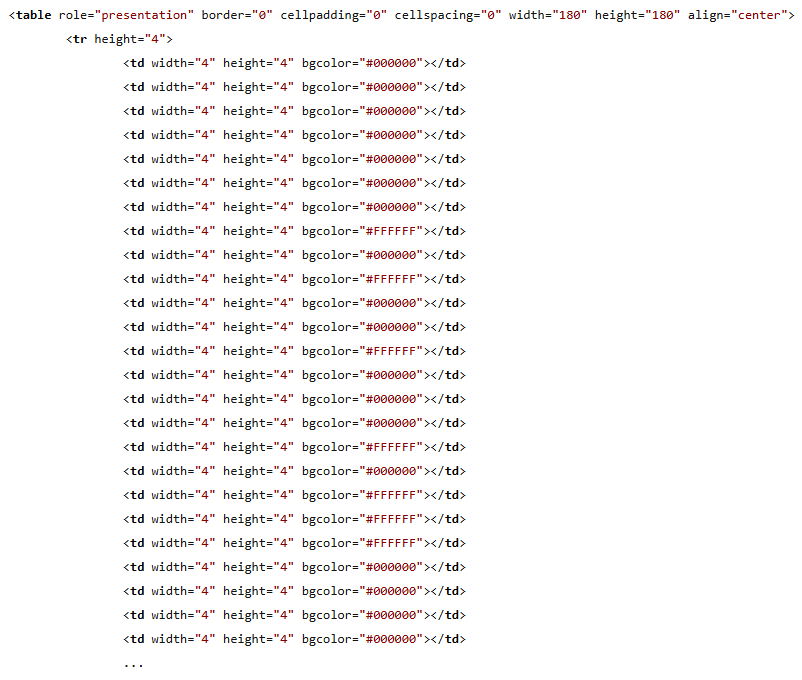
La técnica en cuestión se basa en el uso de códigos QR sin imagen, generados mediante una tabla HTML. Si bien no es nueva en absoluto [ 3 ], no es muy conocida, por lo que la considero digna de al menos esta breve publicación.
Tengo acceso a muestras de los mensajes de phishing mencionados anteriormente que se enviaron entre el 22 y el 26 de diciembre, y todos ellos tenían el mismo diseño básico, consistente en solo unas pocas líneas de texto junto con el código QR.

Aunque parece bastante normal (excepto quizás por estar un poco “aplastado”), el código QR en sí fue –como hemos indicado arriba– mostrado no mediante una imagen sino con la ayuda de una tabla HTML formada por celdas con colores de fondo blanco y negro, como se puede ver en el siguiente código.
Los enlaces codificados en todos los códigos QR apuntaban a subdominios del dominio lidoustoo[.]click y, a excepción de la primera muestra del 22 de diciembre, que apuntaba a onedrive[.]lidoustoo[.]click, todas las URL tenían la siguiente estructura:
hxxps[:]//<domain from recipient e-mail><decimal or hexadecimal string>[.]lidoustoo[.]click/<alphanumeric string>/$<recipient e-mail>
Si bien la técnica subyacente de renderizar códigos QR utilizando tablas HTML no es nueva, como hemos mencionado, su aparición en una campaña de phishing del mundo real es un recordatorio útil de que muchos controles defensivos aún se basan implícitamente en suposiciones sobre cómo se representa el contenido malicioso... Y estas suposiciones pueden no ser siempre correctas.
También es un buen recordatorio de que los controles de seguridad puramente técnicos nunca pueden detener todo el contenido potencialmente malicioso, especialmente el contenido que tiene una dimensión sociotécnica, y que incluso en 2026, tendremos que seguir mejorando no solo el aspecto técnico de la seguridad, sino también la conciencia de los usuarios sobre el panorama actual de amenazas.
 Ciberseguridad